

En bref
Un VPN pour Wi-Fi public peut réduire le risque que les personnes connectées au même réseau inspectent ou perturbent votre trafic internet, en chiffrant la connexion entre votre appareil et le serveur VPN. Un VPN n’arrête ni le phishing, ni les logiciels malveillants, ni les faux sites web, ni les téléchargements dangereux : il fonctionne donc mieux associé à de bonnes habitudes de prudence réseau et de sécurité des comptes.
Points clés
- Un VPN chiffre le trafic entre un appareil et le serveur VPN, ce qui ajoute une protection de la confidentialité sur un réseau Wi-Fi non fiable.
- Le HTTPS chiffre déjà la plupart des connexions aux sites web, mais un VPN peut tout de même réduire ce que le réseau local peut observer et protège le trafic qui n’est pas chiffré par ailleurs.
- Un VPN ne peut pas dire si un site web est une arnaque, supprimer un logiciel malveillant déjà présent sur un appareil, ni protéger un mot de passe saisi sur une fausse page de connexion.
- Dans les hôtels et les aéroports, terminez d’abord la page de connexion légitime du Wi-Fi, puis connectez le VPN avant d’ouvrir des services sensibles.
- Confirmez le nom du réseau auprès du personnel, désactivez la connexion automatique, gardez vos appareils à jour et activez l’authentification multifacteur pour vos comptes importants.
Sommaire
- Un VPN vous protège-t-il sur un Wi-Fi public ?
- Contre quoi un VPN peut-il protéger sur un réseau partagé ?
- Contre quoi un VPN ne peut-il pas vous protéger ?
- Comment utiliser un Wi-Fi public en toute sécurité dans un aéroport, un hôtel ou un café ?
- Puis-je utiliser un VPN sur un Wi-Fi public ?
- Quel VPN choisir pour un Wi-Fi public ?
- Que ne faut-il pas faire sur un Wi-Fi public ?
- FAQ sur le VPN et le Wi-Fi public
Un VPN vous protège-t-il sur un Wi-Fi public ?
Oui, un VPN est une couche de protection supplémentaire utile sur un Wi-Fi public, car il chiffre le trafic entre votre appareil et le serveur VPN. Il devient ainsi plus difficile pour quelqu’un qui exploite ou partage le réseau local de lire un trafic qui n’est pas déjà protégé, et il peut réduire les informations de niveau réseau exposées au point d’accès.
Le risque est réel, mais il faut le replacer dans son contexte. La Federal Trade Commission (FTC) a indiqué en 2023 que la généralisation du chiffrement des sites web rend le Wi-Fi public généralement sûr pour une navigation ordinaire, à condition que le site utilise le HTTPS. Les mêmes recommandations préviennent que le chiffrement ne rend pas un site frauduleux digne de confiance. Les conseils de la FTC sur le Wi-Fi public rappellent utilement que le cadenas protège la connexion à un site web, pas les intentions de la personne qui l’exploite.
Un VPN ajoute une route protégée au trafic de l’appareil avant qu’il n’atteigne l’internet au sens large. Le NIST décrit les VPN comme un moyen de protéger les communications qui transitent par des réseaux publics. Pour une explication simple de ce trajet, consultez le fonctionnement du chiffrement VPN.
La réponse pratique est simple : utilisez un VPN sur les Wi-Fi des aéroports, hôtels, cafés, bibliothèques et espaces de coworking dès que possible, mais ne le prenez pas pour une permission d’ignorer les signaux d’alerte.
Un VPN aide à protéger la connexion, pas toutes les décisions prises pendant que vous l’utilisez.
Contre quoi un VPN peut-il protéger sur un réseau partagé ?
Un VPN peut réduire l’exposition à l’espionnage du réseau local en chiffrant le trafic entre votre appareil et le serveur VPN. Il modifie aussi l’adresse IP publique que voient les sites et services que vous visitez, en la remplaçant par l’adresse IP du serveur VPN.
Le NIST souligne que les personnes capables d’observer une connexion Wi-Fi publique non chiffrée peuvent parfois accéder aux données envoyées ou reçues lors de sessions dépourvues de leur propre chiffrement au niveau du transport ou de l’application. Il note aussi que même les connexions chiffrées peuvent, dans certaines circonstances, révéler des métadonnées de la couche réseau. Ses recommandations sur la sécurité des appareils mobiles sont une bonne raison de raisonner en couches plutôt qu’en promesses de confidentialité totale.
| Situation sur le point d’accès | Ce que change un VPN | Ce qui compte encore |
|---|---|---|
| Quelqu’un à proximité surveille le trafic Wi-Fi local | Le VPN chiffre le trafic vers le serveur VPN. | Utilisez le HTTPS et gardez le VPN connecté. |
| Le point d’accès enregistre le trafic qui quitte votre appareil | Le point d’accès voit une connexion VPN plutôt que les destinations habituelles du trafic tunnelisé. | Le fournisseur de VPN et le service de destination ont encore leurs propres limites de visibilité et leurs propres politiques. |
| Un site web utilise le HTTP ou une application envoie du trafic sans protection | Le tunnel VPN peut protéger le trajet jusqu’au serveur VPN. | Évitez autant que possible les services non sécurisés, car le trafic peut être exposé après avoir quitté le serveur VPN. |
| Vous utilisez un site HTTPS de confiance | Le HTTPS chiffre déjà la connexion au site. | Un VPN reste une couche supplémentaire, pas un remplacement de la vérification du véritable domaine. |
Un VPN est surtout utile lorsque le risque vient du réseau local, pas lorsqu’il vient d’un site malhonnête ou d’un appareil non sécurisé.
Contre quoi un VPN ne peut-il pas vous protéger ?
Un VPN n’analyse pas un site web à la recherche de fraude, ne supprime pas les logiciels malveillants et n’annule pas un mauvais clic. Un VPN peut chiffrer le trafic vers une page de phishing, mais le criminel qui se cache derrière peut quand même recevoir tout ce que vous y saisissez.
Gardez ces limites en tête :
- Phishing et fausses pages de connexion : le HTTPS et un VPN peuvent protéger les données en transit, mais ni l’un ni l’autre ne prouve qu’un site web est légitime. La FTC prévient expressément que des escrocs peuvent chiffrer de faux sites.
- Logiciels malveillants et téléchargements dangereux : un VPN n’est pas un antivirus. Ne téléchargez ni fichiers, ni applications, ni extensions de navigateur, ni certificats, ni profils de configuration proposés par un point d’accès, sauf s’ils proviennent d’une source vérifiée.
- Un faux point d’accès : un réseau nommé Hotel Guest Wi-Fi n’appartient peut-être pas à l’hôtel. La fiche de conseils de la CISA sur le Wi-Fi public recommande de confirmer le nom du réseau et la procédure de connexion auprès du personnel.
- Identification du compte : se connecter à une messagerie, à un compte professionnel, bancaire ou de réseau social identifie la session auprès de ces services. Un VPN protège la confidentialité, il ne garantit pas l’anonymat.
- Un appareil compromis ou obsolète : gardez à jour le système d’exploitation, le navigateur et les logiciels de sécurité. La FTC recommande les mises à jour automatiques et l’authentification multifacteur partout où elle est disponible.
La distinction essentielle est la suivante : un VPN protège les données qui circulent sur le réseau, tandis que les attaques de phishing et de logiciels malveillants cherchent à exploiter la personne ou l’appareil à l’une ou l’autre extrémité.
Comment utiliser un Wi-Fi public en toute sécurité dans un aéroport, un hôtel ou un café ?
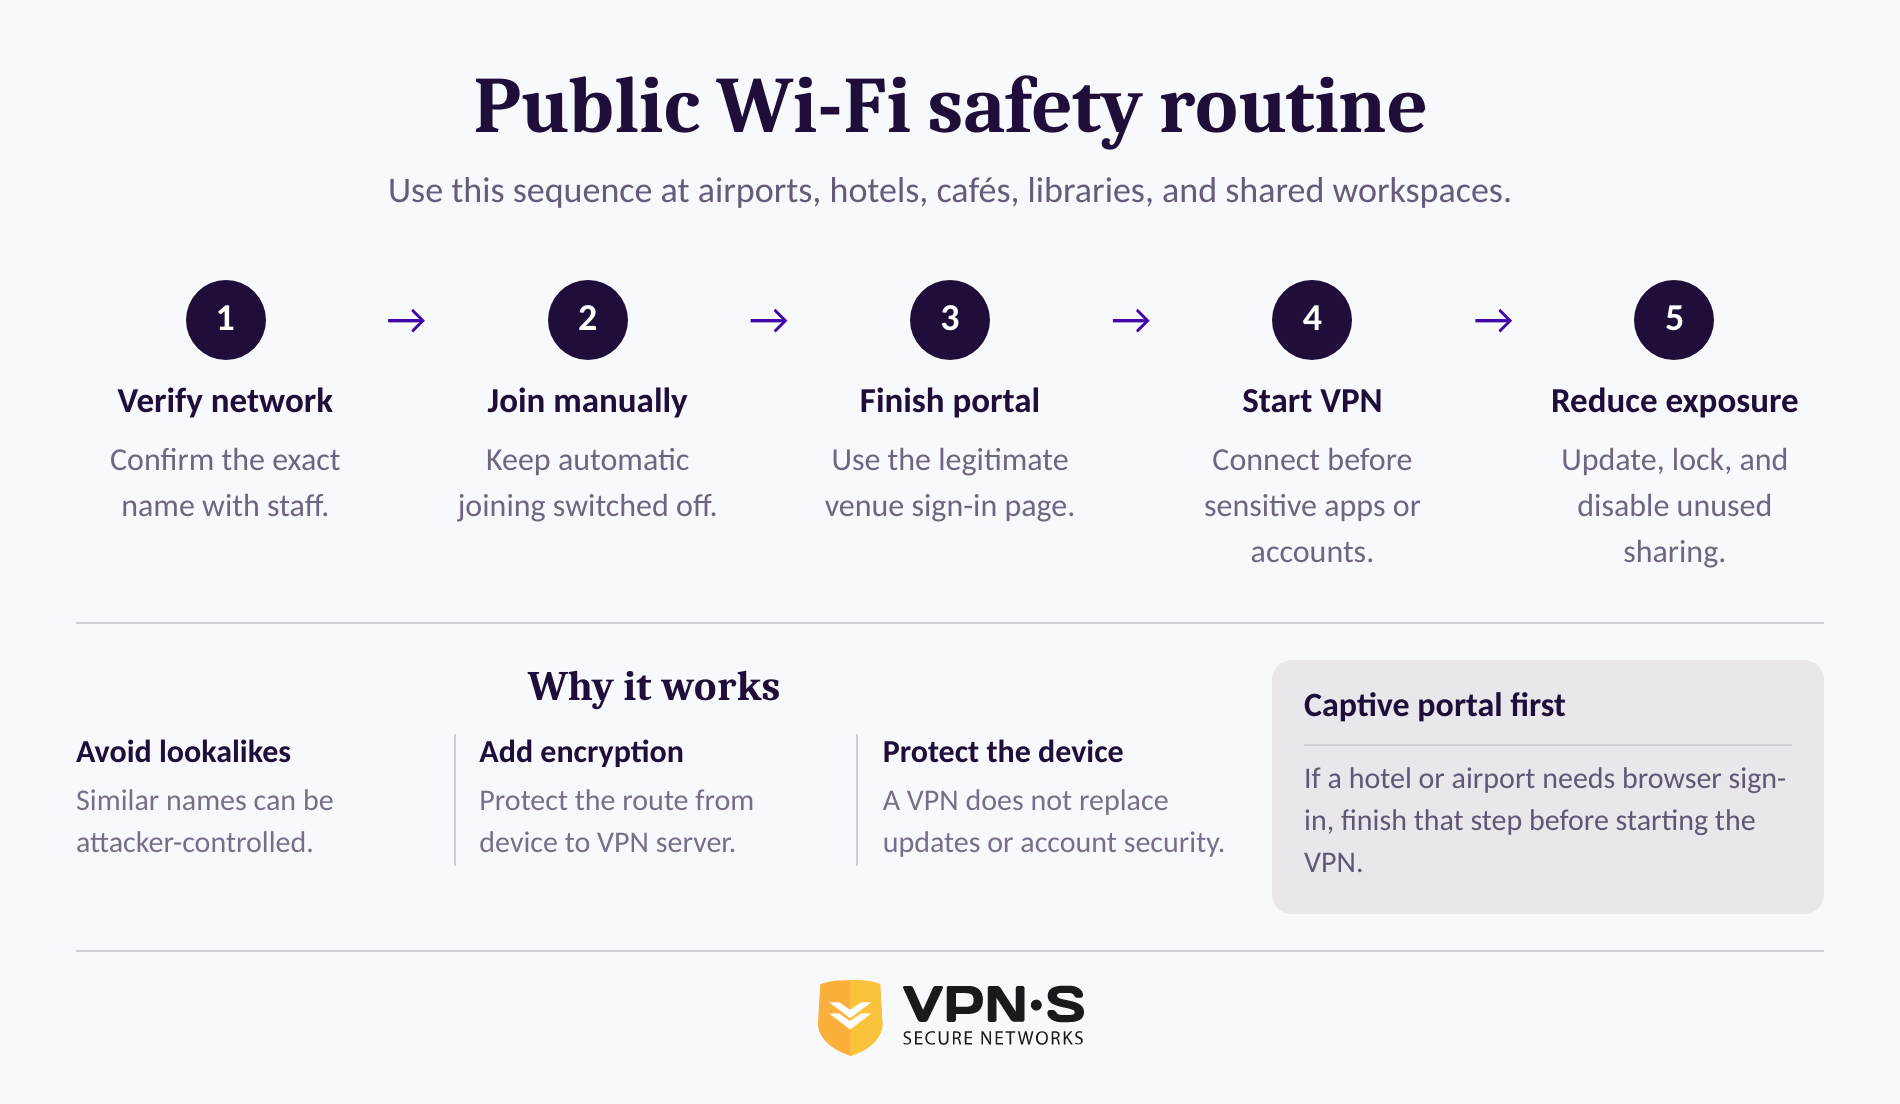
Suivez à chaque fois une routine courte : vérifiez le réseau, rejoignez-le, terminez toute page de connexion légitime, puis activez le VPN avant d’utiliser des services sensibles. Cette routine prend peu de temps et couvre plus de risques qu’un VPN seul.
- Demandez le nom exact du réseau. Confirmez le SSID et tout code d’accès auprès du personnel de l’hôtel, du salon de la compagnie aérienne, du café ou du lieu. Ne choisissez pas un réseau simplement parce que son nom vous paraît familier.
- Désactivez la connexion automatique. Supprimez les anciens réseaux publics si votre appareil s’y reconnecte sans cesse. Les connexions automatiques permettent de rejoindre un réseau imitation sans s’en apercevoir.
- Utilisez le portail captif avec précaution. Les hôtels et les aéroports exigent souvent une page de connexion dans le navigateur avant que l’internet ne fonctionne. Terminez cette page sur le réseau vérifié, fermez l’onglet du navigateur, puis lancez le VPN.
- Connectez le VPN avant les tâches sensibles. Lancez le VPN avant d’ouvrir des systèmes professionnels, votre messagerie, des comptes d’achat ou toute page qui traite des informations privées. Un VPN couvrant l’ensemble de l’appareil est préférable à une connexion limitée au navigateur lorsque l’objectif est de couvrir aussi le trafic des applications.
- Réduisez l’exposition de l’appareil. Désactivez le partage de fichiers et les fonctions de partage de proximité lorsqu’ils ne sont pas nécessaires, gardez le pare-feu activé, utilisez un verrouillage d’écran et déconnectez-vous une fois terminé.
VPN Secure propose des applications pour Windows, macOS, iOS, Android et Linux, ainsi que des options OpenVPN et WireGuard. Téléchargez les applications VPN pour les appareils compatibles avant le voyage plutôt que d’essayer d’installer un logiciel de sécurité via un point d’accès inconnu.
La routine la plus sûre sur un Wi-Fi public : vérifier d’abord, se connecter ensuite, et ne traiter les tâches sensibles qu’une fois le VPN actif.
Puis-je utiliser un VPN sur un Wi-Fi public ?
Oui. Connectez-vous d’abord au réseau Wi-Fi public vérifié, terminez la page de connexion du lieu si elle s’affiche, puis connectez le VPN. Si le VPN se connecte avant la fin du portail captif, l’hôtel ou l’aéroport peut bloquer l’accès à internet jusqu’à ce que vous vous déconnectiez brièvement et terminiez le portail.
Certains réseaux publics bloquent le trafic VPN ou offrent des connexions instables. Vérifiez d’abord que la navigation ordinaire fonctionne, puis essayez un autre protocole VPN ou un autre emplacement de serveur si l’application le permet. N’acceptez pas un certificat inattendu, un profil de gestion d’appareil ou l’installation d’une application dans le seul but de vous connecter. Le NIST avertit que des certificats et des profils malveillants peuvent donner aux attaquants le contrôle des communications de l’appareil.
Une page de connexion à un Wi-Fi public est normale ; une demande d’installer un certificat ou un profil de gestion inconnu est une raison de s’arrêter.
Quel VPN choisir pour un Wi-Fi public ?
Le meilleur VPN pour un Wi-Fi public est celui qui fournit une connexion chiffrée couvrant tout l’appareil, propose des applications pour les appareils que vous emportez réellement, explique clairement ses pratiques de confidentialité et reste assez simple pour être utilisé à chaque fois. Un VPN pour Wi-Fi public qui reste déconnecté quand vous en avez besoin n’offre aucune protection.
Recherchez ces critères concrets :
- Des applications pour votre ordinateur portable et votre téléphone, pas seulement une extension de navigateur.
- Des protocoles VPN modernes et pris en charge, avec une documentation de configuration claire.
- Une politique de confidentialité qui indique quelles données de connexion et d’activité le fournisseur affirme conserver ou ne pas conserver.
- Un moyen fiable de se reconnecter après une mise en veille, un signal faible ou un portail captif d’hôtel.
- Un support capable d’aider lorsqu’un réseau bloque une connexion.
VPN Secure indique qu’un seul abonnement peut couvrir jusqu’à 10 appareils et publie sa position sur les horodatages de connexion, les adresses IP, l’utilisation de la bande passante et les requêtes DNS dans sa politique de non-journalisation. Lisez la politique d’un fournisseur avant de vous y fier pour voyager ou télétravailler.
Choisissez un VPN que vous pouvez laisser activé sur vos appareils du quotidien, et examinez ses déclarations de confidentialité plutôt que de vous fier à une simple étiquette.
Que ne faut-il pas faire sur un Wi-Fi public ?
Ne rejoignez pas un réseau aux allures trompeuses, n’ignorez pas les avertissements du navigateur et ne saisissez pas d’identifiants sur un site dont vous n’avez pas vérifié le domaine. N’installez pas de certificats, de profils de configuration, d’extensions de navigateur ou d’applications proposés par une page de connexion Wi-Fi, sauf si le lieu a vérifié la demande par un canal officiel.
Évitez de laisser activés le partage de fichiers, l’accès à distance, le partage Bluetooth ou la connexion Wi-Fi automatique lorsque vous n’en avez pas besoin. Utilisez l’authentification multifacteur pour vos comptes importants et ne partez pas du principe qu’un cadenas visible signifie que l’entreprise derrière une page est légitime. La FTC explique que les escrocs peuvent aussi exploiter des sites chiffrés.
Un Wi-Fi public est plus sûr lorsque vous considérez les invites inconnues, les téléchargements inattendus et les noms de réseau similaires comme des signaux d’alerte plutôt que comme de simples désagréments.
FAQ sur le VPN et le Wi-Fi public
Puis-je utiliser un VPN sur un Wi-Fi public ?
Oui. Un VPN peut fonctionner sur un Wi-Fi public une fois que votre appareil a rejoint le réseau et terminé la page de connexion de l’hôtel ou de l’aéroport. Connectez le VPN avant d’utiliser des applications ou des comptes sensibles. Un VPN améliore la confidentialité de la connexion, mais il ne rend pas sûrs les pages de phishing, les téléchargements dangereux ou les faux points d’accès.
Quel VPN choisir pour un Wi-Fi public ?
Le meilleur VPN pour un Wi-Fi public est celui qui propose des applications couvrant tout l’appareil pour vos équipements, des protocoles à jour, une politique de confidentialité claire et un support fiable. Ne vous fiez pas uniquement aux arguments marketing. Lisez ce que le fournisseur déclare sur la journalisation de l’activité et des connexions, puis testez l’application avant de voyager.
Le FBI peut-il voir à travers les VPN ?
Un VPN ne rend pas une personne invisible. Il chiffre le trafic entre un appareil et le serveur VPN, ce qui peut limiter l’observation du Wi-Fi local. Les sites web peuvent toujours identifier les utilisateurs connectés, et un fournisseur de VPN peut détenir des informations régies par ses propres systèmes et politiques. Les questions d’accès par les autorités dépendent de la juridiction et des faits de chaque affaire.
Que ne faut-il pas faire sur un Wi-Fi public ?
Ne rejoignez pas un réseau non vérifié, ne laissez pas votre appareil se reconnecter automatiquement à d’anciens réseaux publics, n’ignorez pas les avertissements de certificat et n’installez pas de profils inconnus proposés par une invite Wi-Fi. Ne partez pas du principe que le HTTPS prouve l’honnêteté d’un site web. Gardez vos appareils à jour, utilisez l’authentification multifacteur et lancez le VPN avant d’accéder à des comptes importants.
Quelle est la règle pratique pour le Wi-Fi public ?
Considérez le Wi-Fi public comme un réseau que vous ne contrôlez pas. Vérifiez le nom du réseau, terminez la page de connexion, connectez le VPN et restez vigilant face au phishing ou aux invites d’installation inattendues.
Pour une connexion couvrant tout l’appareil en voyage et sur les réseaux partagés, consultez les offres VPN Secure et installez l’application sur les appareils que vous utilisez avant de quitter votre domicile.