

En bref
Le Wi-Fi d’un hôtel peut convenir pour une navigation de tous les jours, mais ce n’est pas un réseau auquel se fier aveuglément. HTTPS protège la plupart du trafic des sites web, tandis qu’un VPN fiable ajoute une protection entre votre appareil et le serveur VPN. Vérifiez le réseau de l’hôtel, méfiez-vous des avertissements de certificat inattendus, utilisez les paramètres de réseau public et abordez les pages de connexion avec prudence.
Points clés
- Un mot de passe Wi-Fi d’hôtel, un numéro de chambre ou un portail captif ne prouvent pas que le réseau lui-même est digne de confiance.
- HTTPS chiffre le trafic entre votre appareil et un site web légitime, mais il ne peut pas rendre légitime un site frauduleux.
- Un VPN chiffre le trafic entre votre appareil et le serveur VPN, ce qui réduit ce que peut lire une personne qui surveille le réseau de l’hôtel.
- La routine la plus sûre à l’hôtel consiste à vérifier le nom du réseau, utiliser le paramètre de réseau public de votre appareil, garder vos logiciels à jour et oublier le réseau après le départ.
Le Wi-Fi d’un hôtel est une infrastructure partagée que vous ne contrôlez pas. Les conseils aux consommateurs de la Federal Trade Commission, publiés en février 2023, indiquent que la généralisation du chiffrement rend le Wi-Fi public généralement sûr, mais cela n’élimine pas le risque d’un faux réseau, d’un site frauduleux ou d’un paramètre d’appareil dangereux. (consumer.ftc.gov)
Sommaire
- Est-il sûr de se connecter au Wi-Fi d’un hôtel ?
- Les hôtels peuvent-ils suivre ce que vous faites sur leur Wi-Fi ?
- Comment me protéger sur le Wi-Fi d’un hôtel ?
- Comment vérifier que le Wi-Fi de mon hôtel est sûr ?
- Le Wi-Fi d’un hôtel est-il sûr pour travailler ?
- Que demandent encore les voyageurs sur le Wi-Fi des hôtels ?
Est-il sûr de se connecter au Wi-Fi d’un hôtel ?
Le Wi-Fi d’un hôtel est suffisamment sûr pour de nombreuses tâches courantes lorsque le réseau est authentique, que l’appareil est à jour et que les sites que vous utilisez sont chiffrés. Il n’est pas sûr de considérer un réseau d’hôtel comme privé, ni d’ignorer des signaux d’alerte sous prétexte que le nom du Wi-Fi vous semble familier.
Le risque n’est pas simplement que tous les clients puissent lire tout ce qui s’affiche sur votre écran. Le chiffrement HTTPS moderne protège le contenu échangé entre votre navigateur et un site web légitime. L’alerte du FBI d’octobre 2020 sur le Wi-Fi des hôtels met plutôt en avant des risques concrets : des pirates peuvent créer un faux réseau au nom très proche, rediriger les clients vers de fausses pages de connexion et tirer parti de paramètres de sécurité que les voyageurs ne peuvent pas inspecter. (ic3.gov)
Une règle de bon sens est de n’utiliser le Wi-Fi de l’hôtel pour une navigation normale qu’après quelques vérifications de base. Faites une pause avant de saisir un mot de passe, d’accepter une exception de certificat, d’installer un téléchargement « obligatoire » ou de vous connecter à un compte de grande valeur.
Le Wi-Fi d’un hôtel est utilisable, mais il faut le traiter comme une connexion non fiable plutôt que comme un prolongement de votre réseau domestique.
Les hôtels peuvent-ils suivre ce que vous faites sur leur Wi-Fi ?
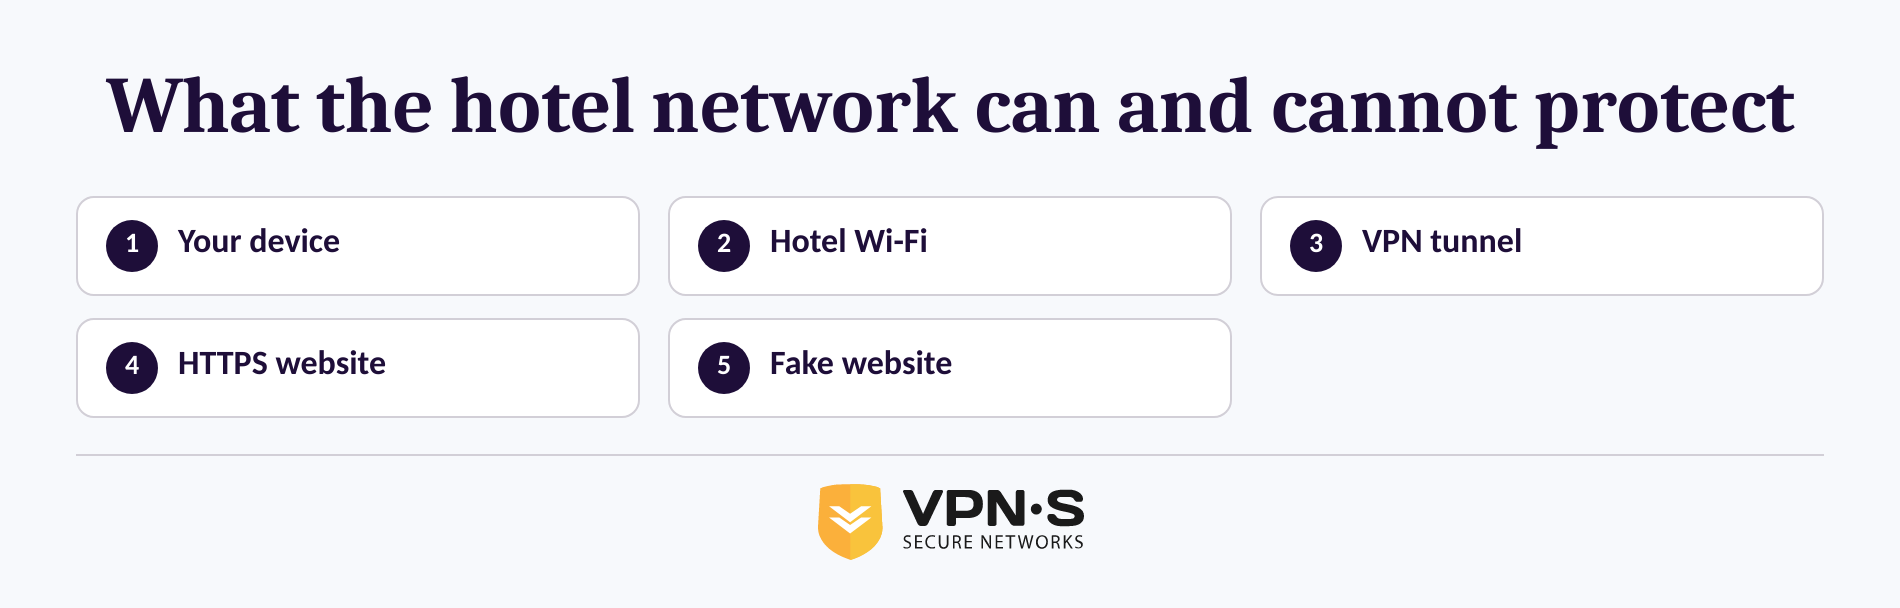
Un hôtel peut associer un appareil à son service Wi-Fi et peut enregistrer les informations de connexion nécessaires au fonctionnement de ce service ; le Wi-Fi d’un hôtel ne doit donc pas être considéré comme anonyme. Cependant, TLS, la technologie qui sous-tend HTTPS, est conçu pour protéger les données pendant leur transit sur internet, y compris le contenu échangé avec un site chiffré légitime. (nist.gov)
La distinction importante est celle entre un vrai site chiffré et un faux. La FTC rappelle que les escrocs peuvent eux aussi exploiter des sites chiffrés. Un cadenas signifie que le trafic est chiffré jusqu’à ce site ; il ne prouve pas que la personne qui exploite le site est légitime. (consumer.ftc.gov)
Un VPN ajoute une couche supplémentaire face au réseau local. La FTC explique qu’une application VPN peut chiffrer le trafic entre un appareil et le serveur VPN : une personne qui surveille la connexion Wi-Fi publique voit alors du trafic chiffré plutôt que le contenu de cette connexion. Un VPN ne rend pas inoffensifs les pages de phishing, les téléchargements malveillants, les mots de passe réutilisés ou les autorisations de compte dangereuses. (ftc.gov)
En termes simples : HTTPS protège une connexion vers le site web authentique, et un VPN protège la connexion entre votre appareil et le serveur VPN. Ni l’un ni l’autre ne donne à un faux site web le droit d’être cru.
Comment me protéger sur le Wi-Fi d’un hôtel ?
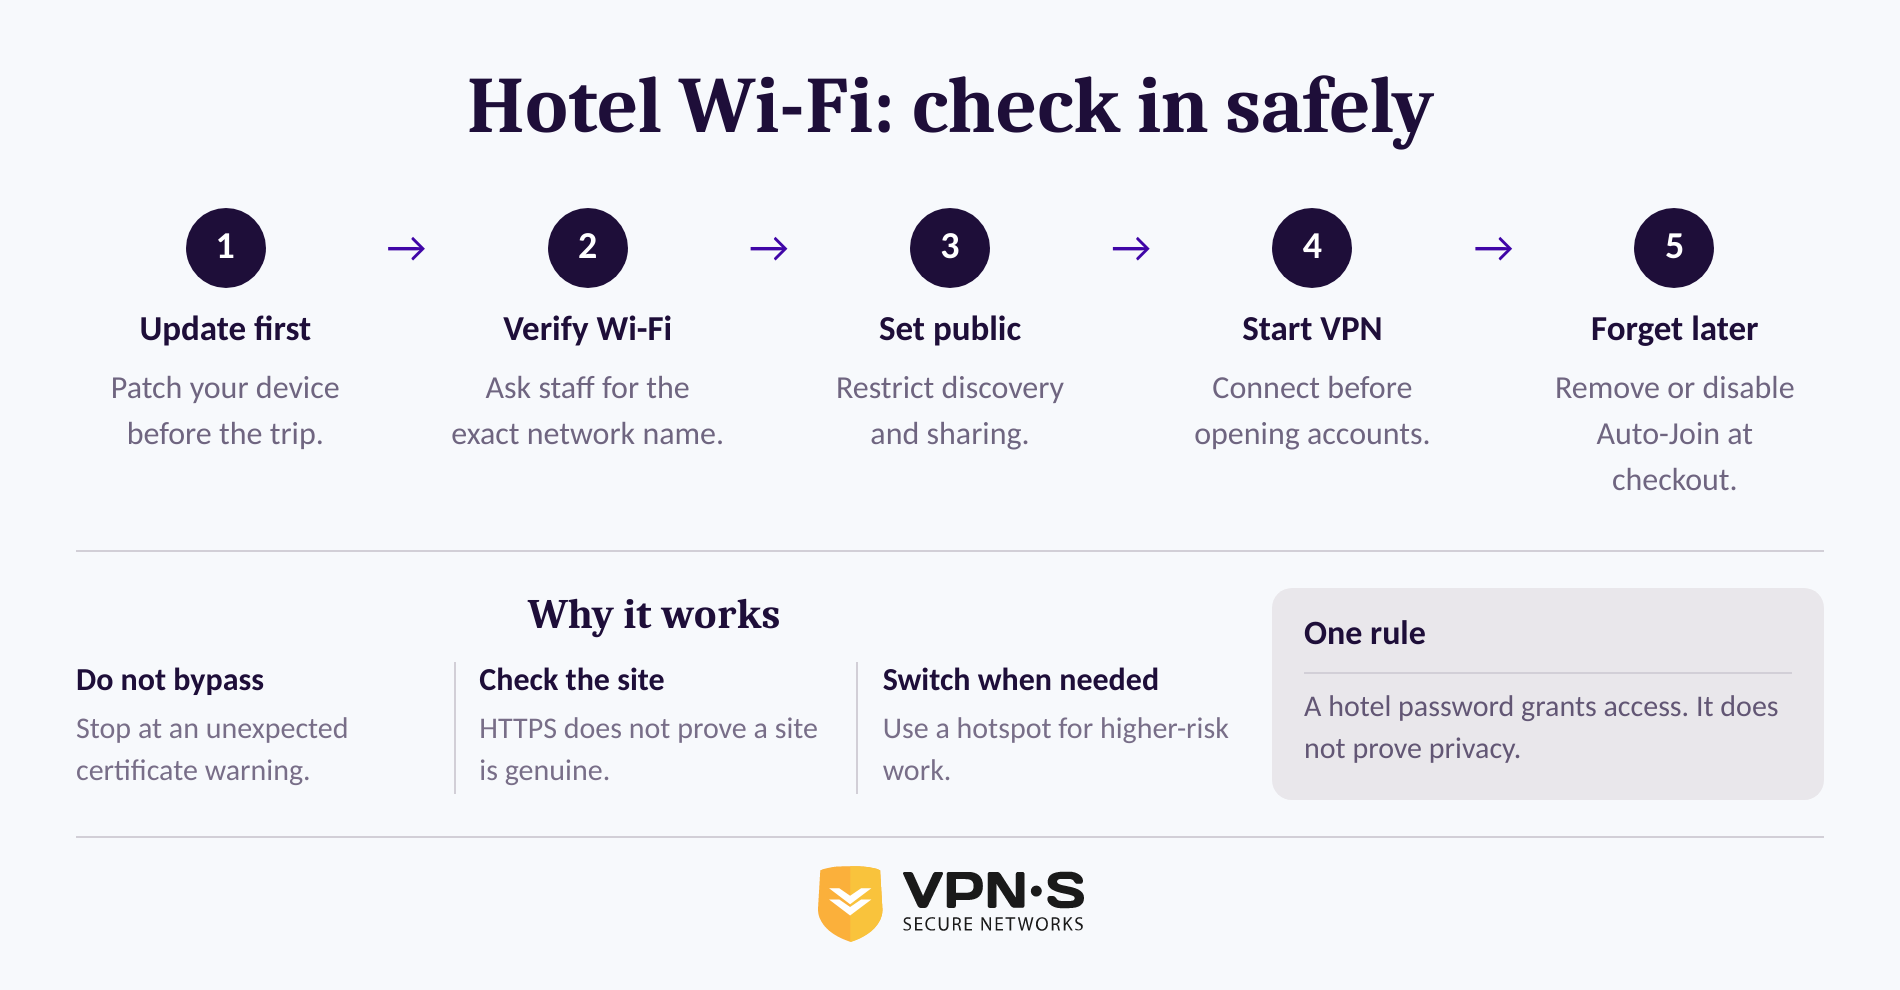
Se protéger sur le Wi-Fi d’un hôtel, c’est surtout une succession de petites décisions, pas un réglage magique. Configurez votre appareil avant le voyage, vérifiez le réseau à l’arrivée, puis connectez-vous avec le partage restreint et un VPN actif avant d’ouvrir vos comptes.
- Mettez à jour avant de partir. Installez les mises à jour du système d’exploitation, du navigateur et des applications tant que vous êtes sur une connexion de confiance. La FTC recommande de garder ordinateurs, téléphones, navigateurs et logiciels de sécurité à jour, et d’activer les mises à jour automatiques lorsque c’est possible. (consumer.ftc.gov)
- Demandez le nom exact du Wi-Fi. Faites confirmer le nom officiel du réseau à la réception plutôt que de choisir le signal le plus fort ou le nom le plus ressemblant. Le FBI recommande expressément de confirmer le nom du Wi-Fi de l’hôtel et d’éviter tout réseau autre que le réseau officiel. (ic3.gov)
- Utilisez le paramètre de réseau public. Sous Windows, un profil de réseau public rend le PC invisible aux autres appareils et empêche le partage de fichiers et d’imprimantes. Vérifiez le paramètre équivalent de votre appareil avant de commencer à travailler. (support.microsoft.com)
- Connectez le VPN avant de vous identifier. Découvrez comment fonctionne le chiffrement d’un VPN, puis connectez-vous avant d’ouvrir votre messagerie, votre stockage cloud, vos outils de travail ou vos comptes d’achat. Les abonnés à VPN Secure peuvent installer le service depuis la page de téléchargement des applications VPN Secure avant de quitter leur domicile. (vpnsecure.me)
- Vérifiez l’adresse dans le navigateur, pas seulement le cadenas. Utilisez des sites web et des applications que vous connaissez, vérifiez que l’adresse est correcte et arrêtez-vous si le navigateur affiche un avertissement de certificat. Ne passez jamais outre un avertissement de certificat simplement pour vous connecter. Une fausse page de connexion peut aussi utiliser HTTPS. (consumer.ftc.gov)
- Utilisez l’authentification multifacteur pour les comptes importants. Si un mot de passe est exposé ou réutilisé, une étape de vérification supplémentaire peut aider à empêcher la prise de contrôle du compte. Le FBI conseille expressément l’authentification multifacteur et les alertes de connexion aux utilisateurs de réseaux d’hôtel. (ic3.gov)
- Oubliez le réseau en partant. Les réseaux enregistrés peuvent se reconnecter automatiquement. Selon les conseils d’Apple de juin 2026, les utilisateurs d’iPhone et d’iPad peuvent oublier un réseau connu ou désactiver la connexion automatique lorsqu’ils ne veulent pas de reconnexion automatique. (support.apple.com)
La meilleure habitude pour le Wi-Fi d’hôtel est simple : vérifier d’abord, restreindre le partage, chiffrer la connexion et ne jamais ignorer les avertissements.
Comment vérifier que le Wi-Fi de mon hôtel est sûr ?
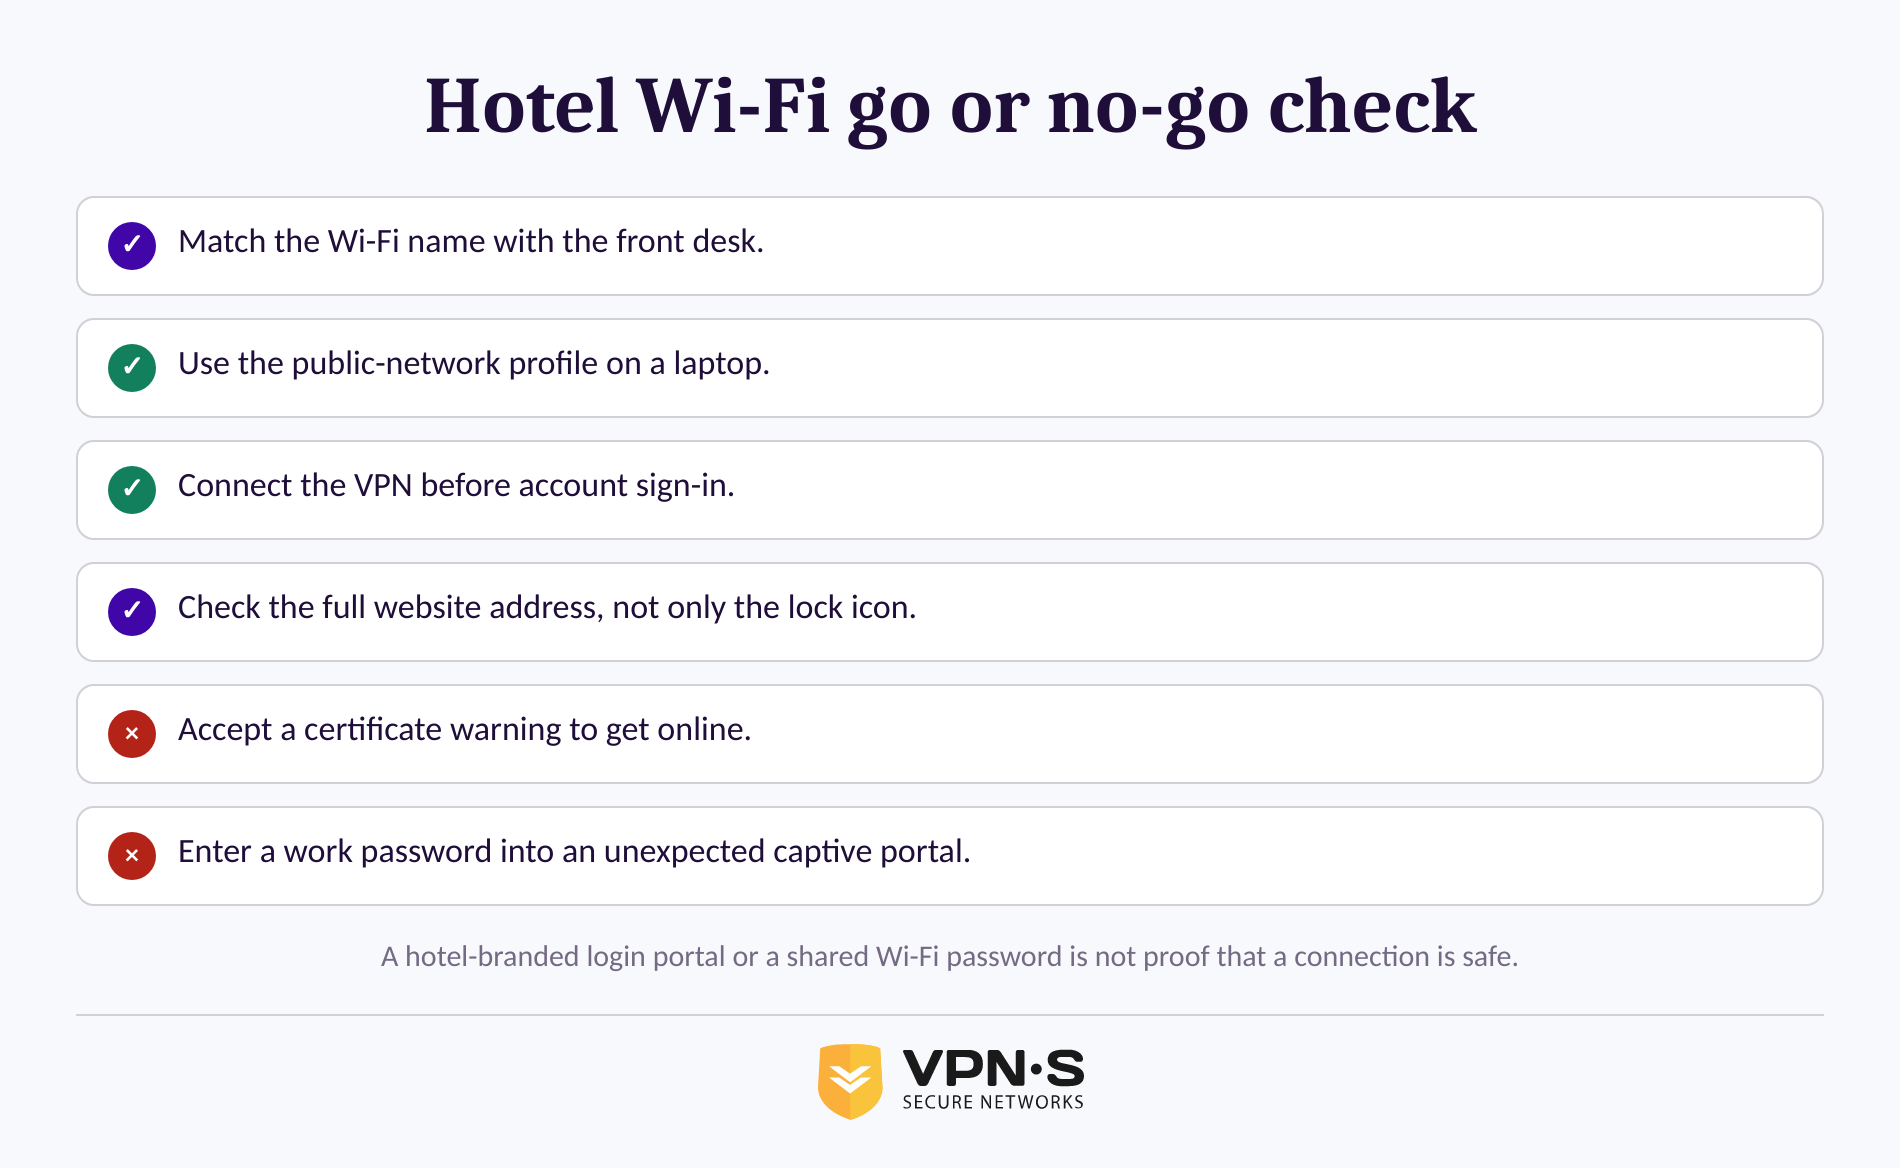
Depuis votre chambre, vous ne pouvez pas auditer complètement les routeurs, les points d’accès, les mises à jour logicielles ou la segmentation du réseau d’un hôtel. Ce que vous pouvez faire, c’est repérer les signaux de danger évidents et éviter de juger un réseau sûr simplement parce qu’il demande un mot de passe ou affiche le logo de l’hôtel.
Faites ce contrôle rapide avant toute opération sensible :
- Comparez le nom exact du réseau à celui confirmé par la réception.
- Voyez dans le mot de passe un contrôle d’accès, pas une garantie. Il peut tenir à l’écart les utilisateurs occasionnels sans prouver que la connexion est privée.
- Lisez attentivement les demandes du portail captif. Un hôtel peut demander un numéro de chambre ou l’acceptation de conditions, mais une demande de mot de passe professionnel, d’informations financières ou de téléchargement d’application inattendu est une raison de s’arrêter et de demander au personnel.
- N’acceptez pas les avertissements de certificat. Un réseau d’hôtel légitime ne devrait pas vous obliger à contourner un avertissement de sécurité du navigateur pour naviguer normalement.
- Vérifiez le profil du réseau. Gardez la découverte réseau et le partage de fichiers désactivés sur un ordinateur portable. Sous Windows, cela signifie utiliser le profil public. (support.microsoft.com)
- Utilisez HTTPS et un VPN ensemble. La FTC explique que HTTPS chiffre le trafic web vers un site légitime ; un VPN peut en plus protéger le trafic sur le réseau local de l’hôtel. (consumer.ftc.gov)
Si l’un de ces contrôles échoue, utilisez vos données mobiles ou demandez à l’hôtel de confirmer les informations de connexion. Un client ne peut pas certifier que le Wi-Fi d’un hôtel est sécurisé, mais il peut éviter les erreurs évitables les plus courantes.
Le Wi-Fi d’un hôtel est-il sûr pour travailler ?
Le Wi-Fi d’un hôtel peut convenir à un travail courant lorsque la politique de l’entreprise l’autorise et que l’appareil respecte les précautions ci-dessus. Pour un travail très sensible, une connexion approuvée par l’employeur ou le partage de connexion d’un téléphone est généralement le meilleur choix, car il évite de partager le réseau local de l’hôtel avec les autres clients.
Le FBI conseille aux télétravailleurs en hôtel d’utiliser le partage de connexion de leur téléphone s’il est disponible, de garder leurs appareils à jour, d’utiliser le paramètre de Wi-Fi public, de vérifier le nom du réseau de l’hôtel et de suivre les procédures de sécurité de leur employeur. (ic3.gov)
N’utilisez pas une connexion d’hôtel pour travailler simplement parce qu’un portail captif s’affiche correctement. Lancez d’abord le VPN, utilisez l’authentification multifacteur, évitez d’ouvrir des liens inconnus et respectez toutes les règles fixées par votre employeur pour les informations clients, les validations financières ou les systèmes internes.
Pour le travail, la bonne question n’est pas « Le Wi-Fi fonctionne-t-il ? », mais « Cette connexion est-elle à la hauteur de la sensibilité de la tâche et de la politique de mon employeur ? »
Que demandent encore les voyageurs sur le Wi-Fi des hôtels ?
Est-il sûr de se connecter au Wi-Fi d’un hôtel ?
Il peut être sûr de se connecter au Wi-Fi d’un hôtel pour une navigation ordinaire lorsque vous vérifiez le réseau officiel, utilisez des sites HTTPS chiffrés, gardez votre appareil à jour et tenez compte des avertissements de sécurité. Il n’est pas judicieux de supposer que le réseau de l’hôtel est privé ni de saisir des informations sensibles sur des pages de connexion inattendues. (ic3.gov)
Les hôtels peuvent-ils suivre ce que vous faites sur leur Wi-Fi ?
Les hôtels peuvent exploiter et journaliser certaines parties de leur service Wi-Fi ; le Wi-Fi d’un hôtel n’est donc pas anonyme. HTTPS chiffre le contenu échangé avec un site web légitime, tandis qu’un VPN peut chiffrer le trafic entre votre appareil et le serveur VPN. Un faux site web reste dangereux même si sa connexion est chiffrée. (nist.gov)
Comment me protéger sur le Wi-Fi d’un hôtel ?
Vérifiez le nom du Wi-Fi à la réception, utilisez le paramètre de réseau public, connectez un VPN de confiance avant de vous identifier, vérifiez la présence de HTTPS et l’exactitude de l’adresse du site, activez l’authentification multifacteur et ne contournez pas les avertissements de certificat. Oubliez le réseau de l’hôtel ou désactivez la connexion automatique après le départ. (ic3.gov)
Comment vérifier que le Wi-Fi de mon hôtel est sûr ?
Vous ne pouvez pas inspecter complètement le Wi-Fi d’un hôtel depuis l’appareil d’un client, mais vous pouvez réduire le risque en confirmant le nom exact du réseau, en refusant les avertissements de certificat, en évitant les demandes inattendues de téléchargement ou d’identifiants, en désactivant le partage et en combinant HTTPS et VPN. Un mot de passe ou un portail aux couleurs de l’hôtel ne suffit pas à prouver qu’un réseau est digne de confiance. (ic3.gov)
La réponse pratique n’est pas de chercher le réseau d’hôtel parfait, mais d’adopter une routine reproductible qui réduit le risque qu’une couche faible expose tout le reste de votre voyage.
Avant votre prochain voyage, consultez les fonctionnalités de connexion de VPN Secure et choisissez une formule d’abonnement VPN Secure installée et prête avant même d’arriver dans le hall de l’hôtel. (vpnsecure.me)