

En bref
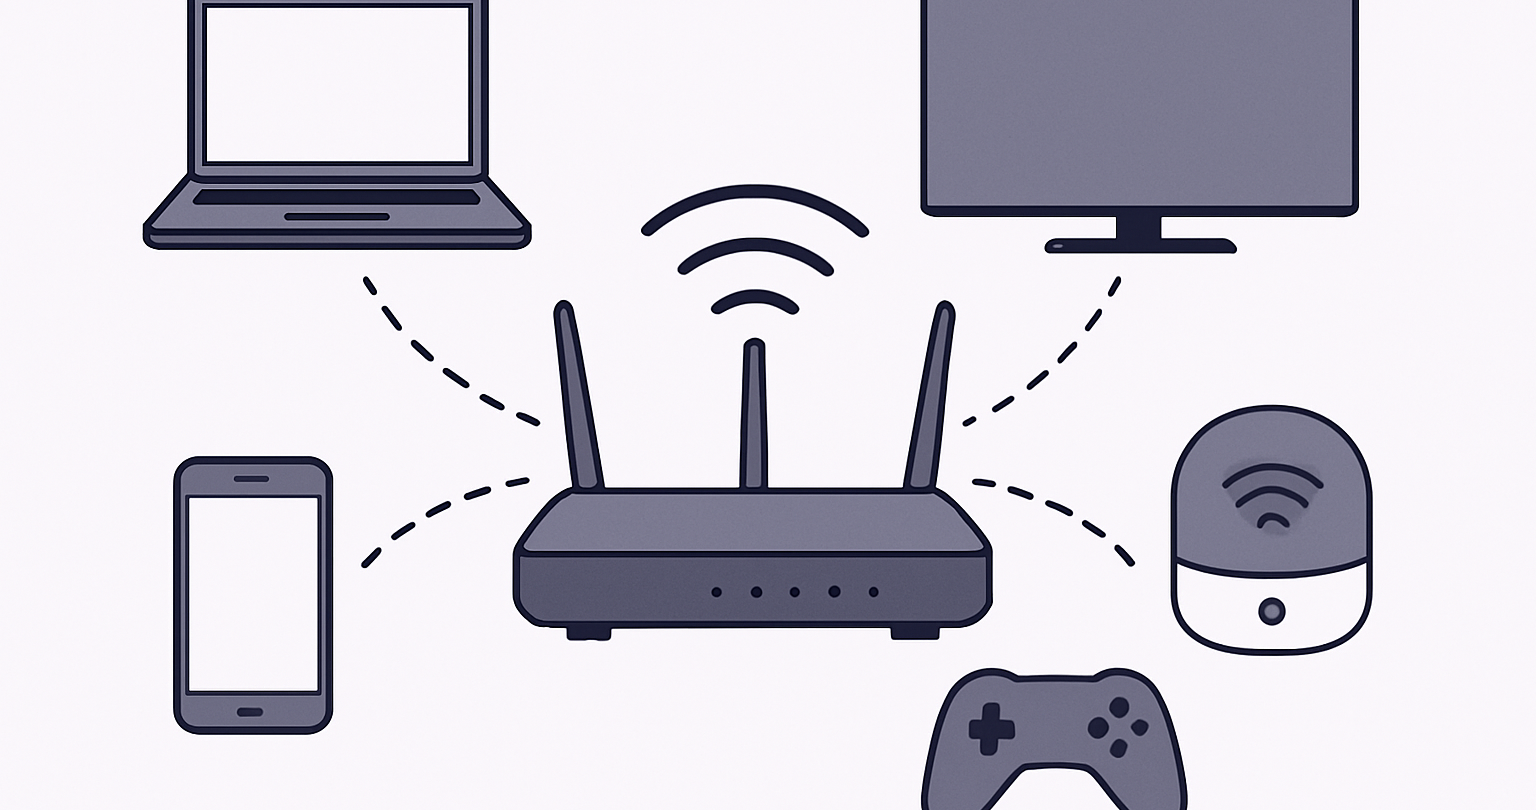
Un routeur peut jouer le rôle de client VPN lorsque son firmware prend en charge une connexion client VPN et que le service VPN fournit des informations de configuration compatibles. Le routeur peut alors envoyer le trafic choisi de votre domicile ou de votre bureau dans le tunnel chiffré, ce qui couvre aussi les appareils sans application VPN, mais cela peut réduire la vitesse et rendre le changement de localisation moins pratique.
Points clés
- Un routeur doit prendre en charge le mode client VPN pour acheminer ses appareils connectés via un service VPN commercial ; la seule prise en charge d’un serveur VPN répond à un autre besoin.
- Les appareils connectés au Wi-Fi ou au réseau Ethernet du routeur peuvent utiliser automatiquement le tunnel du routeur, contrairement à ceux qui utilisent les données mobiles ou un autre réseau Wi-Fi.
- La configuration manuelle d’un routeur nécessite généralement un profil OpenVPN ou des informations de configuration WireGuard fournis par le service VPN.
- Un VPN sur routeur peut protéger les appareils incapables d’exécuter des applications VPN, mais tous les appareils de ce réseau routé partagent normalement le même lieu de sortie VPN.
- Vérifiez la capacité du processeur du routeur, la gestion du DNS, la prise en charge du firmware et les options de récupération avant de rendre définitif le routage VPN au niveau du routeur.
Sommaire
- Un routeur peut-il vraiment servir de client VPN ?
- Un client VPN sur routeur est-il la même chose qu’un serveur VPN ?
- Est-il utile d’installer un VPN sur un routeur ?
- Quelle configuration VPN sur routeur convient à votre réseau ?
- Que doit prendre en charge votre routeur avant de commencer ?
- Comment configurer un routeur comme client VPN ?
- Quels sont les inconvénients d’un VPN sur un routeur ?
- Comment empêcher un VPN de routeur de fuir ou de perturber le réseau ?
- Que demande-t-on d’autre à propos des VPN pour routeurs ?
- Que faire ensuite ?
Un routeur peut-il vraiment servir de client VPN ?
Oui. Un routeur compatible peut établir une connexion vers un service VPN, puis acheminer à travers elle le trafic des appareils de son réseau local. On parle souvent de mode client VPN du routeur, de mode client VPN ou de configuration en passerelle VPN.
Un VPN n’est qu’une couche de protection ; il ne sécurise pas la connexion à un site web hébergé ni à un compte d’hébergement. Si vous gérez aussi un site web, consultez ce guide sur la configuration de l’authentification à deux facteurs pour l’hébergement web.
Le mot important est compatible. Un routeur ordinaire n’est pas automatiquement un routeur VPN du seul fait qu’il fournit du Wi-Fi. Son firmware installé doit inclure une fonction de client VPN, ou il doit pouvoir exécuter un firmware qui en dispose. Le service VPN doit aussi fournir des informations exploitables par le routeur, comme un profil OpenVPN ou une configuration WireGuard.
VPN Secure indique que son service prend en charge les routeurs et fournit des fichiers de configuration OpenVPN pour ses serveurs ; sa page de téléchargement actuelle mentionne aussi la disponibilité de configurations WireGuard. Consultez les options de configuration et les protocoles pris en charge par VPN Secure avant de choisir une configuration de routeur. (vpnsecure.me)
Une connexion au niveau du routeur est utile lorsqu’un réseau comprend des téléviseurs, des consoles de jeu, des boîtiers multimédias, des imprimantes, des appareils domotiques ou du matériel professionnel qui ne peuvent pas installer d’application VPN. Ces appareils empruntent la route du routeur au lieu d’exécuter leur propre logiciel VPN.
Un client VPN sur routeur protège le trafic qui passe réellement par ce routeur, et non toutes les connexions internet d’une personne.
Un client VPN sur routeur est-il la même chose qu’un serveur VPN ?
Non. Un client VPN sur le routeur envoie le trafic sortant de votre réseau vers un service VPN. Un serveur VPN sur le routeur permet à un appareil autorisé de se connecter à votre réseau domestique ou professionnel depuis un autre endroit.
Les réglages peuvent se ressembler, ce qui en fait l’une des erreurs de configuration les plus faciles à commettre. Si l’objectif est qu’un appareil de streaming, une console ou le réseau Wi-Fi du foyer utilise un service VPN, cherchez client VPN, mode client VPN ou un réglage client propre à un protocole. Si l’objectif est d’accéder à un serveur de fichiers domestique en voyage, il s’agit plutôt du mode serveur d’accès à distance.
Un routeur qui fonctionne en client initie le tunnel vers un point de terminaison VPN distant. Un routeur qui fonctionne en serveur attend qu’un appareil extérieur se connecte au réseau local. La documentation officielle d’OpenWrt fait la même distinction pratique : un routeur configuré pour se connecter à un service VPN commercial fonctionne en client, tandis qu’un routeur configuré pour l’accès à distance agit en serveur. (openwrt.org)
Cette distinction conditionne tout le projet. Le mode client concerne le routage sortant des appareils d’un domicile ou d’un bureau. Le mode serveur concerne l’accès sécurisé à un réseau local depuis l’extérieur.
Un client VPN envoie le trafic local vers l’extérieur via un service VPN ; un serveur VPN permet à des appareils distants de revenir dans le réseau local.
Est-il utile d’installer un VPN sur un routeur ?
Un VPN sur routeur mérite d’être envisagé lorsque plusieurs appareils ont besoin de la même connexion permanente ou lorsque des appareils importants ne peuvent pas installer d’application VPN. Il convient moins lorsque les personnes d’un même réseau ont souvent besoin de lieux VPN différents, de règles différentes ou de la connexion la plus rapide possible.
La meilleure raison d’associer routeur et VPN est la cohérence. Une fois le tunnel du routeur en place, un appareil qui rejoint ce réseau Wi-Fi peut emprunter la route prévue sans installation, connexion ni reconnexion individuelle. Cela réduit le risque qu’un téléviseur, une console ou un nouvel appareil du foyer reste par erreur en dehors de la connexion VPN.
Cela simplifie aussi les réseaux mixtes. Un ordinateur portable peut toujours exécuter une application VPN distincte lorsqu’il a besoin d’un autre lieu, tandis qu’un téléviseur connecté reste sur la route du routeur. Cette organisation demande réflexion : l’ordinateur portable peut se retrouver en double tunnel si son application se connecte alors que le tunnel du routeur est déjà actif. Dans la plupart des cas, choisissez une seule route à la fois pour cet appareil, sauf si une architecture réseau particulière exige autre chose.
Le routage au niveau du routeur ne rend pas anonyme, n’empêche pas l’hameçonnage, ne supprime pas les logiciels malveillants et ne protège pas un compte doté d’un mot de passe faible. Il chiffre la connexion entre le routeur et le point de terminaison VPN et modifie l’adresse IP publique vue par les sites pour le trafic qui emprunte cette route. Pour mieux cerner les limites de la protection d’un VPN, consultez le fonctionnement d’un tunnel VPN.
Un VPN sur routeur est généralement utile pour les appareils partagés sans application et pour une couverture homogène, pas pour tous les réseaux ni toutes les personnes.
Quelle configuration VPN sur routeur convient à votre réseau ?
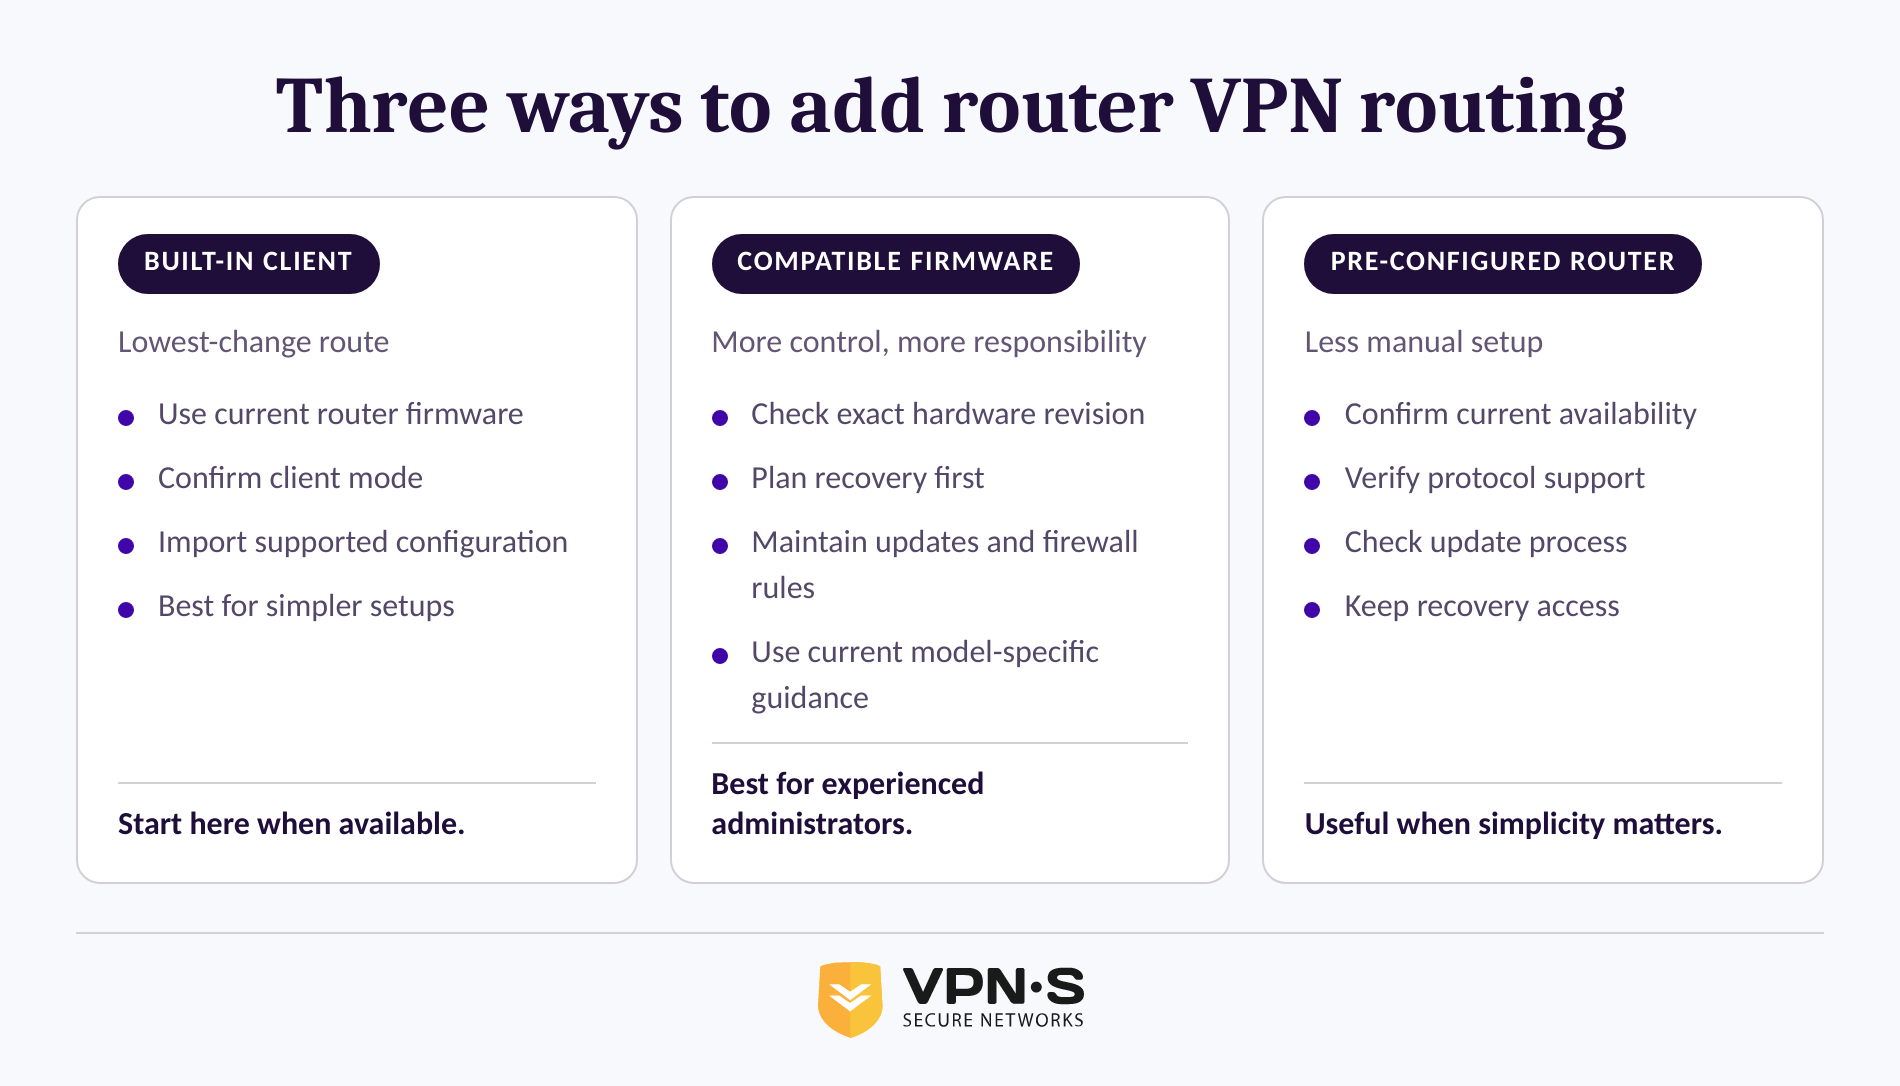
Il existe trois voies pratiques : utiliser la prise en charge client intégrée, installer un firmware compatible lorsque c’est approprié, ou recourir à du matériel préconfiguré. Le bon choix dépend davantage de la prise en charge du routeur, de l’aisance de l’administrateur et du besoin de récupération que d’une liste de fonctions.
Utiliser le client VPN intégré du routeur
C’est la voie la plus simple lorsque le firmware actuel du routeur prend déjà en charge le protocole et le rôle de client dont vous avez besoin. L’interface du routeur peut proposer de téléverser un profil OpenVPN, de saisir les informations de pair WireGuard, de choisir si tout le trafic passe par le tunnel et de configurer la gestion du DNS.
Lisez la documentation du routeur avant d’importer quoi que ce soit. Certaines interfaces ne prennent en charge qu’un seul protocole, imposent des limites sur le format des profils ou n’appliquent le routage VPN qu’à certains appareils. Ne vous fiez pas à une simple mention « VPN pris en charge ». Vérifiez qu’il est bien écrit client et que le protocole pris en charge est indiqué.
Utiliser un firmware compatible
Certains utilisateurs techniquement aguerris choisissent un firmware conçu pour offrir davantage de contrôle sur le réseau. Il peut apporter la prise en charge du mode client là où l’interface d’origine ne le permet pas, mais il vous rend aussi responsable de l’installation, des mises à jour, de la récupération, des règles de pare-feu et de la compatibilité.
L’installation d’un firmware de remplacement peut mal tourner. Elle peut affecter la garantie, les performances Wi-Fi, les fonctions de réseau maillé ou la possibilité de récupérer l’appareil après une mise à jour ratée. Cette option convient surtout à quelqu’un capable d’identifier la révision matérielle exacte, de suivre la documentation à jour et de restaurer le routeur si nécessaire.
Utiliser un routeur VPN préconfiguré
Le matériel préconfiguré peut réduire le risque d’erreur lors de la saisie manuelle des certificats, des clés, des routes et des règles de pare-feu. Il peut être judicieux pour une petite entreprise, un foyer comptant de nombreux appareils sans application, ou toute personne qui souhaite une couverture VPN au niveau du routeur sans modifier le firmware.
VPN Secure a publié des contenus consacrés aux routeurs, mais il convient de vérifier directement les stocks et la procédure d’achat actuelle avant de compter sur la disponibilité du matériel. La question décisive n’est pas de savoir si le matériel préconfiguré paraît plus simple, mais s’il prend en charge le protocole requis, offre un moyen de mise à jour gérable et peut être récupéré si les réglages doivent changer.
Choisissez la prise en charge client intégrée pour le risque le plus faible, un firmware compatible pour plus de contrôle, et du matériel préconfiguré lorsque la simplicité d’administration compte plus que la configuration manuelle.
Que doit prendre en charge votre routeur avant de commencer ?
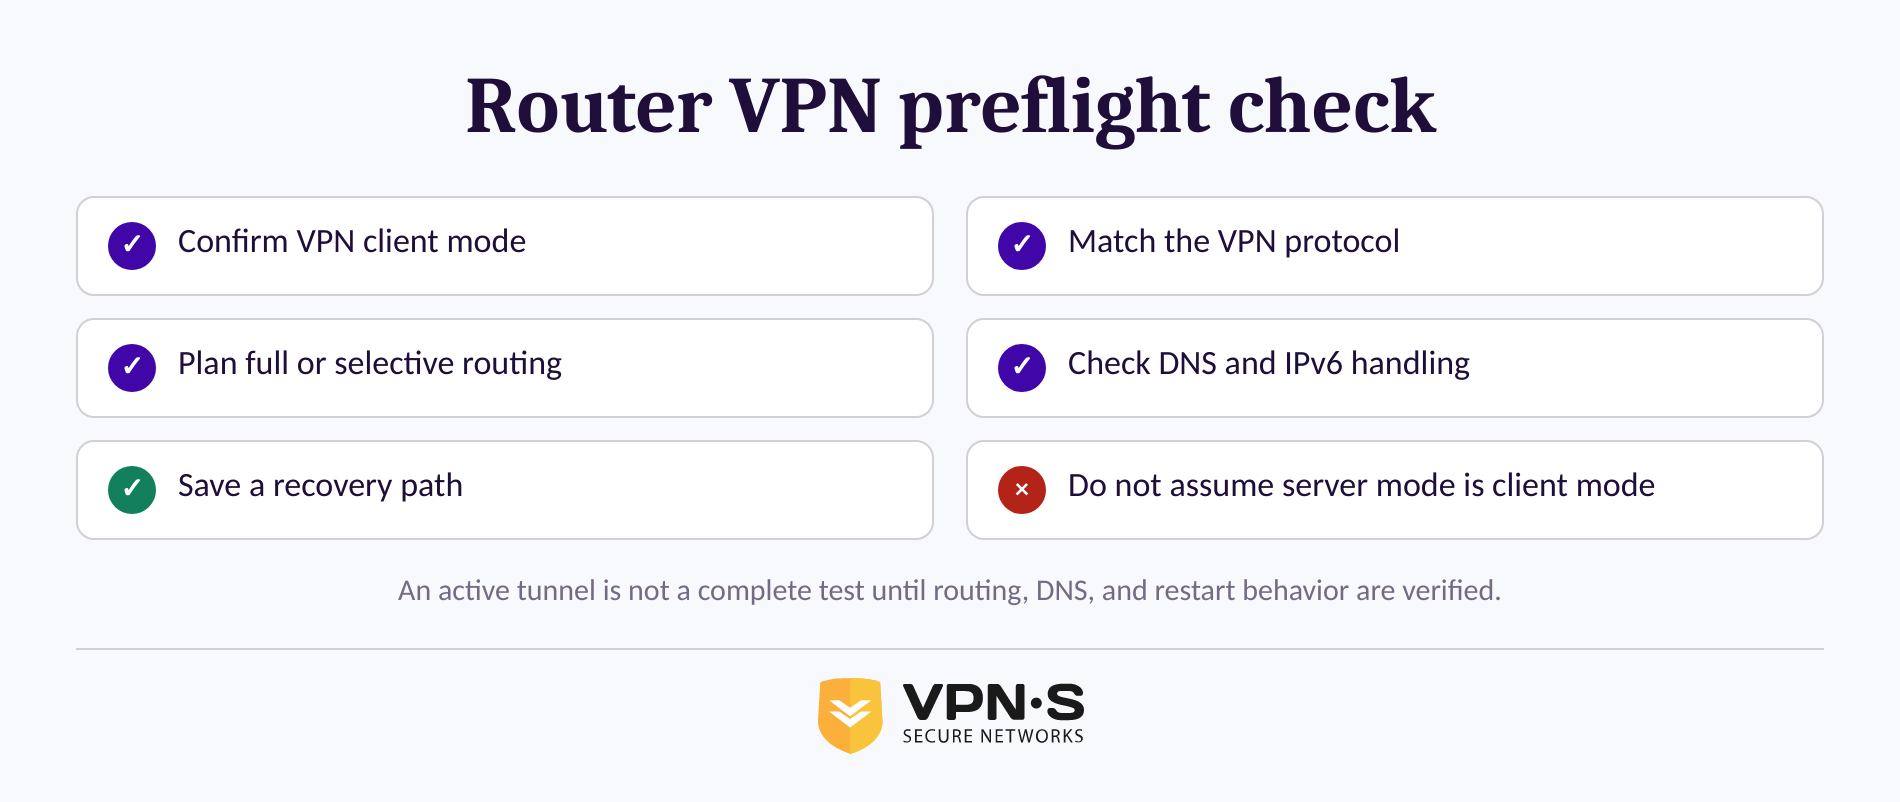
Vérifiez la prise en charge du mode client, la compatibilité des protocoles, les options d’import de configuration, la capacité de performance et l’accès de récupération avant de modifier les réglages. Un indicateur de connexion réussie ne suffit pas si le routeur ne sait pas acheminer correctement le DNS ou ne peut pas maintenir le tunnel actif après un redémarrage.
Utilisez cette liste de contrôle avant de commencer :
- Confirmez le modèle exact du routeur et sa révision matérielle. Des noms de modèles similaires peuvent utiliser des processeurs ou des firmwares différents.
- Cherchez spécifiquement le mode client VPN. Une option de serveur VPN ne fournit pas automatiquement un routage VPN sortant.
- Faites correspondre le protocole. OpenVPN exige un profil client compatible. WireGuard nécessite généralement des adresses d’interface, des informations de clé publique du pair, des détails sur le point de terminaison et des règles de routage.
- Vérifiez si le routeur prend en charge le routage en tunnel complet. Un tunnel complet envoie le trafic internet ordinaire dans la connexion VPN. Le routage sélectif n’y envoie que certains appareils ou destinations.
- Prévoyez un moyen de récupération. Sauvegardez les réglages d’origine, gardez si possible une connexion filaire disponible et sachez comment désactiver le client VPN si internet cesse de fonctionner.
- Tenez compte de la marge de puissance du processeur. Le chiffrement et le routage VPN demandent du travail supplémentaire. Une connexion qui semble correcte avec un seul appareil peut ralentir à mesure que d’autres utilisent le tunnel.
- Passez en revue les réglages DNS et IPv6. Un routeur peut afficher une connexion VPN active alors que les requêtes DNS ou le trafic IPv6 suivent une route que vous n’aviez pas prévue.
La documentation actuelle du client OpenVPN d’OpenWrt exige à la fois un profil client enregistré et une configuration du pare-feu. Sa documentation sur le client WireGuard comprend de même des vérifications du pair, des routes, du pare-feu et de la poignée de main. Ces exigences montrent pourquoi un simple badge vert de connexion ne constitue pas un test complet. (openwrt.org)
Un routeur n’est prêt que lorsque son mode client, son protocole, son routage, son comportement DNS et son moyen de récupération ont tous été vérifiés.
Comment configurer un routeur comme client VPN ?
Les boutons exacts varient selon le routeur, mais la séquence sûre reste la même : rassembler la bonne configuration, faire une sauvegarde, ajouter la connexion client, décider ce qui doit l’utiliser et tester depuis un véritable appareil connecté. Ne copiez pas les réglages d’un guide rédigé pour un autre modèle de routeur ou une ancienne version de firmware.
1. Rassembler les informations de configuration auprès du service VPN
Pour OpenVPN, il peut s’agir d’un profil de configuration avec des identifiants ou des certificats. Pour WireGuard, il peut s’agir d’un fichier de configuration ou de champs pour l’interface, le pair, le point de terminaison et les plages d’adresses IP autorisées. VPN Secure indique que ses serveurs prennent en charge OpenVPN et que les utilisateurs peuvent obtenir le matériel de configuration depuis l’espace membre ; sa page de téléchargement mentionne aussi des configurations WireGuard. (vpnsecure.me)
Gardez les clés privées et les fichiers de configuration téléchargés confidentiels. Traitez-les comme des identifiants de compte. Ne les collez pas dans des forums d’assistance publics, des captures d’écran ou des documents partagés.
2. Sauvegarder le routeur et ne le mettre à jour que si nécessaire
Exportez la configuration du routeur si l’interface le permet. Notez le nom actuel du Wi-Fi, la plage d’adresses locale, les réglages internet et la méthode d’accès administrateur. Si une mise à jour du firmware est requise pour la prise en charge client actuelle, suivez la procédure exacte publiée pour ce modèle.
Évitez de faire la première modification à distance. Si la route VPN bloque l’accès à la page d’administration, une personne présente sur le réseau local devra peut-être se reconnecter par Ethernet ou réinitialiser le routeur. Un ordinateur portable branché par câble est l’appareil de configuration le plus sûr lorsqu’il est disponible.
3. Ajouter le profil client VPN et choisir la portée du routage
Téléversez le profil ou saisissez les informations de connexion dans la section client VPN du routeur. Choisissez ensuite si tout le trafic doit passer par le VPN ou si seuls certains appareils doivent l’utiliser.
Une configuration en tunnel complet est plus facile à raisonner, car la route prévue est la même pour tous les appareils connectés. Le routage sélectif est plus souple lorsqu’un ordinateur de travail, une console de jeu ou un appareil connecté doit conserver sa connexion normale. Il multiplie aussi les endroits où des règles peuvent entrer en conflit : documentez donc quel appareil appartient à quelle route.
La documentation officielle d’OpenVPN décrit les profils de connexion comme la configuration servant à connecter un client à un service VPN compatible. La documentation actuelle d’OpenVPN consacrée aux routeurs montre aussi que l’import du profil et la gestion du pare-feu sont deux volets distincts d’une configuration client fonctionnelle. (openvpn.net)
4. Se connecter, redémarrer et tester depuis plusieurs appareils
Une fois connecté, testez un appareil relié par Ethernet et un appareil relié en Wi-Fi. Vérifiez que chacun navigue normalement, contrôlez l’adresse IP publique affichée aux sites web et assurez-vous que les requêtes DNS suivent le chemin prévu. Si le routeur prend en charge l’IPv6, testez-le aussi.
Redémarrez le routeur une fois la configuration apparemment correcte. Un VPN de routeur qui ne fonctionne que jusqu’au premier redémarrage n’est pas une solution permanente. Vérifiez que le client se reconnecte et que la politique de routage reste active après le redémarrage.
La configuration n’est terminée qu’une fois que les appareils connectés, le comportement du DNS et le comportement au redémarrage correspondent tous au plan de routage.
Quels sont les inconvénients d’un VPN sur un routeur ?
Les principaux compromis sont les performances, le lieu partagé, un contrôle moindre par appareil et un dépannage plus difficile. Le routage VPN sur routeur centralise la protection, mais aussi les pannes : si le tunnel du routeur tombe, tous les appareils qui l’utilisent peuvent être touchés.
Le chiffrement peut réduire la vitesse utilisable
Le routeur doit chiffrer et déchiffrer le trafic de chaque appareil qui utilise le tunnel. Un haut débit ne supprime pas ce travail de traitement. Un routeur à la puissance limitée peut devenir le goulot d’étranglement, surtout lors de streaming à haut débit, de téléchargements, d’appels vidéo ou lorsque plusieurs appareils sont actifs.
Testez la connexion pendant l’usage normal du foyer ou du bureau, et pas seulement avec un test de vitesse isolé. La vraie question est de savoir si le réseau reste réactif lorsque les appareils importants sont actifs en même temps.
Tous les appareils d’une même route partagent un seul lieu de sortie
Un VPN sur routeur donne normalement le même lieu externe à tous les appareils routés. C’est pratique pour un téléviseur ou une console, mais gênant lorsqu’une personne a besoin d’un autre pays ou qu’un système professionnel attend une adresse IP locale normale.
Le routage sélectif peut aider, mais il complique la configuration. Une autre option consiste à laisser certains appareils sur le réseau normal ou à permettre à un ordinateur portable d’utiliser sa propre application VPN lorsqu’il a besoin d’une autre connexion. VPN Secure propose des applications VPN pour les appareils pris en charge, ce qui peut être utile lorsqu’un appareil a besoin d’une route distincte du reste du réseau.
Le dépannage peut être moins évident
Lorsqu’un VPN par application échoue, le problème est souvent visible sur cet appareil. Avec un VPN de routeur, un profil défaillant, une règle DNS, une règle de pare-feu ou une reconnexion du tunnel ratée peut toucher des appareils qui n’affichent jamais d’écran d’état VPN.
Tenez un registre simple du protocole choisi, du lieu du serveur, de la portée du routage et de toute modification personnalisée du DNS ou du pare-feu. Ce registre facilite grandement l’annulation d’un changement ou l’explication de la configuration au support.
Les VPN de routeur échangent la souplesse par appareil contre une couverture à l’échelle du réseau ; utilisez-les là où la cohérence compte plus que le changement de lieu individuel.
Comment empêcher un VPN de routeur de fuir ou de perturber le réseau ?
Adoptez un plan de routage réfléchi, testez le comportement du DNS et de l’IP depuis de vrais appareils connectés et décidez à l’avance de ce qui doit se passer si le VPN se déconnecte. L’objectif n’est pas seulement de connecter le tunnel, mais d’empêcher tout repli involontaire vers la route internet ordinaire.
Commencez par les bases :
- Vérifiez l’adresse IP publique depuis un appareil connecté au routeur en Wi-Fi, puis depuis un appareil connecté par Ethernet.
- Vérifiez le comportement du DNS depuis un appareil connecté, surtout si un DNS personnalisé, l’IPv6 ou le tunneling fractionné est activé.
- Confirmez qu’un téléphone sur données mobiles n’apparaît pas dans le test comme faisant partie du réseau du routeur domestique. Le trafic mobile ne passe pas par le routeur domestique.
- Si le routeur prend en charge le routage par politique, vérifiez que chaque appareil exclu utilise bien la connexion normale attendue.
- Décidez si l’accès à internet doit s’interrompre lorsque le VPN se déconnecte ou se poursuivre par la route normale. Une règle de blocage en cas d’échec peut répondre aux attentes en matière de confidentialité, mais elle peut aussi interrompre tous les appareils connectés en cas de problème du tunnel.
Les recommandations actuelles d’OpenWrt pour le client conseillent de vérifier le routage, l’adresse IP, le comportement du DNS, la configuration du pare-feu et les poignées de main WireGuard récentes dans le cadre de la vérification et du dépannage. (openwrt.org)
Un VPN de routeur n’est fiable que lorsque les appareils prévus utilisent la route prévue après un redémarrage et que le comportement attendu en cas de panne a été testé.
Que demande-t-on d’autre à propos des VPN pour routeurs ?
Est-il utile d’installer un VPN sur un routeur ?
Un VPN au niveau du routeur vaut la peine lorsque plusieurs appareils ont besoin de la même connexion permanente ou que certains ne peuvent pas installer d’application VPN. Il est moins utile lorsque des personnes différentes ont régulièrement besoin de lieux différents, ou lorsque le routeur ne peut pas maintenir une vitesse acceptable avec du trafic chiffré. Testez le réseau avant de rendre le changement définitif.
Quels sont les inconvénients d’un VPN sur un routeur ?
Les principaux inconvénients sont un débit plus faible sur du matériel limité, un seul lieu VPN partagé par les appareils routés, une souplesse réduite par appareil et un dépannage plus compliqué. Un VPN de routeur peut aussi affecter tous les appareils connectés lorsque son tunnel, ses réglages DNS ou ses règles de pare-feu échouent : prévoyez donc un plan de récupération.
Est-il légal d’installer un VPN sur un routeur ?
Installer un client VPN sur un équipement qui vous appartient relève de la configuration technique, mais les lois et restrictions concernant l’usage des VPN varient selon les juridictions. Un VPN ne rend pas légale une activité illégale et ne prévaut pas sur les conditions d’un service. Vérifiez les règles applicables là où se trouvent le routeur et ses utilisateurs.
La réponse pratique est d’utiliser un VPN de routeur à des fins légitimes de confidentialité et de gestion du réseau, tout en vérifiant les exigences locales en cas de voyage, de réseaux restreints ou de services réglementés.
Que faire ensuite ?
Commencez par vérifier si votre routeur actuel prend explicitement en charge le rôle de client VPN et le protocole choisi. Si c’est le cas, rassemblez les bonnes informations de configuration, sauvegardez le routeur, testez d’abord un seul appareil et n’étendez la configuration qu’une fois les vérifications de l’IP, du DNS et du redémarrage réussies.
Si la configuration manuelle ne vous convient pas, consultez les options VPN proposées par VPN Secure et contactez l’assistance pour confirmer la meilleure solution actuelle pour votre modèle exact de routeur et votre plan de réseau.
La meilleure configuration de VPN sur routeur est celle qui maintient les bons appareils sur la route prévue sans rendre le réseau difficile à récupérer ou à gérer.