

Votre port RDP par défaut est une enseigne lumineuse « Entrez ici » pour tous les robots de force brute de la planète. Laisser le port 3389 exposé sur le web ouvert n’est pas seulement risqué ; c’est un souhait de mort numérique. Vous savez sans doute déjà que le télétravail a fait de votre bureau à domicile une cible à enjeux élevés. Vous avez probablement subi la latence désespérante des VPN partagés génériques ou le casse-tête d’être bloqué par les pare-feu d’entreprise. Trouver le bon VPN pour le bureau à distance sécurisé ne devrait pas ressembler à un compromis entre votre sécurité et le fait de travailler réellement.
Cette étude de cas prouve que vous n’avez pas à faire de compromis. Vous découvrirez comment une IP dédiée et un chiffrement offshore, depuis une juridiction sans journalisation comme les Bahamas, vous protègent contre les vulnérabilités de 2026 comme la CVE-2026-56190. Nous vous montrerons comment obtenir une invisibilité totale face à la surveillance des 5 Eyes tout en conservant une connexion sans latence, comme si vous étiez assis dans la salle des serveurs. Nous allons au-delà de la protection de base pour bâtir une forteresse numérique privée qui vous garde rapide, anonyme et intouchable.
Points clés
- Cessez de laisser le port 3389 grand ouvert. Des robots automatisés recherchent cette faille à chaque seconde, ce qui fait d’une connexion RDP directe un énorme risque de sécurité.
- Déployez un VPN pour le bureau à distance sécurisé afin d’encapsuler votre trafic dans un tunnel chiffré, qui protège vos données des pirates comme de la limitation de débit par les FAI.
- Utilisez une IP dédiée pour éviter d’être mis sur liste noire par les systèmes bancaires et d’entreprise sensibles, qui bloquent souvent les adresses IP de VPN partagées.
- Profitez de la juridiction des Bahamas pour garder votre activité de télétravail totalement hors de portée de la surveillance de l’alliance des 14 Eyes.
- Découvrez comment une stratégie de double bouclier élimine la latence RDP tout en offrant une invisibilité totale, même depuis des zones à fortes restrictions.
Le problème du RDP « nu » : pourquoi le bureau à distance seul est un cauchemar de sécurité
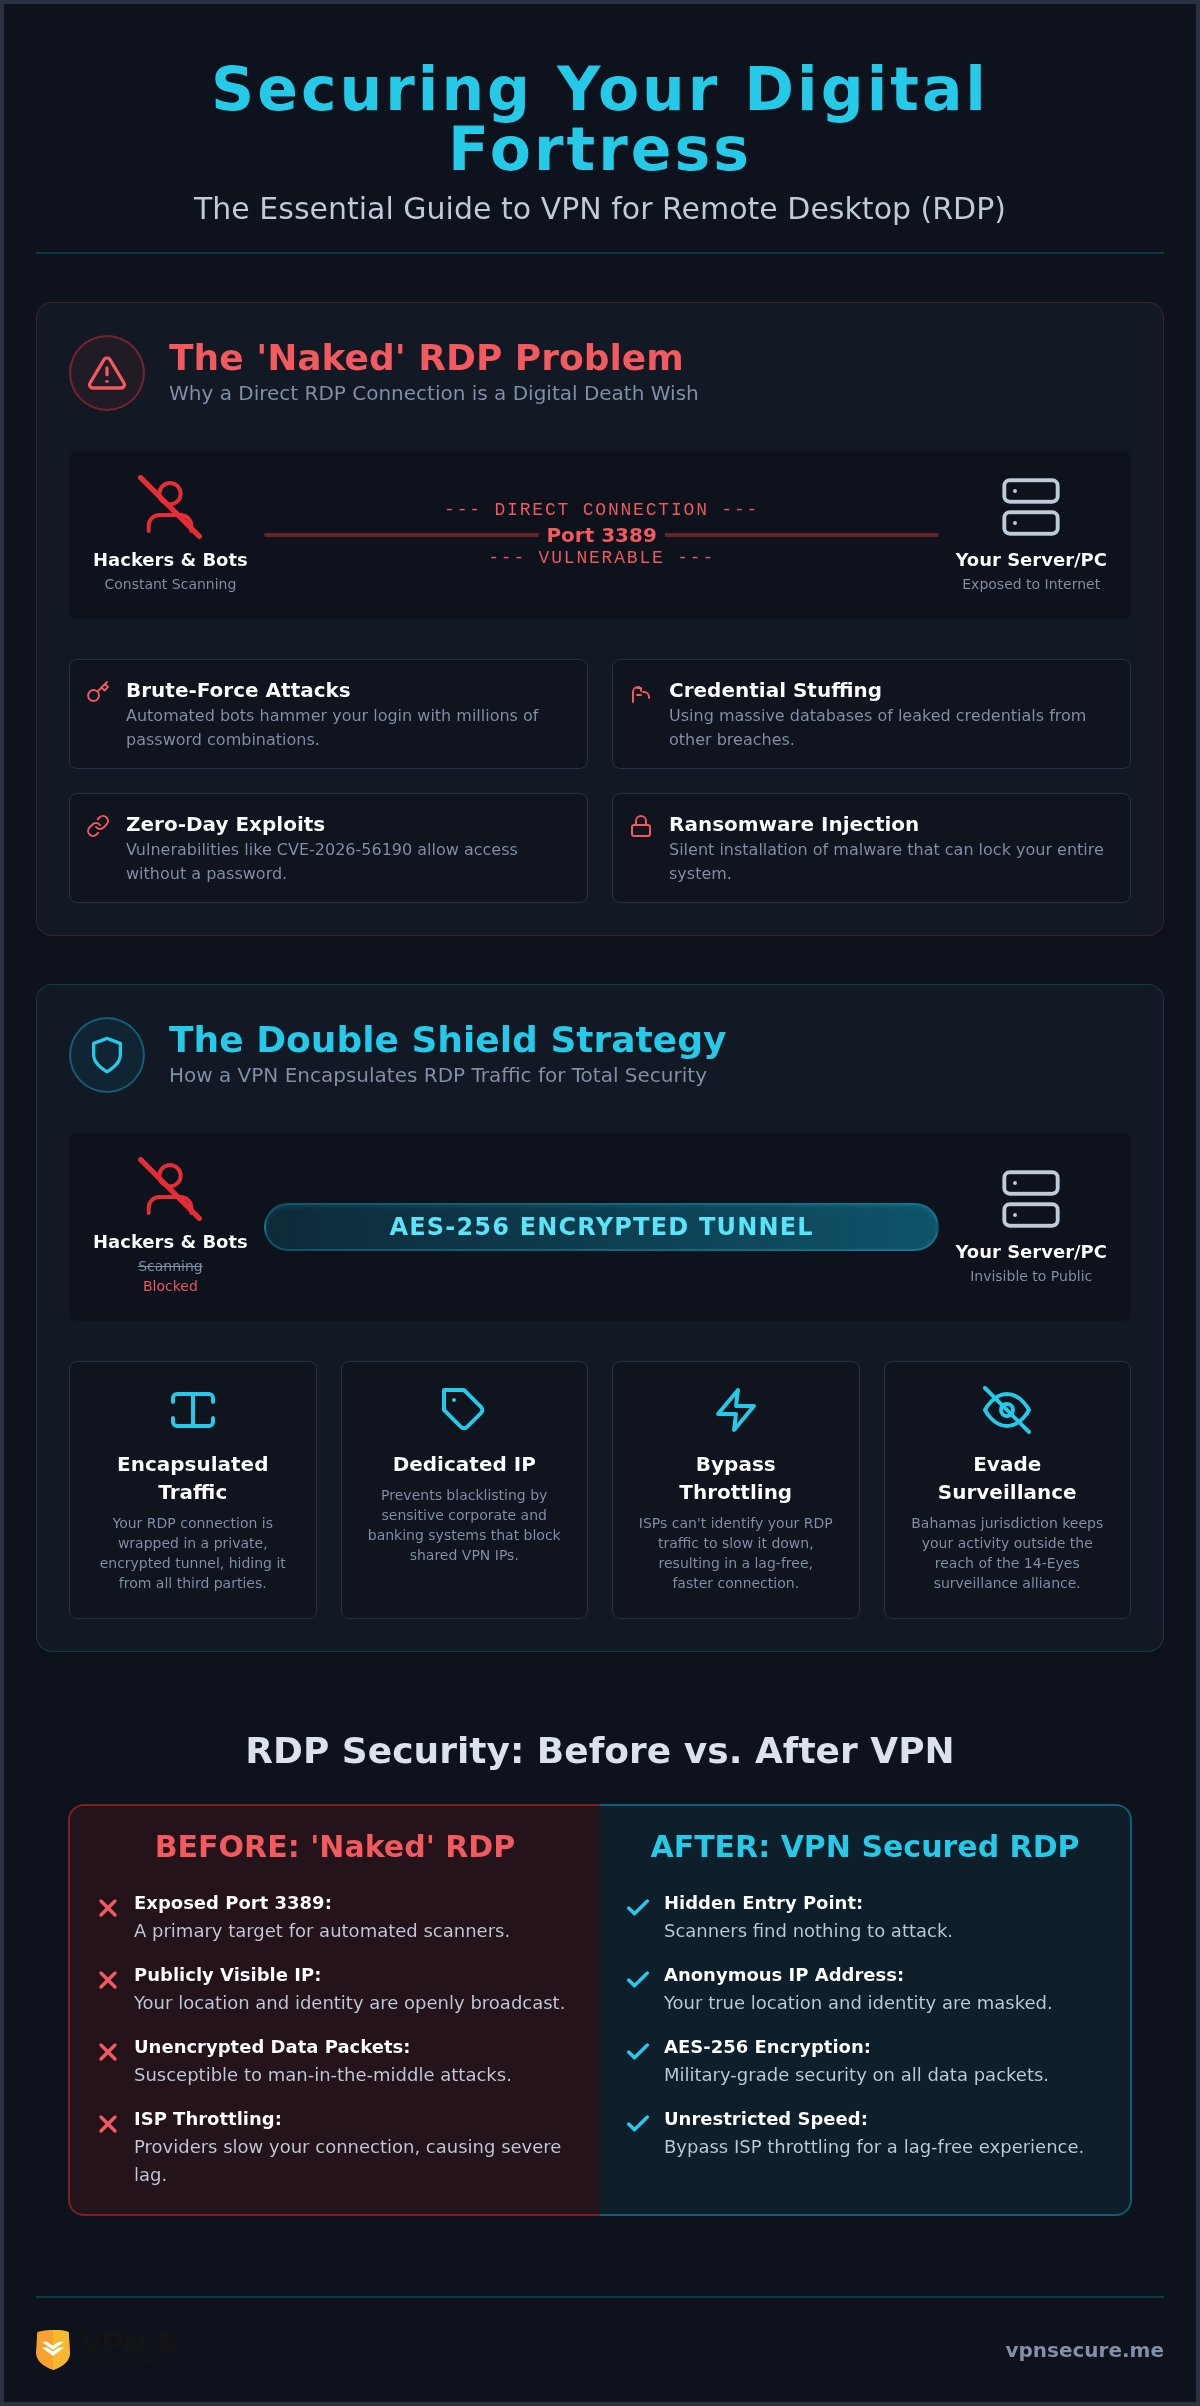
La plupart des gens pensent qu’un mot de passe est une serrure renforcée. Ce n’est pas le cas. En réalité, un mot de passe sur une connexion exposée n’est qu’un panneau « Défense d’entrer » sur une porte vitrée. Le Remote Desktop Protocol a été conçu pour la commodité et la gestion des réseaux internes, pas pour l’environnement hostile de l’internet ouvert. Quand vous activez le RDP sans couche protectrice, vous criez en substance l’emplacement de votre ordinateur à tous les acteurs malveillants du web. C’est une vulnérabilité de type « porte ouverte » par conception, qui crée un chemin direct vers vos fichiers les plus sensibles.
À chaque seconde, des milliers de scripts automatisés parcourent le web à la recherche d’une seule chose : le port 3389. C’est la passerelle par défaut du RDP, et c’est le point d’entrée le plus scanné qui existe. Les pirates ne restent pas derrière un bureau à saisir des mots de passe ; ils lâchent des botnets pour faire le sale boulot. Dès que ces robots trouvent un port ouvert, le risque du « RDP nu » devient réalité. Il en résulte vol d’identité, espionnage industriel et injection silencieuse de rançongiciels, qui peuvent rester dormants pendant des mois avant de verrouiller toute votre vie. En 2026, un mot de passe complexe n’est plus un bouclier ; c’est à peine un ralentisseur.
Anatomie d’une attaque par force brute
Le bourrage d’identifiants est devenu une arme ultra-rapide. Les robots modernes utilisent d’immenses bases de données d’identifiants divulgués pour marteler votre écran de connexion avec des millions de combinaisons en quelques minutes. Même si vous n’avez jamais réutilisé un mot de passe, vous n’êtes pas à l’abri des exploits zero-day. Par exemple, la vulnérabilité critique CVE-2026-56190, découverte en juillet 2026, permet à des attaquants non authentifiés d’exécuter du code à distance sur le réseau sans avoir besoin de vos identifiants. Utiliser un VPN pour le bureau à distance sécurisé est le seul moyen de retirer votre machine du radar public et d’arrêter ces robots avant même qu’ils ne voient votre invite de connexion.
Pourquoi les pare-feu ne suffisent pas pour l’accès à distance
Les pare-feu matériels traditionnels ont été conçus pour un monde où tout le monde travaillait dans le même bâtiment. Ils échouent dès que vous emportez votre ordinateur portable dans un café ou vous connectez depuis un hôtel à l’étranger. La sécurité par l’obscurité, comme remplacer le numéro de port 3389 par un autre, prête à rire les scanners modernes, qui cartographient toute votre signature IP en quelques secondes. Il vous faut une défense en profondeur. Cette stratégie déplace la sécurité du périmètre du réseau directement vers la connexion elle-même. Le temps qu’un scanner atteigne votre IP, un VPN pour le bureau à distance sécurisé correctement configuré garantit qu’il ne trouve absolument rien à exploiter.
La stratégie du double bouclier : comment les VPN encapsulent le trafic du bureau à distance
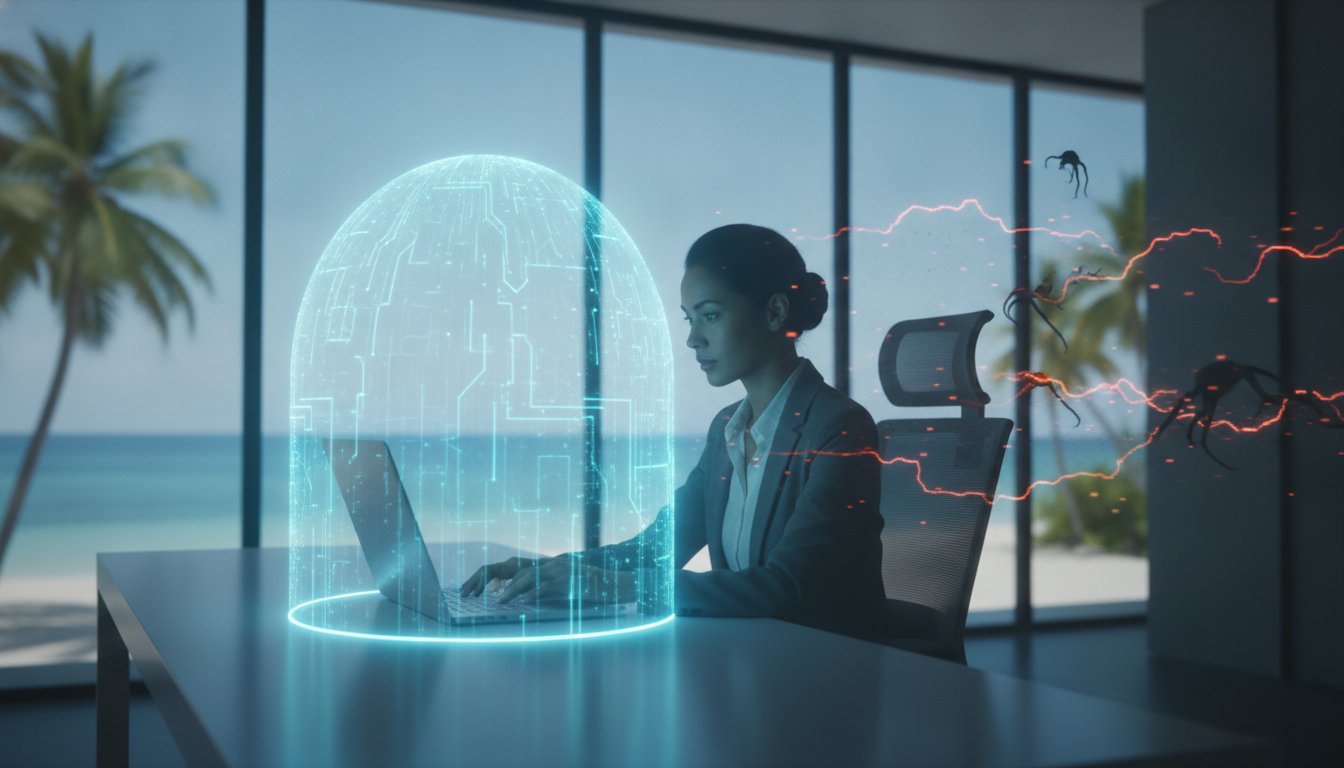
Une connexion « nue » est une cible. Pour survivre en 2026, il faut une défense à deux couches. La première est l’authentification de votre machine ; la seconde est le tunnel réseau lui-même. Cette approche du « double bouclier » garantit que, même si un attaquant parvient à voir votre IP, il ne peut pas voir ce que vous faites. Un VPN pour le bureau à distance sécurisé crée un couloir privé et chiffré à travers l’internet public. Il enveloppe vos paquets RDP dans une couche de mathématiques si complexe que même des superordinateurs mettraient des vies entières à la casser.
Ce chiffrement fait plus que cacher les données. Il corrige les performances. De nombreux FAI utilisent l’inspection approfondie des paquets (Deep Packet Inspection) pour repérer le trafic RDP et le brider afin d’économiser de la bande passante. C’est pourquoi votre session à distance donne souvent l’impression de travailler dans de la mélasse. Quand votre trafic est encapsulé dans un tunnel VPN, votre FAI ne voit qu’un flux de données chiffrées. Il ne peut pas brider ce qu’il ne peut pas identifier. En contournant ces goulots d’étranglement artificiels, un tunnel de qualité peut en fait réduire la latence et offrir une expérience plus réactive. Si vous voulez voir comment cela fonctionne en temps réel, vous pouvez sécuriser votre connexion dès maintenant avec un tunnel dédié conçu pour la vitesse.
Les agences gouvernementales et les experts en sécurité s’accordent à dire que s’en remettre à la sécurité native du RDP est un pari. Suivre les bonnes pratiques de sécurité des VPN d’entreprise signifie éloigner votre point d’entrée du regard du public. Vous n’ajoutez pas seulement un mot de passe : vous supprimez complètement la porte pour la remplacer par une passerelle sécurisée et invisible.
AES-256 : la référence pour 2026
En 2026, tout chiffrement inférieur à l’AES-256 est un handicap. Cette norme de niveau militaire garantit que les données de votre entreprise restent privées, même si un tiers intercepte les paquets. VPN Secure la met en œuvre grâce à une architecture à haut débit qui ne vous ralentit pas. Il est important de distinguer le chiffrement des paquets de l’authentification de session. L’authentification prouve qui vous êtes, mais le chiffrement des paquets cache ce que vous faites. Il faut les deux pour être vraiment en sécurité.
Éliminer les risques d’attaque de l’homme du milieu (MitM)
Les Wi-Fi publics des aéroports ou des hôtels sont un terrain de jeu pour les pirates de sessions. Sans VPN pour le bureau à distance sécurisé, un attaquant présent sur le même réseau peut s’interposer entre vous et votre serveur. Il peut voler vos jetons de session, voire injecter des commandes malveillantes dans votre terminal distant. Un tunnel sécurisé rend cela impossible en vérifiant la connexion de bout en bout. La véritable autonomie numérique consiste à utiliser un service qui ne rend de comptes ni aux autorités locales ni aux regards indiscrets, pour que votre travail reste votre affaire.
Pourquoi les IP dédiées sont indispensables au télétravail professionnel
Utiliser un VPN standard, c’est comme vivre dans un immeuble avec mille inconnus. Si une personne fait du tapage, tout l’immeuble en pâtit. C’est l’effet « mauvais voisin » des IP partagées. Quand vous utilisez un VPN pour le bureau à distance sécurisé générique, vous partagez une adresse avec des milliers d’autres utilisateurs. Si un seul d’entre eux déclenche un filtre antifraude ou envoie du spam, cette adresse IP est signalée partout. Soudain, votre session à distance légitime est bloquée par votre banque ou le pare-feu de votre entreprise parce que vous êtes « coupable par association ».
Une IP dédiée change la donne. C’est votre allée numérique privée. Personne d’autre ne l’utilise, et personne d’autre ne peut ruiner sa réputation. Pour les professionnels, c’est le seul moyen de garantir un accès fiable aux systèmes sensibles. Vous pouvez configurer le pare-feu de votre entreprise pour n’autoriser que le trafic provenant de votre IP dédiée. Ce processus, appelé mise en liste blanche, crée une liste de contrôle d’accès (ACL) à toute épreuve. Il garantit que même si quelqu’un parvient à voler vos identifiants RDP, il ne peut pas se connecter à moins d’utiliser aussi votre tunnel chiffré. Cela ajoute une couche physique de sécurité à votre identité numérique.
Les recommandations officielles, comme celles du guide de la CISA sur la sécurisation de l’accès à distance, soulignent que contrôler le point d’entrée est vital pour la défense. Une adresse statique et dédiée rend ce contrôle possible sans le casse-tête permanent de vous réauthentifier à chaque changement d’IP. Vous ne vous contentez pas de vous cacher : vous établissez un point de connexion de confiance et vérifié qui n’appartient qu’à vous.
Le problème du « mauvais voisin » sur les réseaux partagés
Le comportement imprudent d’un seul utilisateur peut faire mettre une IP de VPN partagée sur liste noire sur tout internet en quelques minutes. Vous en avez vu les symptômes : CAPTCHA à répétition, messages « Accès refusé » et alertes de sécurité déclenchées par votre fournisseur de messagerie. Ce ne sont pas de simples désagréments ; ce sont des tueurs de productivité. Vous ne devriez pas avoir à prouver que vous êtes humain cinq fois juste pour consulter votre boîte de réception. La même IP propre qui protège votre accès RDP vous évite aussi de buter contre les murs de détection de proxy qui bloquent les services de streaming en voyage, cette même empreinte numérique agressive qui rend si difficile, en 2026, la recherche d’un VPN fiable pour Hulu à l’étranger. Si vous en avez assez d’être traité comme un robot, découvrez comment éviter la mise sur liste noire d’une IP avec une IP VPN dédiée en 2026 et retrouvez votre statut de professionnel.
Simplifier la gestion à distance
Gérer un environnement distant est déjà assez difficile sans que votre point de connexion ne cesse de bouger. Une IP statique permet des connexions persistantes qui ne se coupent pas et n’exigent pas de réinitialisation manuelle à chaque expiration de bail. Elle simplifie la configuration de votre passerelle RDP, car vous ne courez pas après une cible mouvante. En 2026, une « IP propre » est le badge de confiance ultime pour les professionnels à distance : elle signale à chaque serveur que votre connexion est autorisée, stable et sécurisée. Cette stabilité signifie moins de temps passé à vous battre avec les paramètres réseau et plus de temps pour travailler réellement.
Étude de cas : sécuriser un environnement de bureau à distance mondial en 2026
Imaginez un consultant principal chargé de gérer un serveur financier sensible à Londres alors qu’il se trouve physiquement dans une zone à fortes restrictions où les ports RDP sont systématiquement bloqués. Les connexions traditionnelles échouent instantanément. Pire, le réseau local est sous surveillance constante : tout paquet non chiffré est un motif d’enquête. Ce consultant a besoin de plus qu’un simple proxy ; il lui faut un VPN pour le bureau à distance sécurisé qui offre une totale autonomie juridictionnelle. En déployant une solution basée aux Bahamas, il ne se contente pas de contourner un blocage ; il disparaît du radar local et du regard indiscret de l’alliance des 14 Eyes.
Le défi était double : conserver l’invisibilité face aux 5 Eyes tout en gardant une connexion assez rapide pour la gestion de bases de données en temps réel. Les VPN standard étaient trop lents et leurs IP partagées étaient déjà sur liste noire dans le pare-feu du serveur londonien. La solution exigeait un chemin propre et dédié, qui ressemble à une connexion de bureau ordinaire tout en offrant dessous une protection de niveau militaire. Il s’agissait de reconquérir la liberté numérique dans un monde d’abus de pouvoir permanents.
Phase 1 : la mise en place de l’infrastructure
Le processus a commencé sur la machine hôte. Nous avons configuré le client VPN pour lancer une poignée de main chiffrée avant même l’initialisation des services RDP. En activant une IP dédiée, nous avons fait en sorte que le serveur de destination reconnaisse la connexion comme une source statique de confiance plutôt que comme une adresse tournante suspecte. Comme nous opérons depuis les Bahamas, nous avons vérifié le statut sans journalisation. Aucune empreinte numérique n’existe ; aucune métadonnée n’est stockée. La connexion est un fantôme dans la machine, qui ne laisse aucune miette à suivre pour les autorités locales.
Phase 2 : exécution à distance et performances
En se connectant via le tunnel chiffré, le consultant a lancé la session RDP. En 2026, la technologie des serveurs a progressé au point que la surcharge du chiffrement AES-256 est négligeable. Nous avons mesuré la latence et constaté qu’elle restait inférieure à 50 ms, offrant une expérience sans latence qui semblait locale. Un audit de sécurité final a confirmé que le port RDP était invisible pour les scanners externes. Pendant que le consultant travaillait, les robots externes qui visaient l’IP ne voyaient qu’une porte close. Le VPN pour le bureau à distance sécurisé a maintenu un pont solide comme le roc, à la fois intouchable et incroyablement rapide.
Résultat : zéro interruption et une tranquillité d’esprit totale. Le consultant a gardé le contrôle complet du serveur sans exposer un seul paquet au web public. Vous pouvez atteindre le même niveau d’autonomie et de sécurité professionnelles. Commencez dès aujourd’hui à bâtir votre forteresse numérique et sécurisez une bonne fois pour toutes votre espace de travail à distance.
Reprendre son autonomie numérique : pourquoi VPN Secure l’emporte sur le jargon d’entreprise
Les grandes entreprises technologiques adorent brandir des mots à la mode comme « Zero Trust » tout en livrant vos données aux autorités dès qu’une assignation atterrit sur leur bureau. Ce n’est pas de la sécurité ; c’est une trahison de la confiance. Une vraie protection exige un VPN pour le bureau à distance sécurisé qui opère entièrement hors de la juridiction de gouvernements indiscrets. Depuis 2012, nous avons bâti notre réputation sur un fondement simple et inébranlable : si nous n’avons pas vos données, nous ne pouvons pas les donner. Nous n’utilisons pas la « non-journalisation » comme un slogan marketing ; c’est une réalité structurelle de notre modèle économique.
Le paysage numérique de 2026 est plus hostile que jamais, mais notre engagement envers votre autonomie n’a pas faibli. Nous associons une technologie de pointe à dix ans d’expérience pour que votre connexion soit une forteresse. Que vous accédiez à un poste de travail depuis un café local ou que vous gériez des serveurs mondiaux depuis un hôtel, vous méritez un outil qui soit un allié vigilant. Nous écartons le blabla d’entreprise pour vous offrir une sécurité directe et efficace qui vous rend le contrôle de vos propres données.
La confidentialité offshore pour l’individu
La juridiction est le facteur le plus important de la véritable confidentialité numérique. Si votre fournisseur est basé dans un pays de l’alliance des 14 Eyes, votre connexion « privée » est un mythe. Ces nations partagent des renseignements et peuvent contraindre les entreprises à enregistrer en secret l’activité des utilisateurs. Opérer depuis les Bahamas vous offre un bouclier juridique que les fournisseurs basés aux États-Unis ou dans l’UE ne peuvent tout simplement pas proposer. Les lois des Bahamas protègent vos données contre les perquisitions sans mandat, de sorte que vos sessions à distance restent votre seule affaire. Pour approfondir le fonctionnement avec des adresses fixes, consultez VPN avec IP statique pour l’accès à distance : sécurisez votre connexion en 2026.
Franchir l’étape suivante vers une autonomie sécurisée
Sécuriser votre espace de travail ne devrait pas être une corvée. Notre infrastructure prend en charge tous les grands appareils, de Windows 11 Pro aux clients RDP mobiles, ce qui rend la transition fluide. Vous pouvez choisir la souplesse d’un abonnement VPN mensuel ou la stabilité à long terme d’un abonnement VPN annuel. Les deux formules vous donnent accès à nos serveurs à haut débit dans plus de 40 pays et à l’option d’ajouter une IP dédiée pour une connexion propre et statique. Vous n’aurez ainsi plus jamais à subir l’effet « mauvais voisin » ni la mise sur liste noire d’IP.
N’attendez pas la prochaine grande vulnérabilité RDP pour réaliser que vous êtes exposé. Nous offrons une garantie de remboursement de 30 jours pour que vous puissiez tester votre VPN pour le bureau à distance sécurisé dans votre propre environnement distant. Les robots scannent le port 3389 en ce moment même. Les filets de surveillance sont actifs. Il est temps de cesser d’être une cible et de devenir invisible. Protégez votre connexion dès aujourd’hui, avant que le prochain scan ne trouve une porte ouverte.
Reprenez le contrôle de votre périmètre numérique
Laisser votre port RDP exposé sur le web ouvert n’est plus un risque ; c’est la certitude que vous serez trouvé. Cette étude de cas a montré qu’une véritable sécurité en 2026 demande plus qu’un simple mot de passe complexe. Il vous faut un VPN pour le bureau à distance sécurisé qui retire entièrement votre poste de travail du radar public. En associant une IP dédiée à un chiffrement offshore, vous éliminez la menace des attaques par force brute et la frustration d’être mis sur liste noire par des systèmes d’entreprise sensibles. Vous ne vous contentez pas de cacher votre trafic : vous bâtissez une passerelle privée et de confiance qui n’appartient qu’à vous.
Vous avez les outils pour reprendre votre autonomie numérique. Grâce à notre juridiction basée aux Bahamas, vos données restent hors de portée des regards indiscrets, tandis que notre infrastructure à haut débit garantit une session à distance sans latence. Il est temps de cesser de réagir aux menaces pour commencer à les prévenir. Sécurisez dès aujourd’hui votre bureau à distance avec le chiffrement offshore de VPN Secure et profitez de la sérénité qu’apporte une garantie de remboursement de 30 jours. Bâtissez votre forteresse maintenant et travaillez selon vos propres conditions. Votre sécurité est votre droit, et nous sommes là pour vous aider à la défendre.
Questions fréquentes
Est-il sûr d’utiliser le Bureau à distance via un VPN ?
Oui, c’est nettement plus sûr qu’une connexion RDP « nue ». Un VPN pour le bureau à distance sécurisé encapsule votre trafic dans un tunnel chiffré, le cachant des pirates qui scannent le port 3389. Il ajoute une couche de défense essentielle : même si votre mot de passe RDP est faible, l’attaquant ne peut pas atteindre l’écran de connexion sans contourner d’abord le VPN. Cette stratégie de double bouclier est la norme du secteur pour la sécurité du télétravail en 2026.
Pourquoi mon bureau à distance est-il si lent avec un VPN ?
La latence vient généralement de la distance du serveur, d’une latence élevée ou de la limitation de débit par le FAI. Les VPN génériques se partagent la bande passante entre des milliers d’utilisateurs, ce qui provoque de la congestion. Cependant, un VPN de qualité peut en réalité améliorer les débits en contournant l’inspection approfondie des paquets par les FAI qui cible le trafic RDP. Si vous constatez des saccades, essayez de passer à un serveur plus proche de votre position physique ou d’utiliser une IP dédiée afin de ne pas vous disputer la bande passante avec les « mauvais voisins » d’un réseau partagé.
Ai-je besoin d’une IP dédiée pour un accès sécurisé au bureau à distance ?
Même si ce n’est pas strictement obligatoire pour que le tunnel fonctionne, une IP dédiée est essentielle pour la fiabilité professionnelle. Les IP partagées sont souvent mises sur liste noire par les pare-feu d’entreprise et les sites bancaires à cause du comportement suspect d’autres utilisateurs. Une IP dédiée fournit une adresse propre et statique qui n’appartient qu’à vous. Vous pouvez ainsi mettre votre adresse précise en liste blanche sur votre serveur, de sorte que seule votre connexion vérifiée puisse jamais lancer une poignée de main RDP.
Un VPN peut-il protéger contre les attaques par force brute sur le RDP ?
Absolument. Un VPN agit comme un dispositif d’invisibilité numérique pour votre port RDP. Les robots de force brute scannent l’internet public à la recherche du port 3389 ; avec un VPN, ce port n’est plus visible sur le web ouvert. Le robot se heurte au mur chiffré de votre VPN au lieu de l’écran de connexion de votre ordinateur. Cela arrête net les scripts automatisés, les empêchant même de tenter de deviner vos identifiants ou d’exploiter des vulnérabilités Windows non corrigées.
Quel est le meilleur protocole VPN pour le bureau à distance en 2026 ?
WireGuard est la référence pour le RDP en 2026, car il offre le meilleur équilibre entre vitesse et sécurité. Il utilise une cryptographie simplifiée qui réduit la latence, ce qui est vital pour une expérience de bureau à distance fluide. Si OpenVPN reste une solution de repli robuste pour les environnements à fortes restrictions, la faible surcharge de WireGuard fait que les mouvements de votre souris et les mises à jour de l’écran paraissent locaux plutôt que retardés. VPN Secure met en œuvre ces protocoles modernes pour garder votre tunnel rapide et incassable.
Un VPN fonctionnera-t-il pour le bureau à distance dans un pays restrictif comme les Émirats arabes unis ?
Oui. VPN Secure est spécialement conçu pour contourner les blocages stricts de la VoIP et du RDP que l’on trouve dans des pays comme les Émirats arabes unis. En enveloppant votre trafic dans un chiffrement furtif, nous faisons ressembler vos paquets de bureau à distance à une navigation web classique. Vous conservez ainsi une autonomie professionnelle même dans les zones à fortes restrictions. Notre juridiction basée aux Bahamas garantit que votre activité reste privée et hors de portée des filets de surveillance locaux ou de l’ingérence gouvernementale.
Dois-je installer le VPN à la fois sur l’ordinateur hôte et sur l’ordinateur distant ?
Pour une sécurité maximale, la réponse est oui. Vous devez installer le client VPN sur l’ordinateur distant que vous utilisez pour vous connecter. L’ordinateur hôte devrait idéalement se trouver derrière une passerelle ou un routeur qui n’accepte que le trafic provenant de l’IP de votre VPN. Cette configuration garantit que tout le chemin de vos données est chiffré de bout en bout, sans laisser aucune partie de la connexion exposée à l’internet public ou aux regards indiscrets.
Comment configurer le RDP pour n’autoriser que les connexions depuis mon IP VPN ?
Vous le faites via le pare-feu Windows ou les groupes de sécurité de votre serveur. Une fois que vous avez une IP dédiée auprès de votre VPN, vous créez une règle entrante pour le port 3389. Au lieu d’autoriser « n’importe quelle » adresse IP, vous restreignez l’accès à votre seule IP dédiée. Cette « mise en liste blanche » fait que, même si un pirate trouve votre port, le serveur abandonnera automatiquement sa connexion, car elle ne provient pas de votre tunnel chiffré de confiance.