

La fenêtre de navigation privée de votre navigateur vous ment. Fermer cet onglet sombre efface vos cookies locaux, mais laisse votre trafic en temps réel grand ouvert à votre fournisseur d’accès à internet, aux curieux du réseau et aux courtiers en données des entreprises. Si vous pensez que la navigation privée garde vos recherches discrètes, détrompez-vous. Déployer un véritable VPN pour protéger l’historique de navigation est le seul moyen fiable de couper la surveillance extérieure au niveau de la connexion.
Vous savez déjà que les FAI commerciaux collectent vos habitudes en ligne pour les monétiser ou remettre des journaux à des regards indiscrets. C’est intrusif, parce que ça l’est. Découvrez précisément comment un chiffrement de niveau militaire protège votre trafic web des FAI, des renifleurs de Wi-Fi partagé et des traqueurs tiers avant même que vos données ne quittent votre appareil. Nous verrons qui peut observer votre activité non chiffrée, comment fonctionne un tunnel chiffré offshore, et comment repérer un véritable fournisseur sans journaux qui vous protège réellement.
Points clés
- Comprenez pourquoi les fournisseurs d’accès commerciaux suivent systématiquement les domaines visités, les horodatages et la bande passante pour bâtir des profils de consommateurs rentables.
- Découvrez pourquoi la mise en place d’un VPN offshore pour protéger l’historique de navigation crée un tunnel chiffré qui déjoue la surveillance du réseau local.
- Saisissez la différence essentielle entre les modes de navigation privée locaux et le chiffrement réseau de bout en bout sur un Wi-Fi public ou partagé.
- Apprenez à évaluer de véritables architectures sans journaux pour vous assurer que votre fournisseur opère à l’abri des juridictions de surveillance intrusive.
- Maîtrisez les paramètres essentiels du client, dont les kill switches automatiques, nécessaires pour éviter les fuites DNS accidentelles et l’exposition de vos données.
Qui peut voir votre historique de navigation sans VPN ?
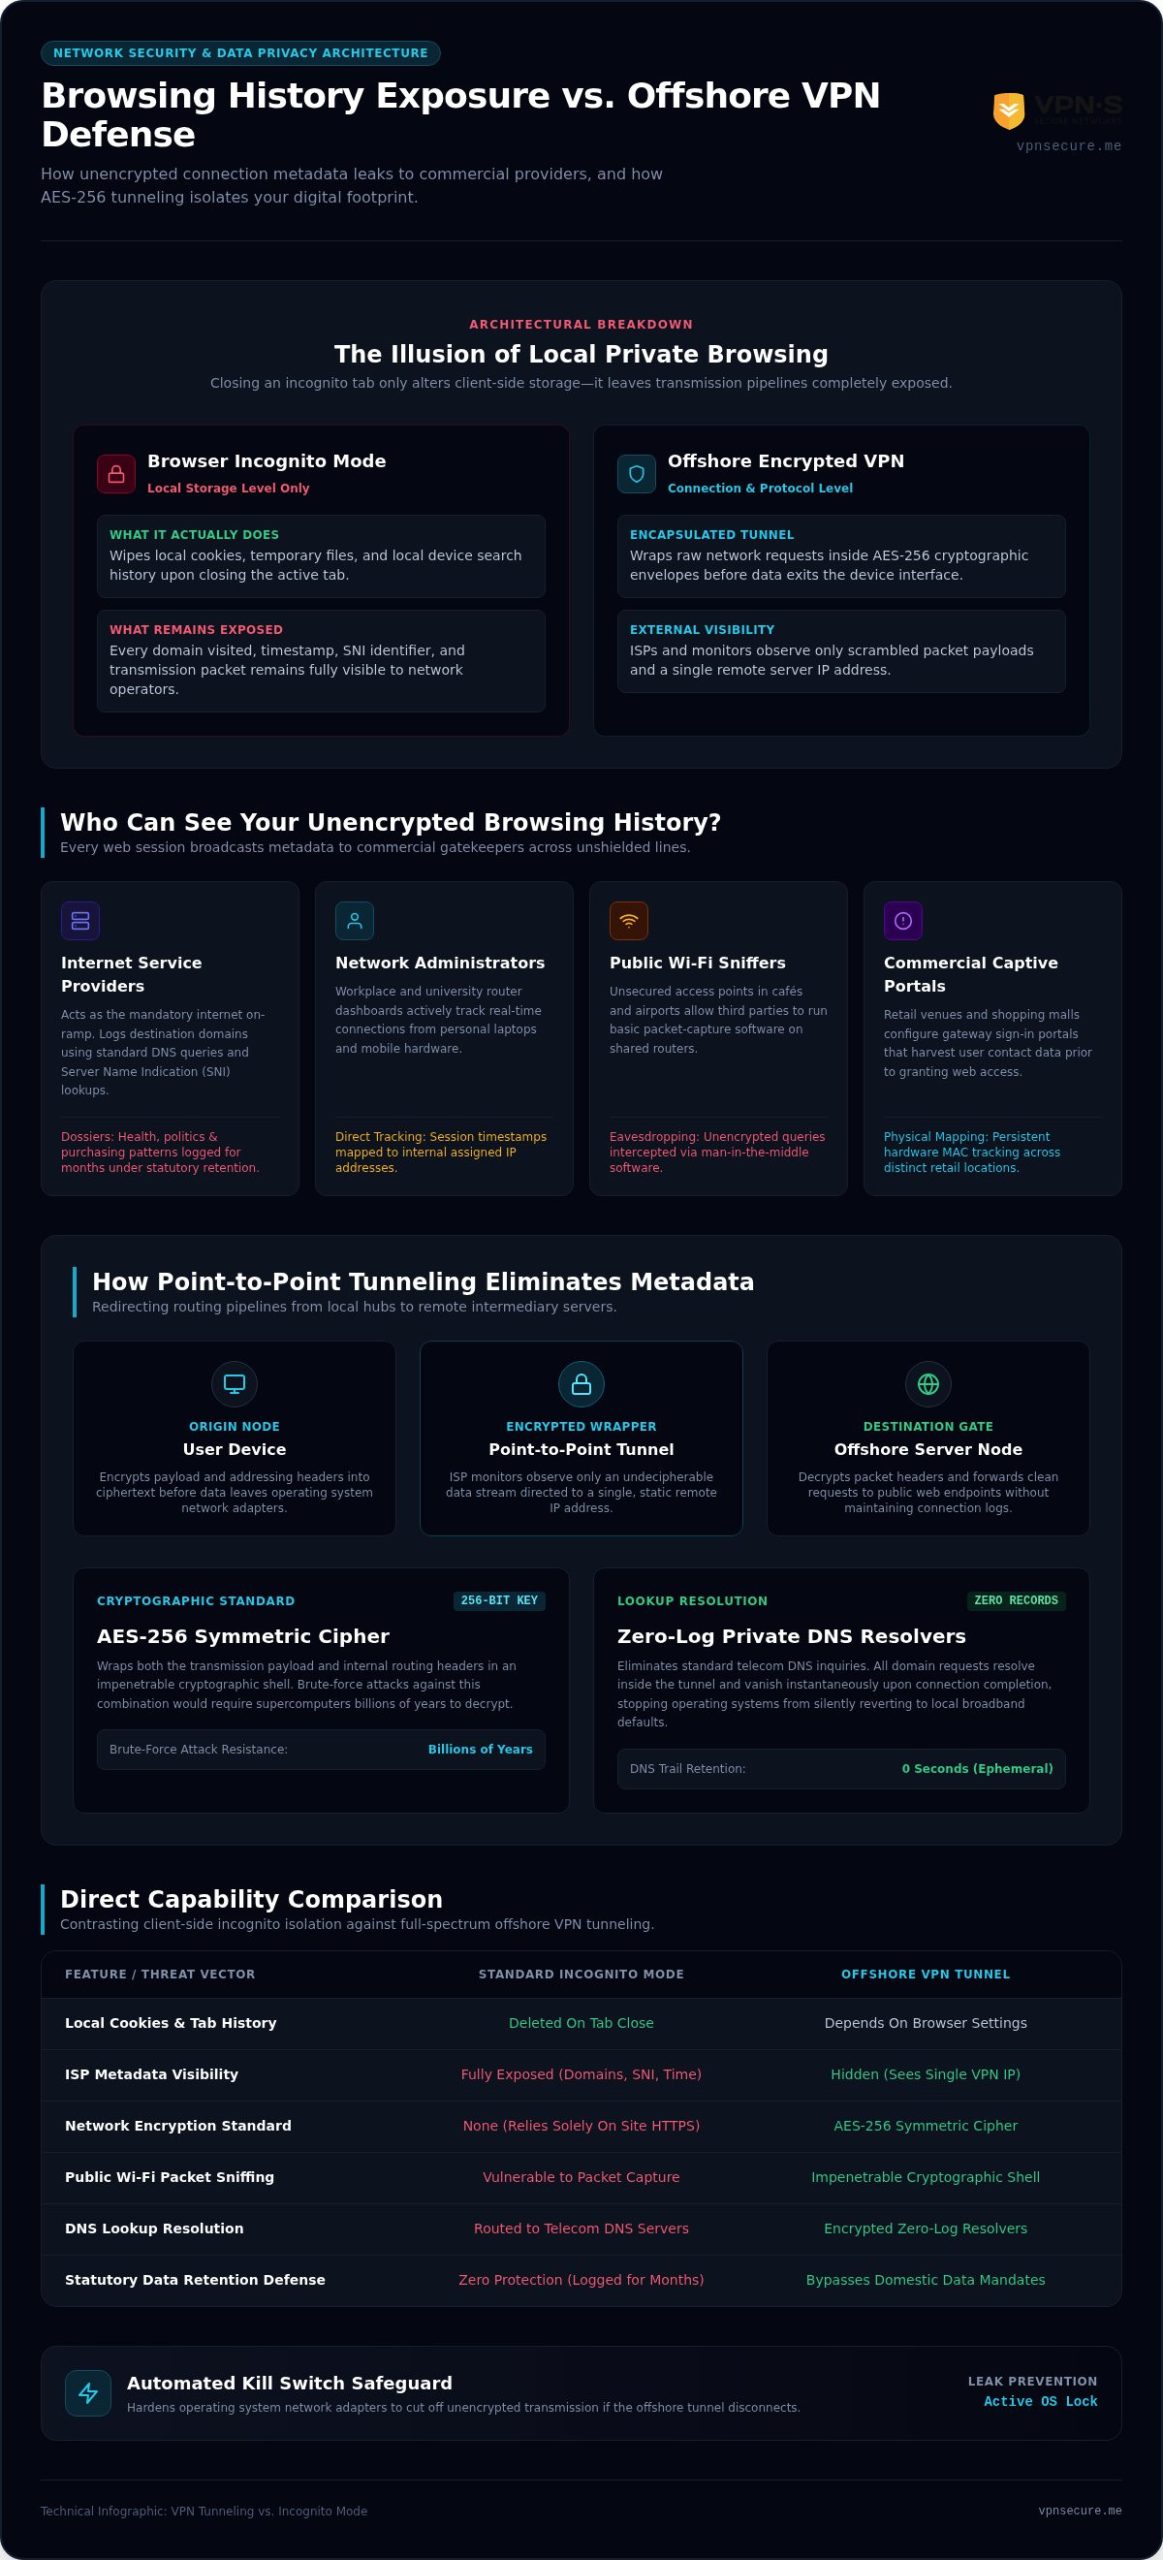
Chaque fois que vous ouvrez un navigateur, votre appareil envoie des signaux non chiffrés à une douzaine de gardiens d’entreprise. Le HTTPS protège les mots de passe et les numéros de carte bancaire, mais laisse vos métadonnées complètement à nu. Toute personne qui gère le réseau peut voir précisément quels domaines vous visitez, quand vous vous connectez et quelle quantité de données vous consommez. Sans réseau privé virtuel (VPN) offshore, vos requêtes réseau en temps réel diffusent à plusieurs observateurs, chaque seconde, vos empreintes numériques personnelles.
Le rôle de votre fournisseur d’accès à internet (FAI)
Votre FAI est votre bretelle d’accès obligatoire à internet. Comme chaque requête passe directement par son équipement, il consigne les noms de domaine visités grâce à de simples requêtes DNS. Même lorsqu’une négociation chiffrée protège le contenu des pages, le Server Name Indication (SNI) divulgue l’adresse web précise que vous contactez. De nombreux géants des télécoms transforment ces journaux de connexion en mines d’or commerciales, en constituant des dossiers publicitaires comportementaux qui révèlent vos inquiétudes de santé, vos opinions politiques et vos habitudes d’achat. Dans de nombreux pays occidentaux, des lois de conservation des données obligent les fournisseurs à stocker ces enregistrements de connexion complets pendant des mois, ce qui permet aux agences de l’État d’accéder à votre activité sans mandat judiciaire.
Administrateurs réseau et renifleurs de Wi-Fi public
Passer de votre haut débit à domicile à un point d’accès public ou à un réseau de bureau ne fait que multiplier votre exposition. Plusieurs parties interceptent discrètement ces données chaque jour :
- Administrateurs de lieux de travail et de campus : les tableaux de bord centraux des routeurs enregistrent les sessions actives des ordinateurs portables et smartphones personnels, en associant les horodatages directement aux adresses IP internes attribuées.
- Renifleurs de paquets sur Wi-Fi public : les réseaux non chiffrés des cafés et des aéroports permettent l’écoute basique des paquets par attaque de l’homme du milieu. Toute personne qui exécute un simple logiciel de capture de paquets sur le même routeur ouvert peut examiner vos requêtes non chiffrées.
- Portails captifs commerciaux : les commerces et centres commerciaux utilisent des portails de connexion pour collecter des numéros de téléphone tout en suivant les adresses MAC persistantes des appareils d’un magasin à l’autre.
S’appuyer sur des réseaux ouverts sans armure défensive laisse votre routine numérique vulnérable à quiconque détient des clés d’administration. Utiliser un VPN pour protéger l’historique de navigation remplace ce canal de données exposé par une barrière cryptographique infranchissable, et arrête la surveillance commerciale dès le périmètre.
Comment un VPN protège votre historique de navigation : tunnel et chiffrement
Le tunnel VPN de bout en bout aveugle les systèmes de surveillance du réseau en encapsulant vos requêtes web brutes dans des paquets chiffrés et en les acheminant par un serveur intermédiaire sécurisé avant qu’elles n’atteignent l’internet public. Cette architecture réoriente complètement votre trajet numérique. Au lieu de diffuser le site visé à l’antenne relais ou au hub haut débit le plus proche, votre appareil établit un tunnel point à point directement vers un nœud de serveur offshore. Votre FAI ne voit plus les URL de destination ni les requêtes de contenu. Il n’observe que des flux de données brouillés et l’unique adresse IP, toujours la même, du serveur VPN distant.
Le fonctionnement du chiffrement des paquets AES-256
Chaque paquet qui quitte votre système d’exploitation est enveloppé dans une coque cryptographique par le chiffrement AES-256. Ce chiffrement symétrique utilise une clé de 256 bits pour transformer un texte clair en texte chiffré indéchiffrable. Les superordinateurs modernes lancés dans une attaque par force brute contre ce chiffrement mettraient des milliards d’années à deviner la bonne combinaison. Comme l’explique Palo Alto Networks dans son guide sur le tunnel et le chiffrement VPN, le tunnel encapsule à la fois les données utiles et les en-têtes de routage internes. Les renifleurs de réseau ne peuvent pas inspecter le point de destination, car les informations d’adressage d’origine restent verrouillées dans l’enveloppe chiffrée jusqu’à l’arrivée du paquet au serveur VPN distant.
Éliminer la trace DNS du FAI
Les connexions internet standard résolvent les noms de domaine en interrogeant les serveurs DNS de l’opérateur, ce qui remet à votre FAI un journal exact de chaque site que vous visitez. Un VPN robuste élimine cette vulnérabilité en acheminant chaque requête d’adresse par des résolveurs privés sans journaux situés à l’intérieur du tunnel chiffré :
- Résolveurs sans journaux : les requêtes sont traitées sans enregistrement, ce qui signifie que l’historique de vos requêtes DNS disparaît dès la fin de la connexion.
- Protections contre les fuites DNS : un logiciel client renforcé verrouille les adaptateurs réseau du système d’exploitation et empêche les requêtes de revenir discrètement aux paramètres par défaut du haut débit local.
- Défense réseau unifiée : déployer un tunnel chiffré avec un VPN pour tous les appareils fiable garantit que vos tablettes, téléphones et ordinateurs portables partagent le même niveau de protection inviolable.
Sécuriser vos données sur les réseaux modernes exige de fermer chaque point de fuite possible. Activer un VPN pour protéger l’historique de navigation éprouvé stoppe net l’espionnage passif et vous rend votre autonomie numérique.
Navigation privée ou VPN : l’illusion de la confidentialité locale
La plupart des internautes prennent un historique de navigation vide pour un véritable anonymat. Ouvrir un onglet privé change la façon dont votre navigateur gère les fichiers en local, mais pas la façon dont les données circulent sur le web. Pendant que vous naviguez en mode privé, votre véritable adresse IP reste entièrement exposée à chaque routeur, commutateur et serveur web du trajet. Un réseau privé virtuel dissimule votre trajet de transmission à travers l’internet au sens large, alors que la navigation privée se contente d’effacer vos traces locales après coup.
Ce que la navigation privée protège réellement
La navigation privée existe dans un seul but précis : l’hygiène locale. Lorsque vous fermez cette fenêtre sombre, votre navigateur purge automatiquement les fichiers de cache temporaires, les requêtes de recherche saisies et les cookies de session. Elle empêche efficacement un membre de votre famille ou un collègue assis au même ordinateur de voir ce que vous avez cherché il y a cinq minutes. Voilà la limite stricte de ses capacités. Dès que votre trafic atteint l’interface réseau physique, les onglets privés diffusent chaque paquet non chiffré sur le câble sans la moindre couche de protection.
Pourquoi seuls les tunnels chiffrés empêchent l’interception externe
La gestion du disque local ne peut pas vous protéger de la surveillance au niveau du réseau. Les traqueurs commerciaux sophistiqués contournent l’absence de cookies en associant les en-têtes IP observables à des empreintes d’appareil, en recoupant la résolution de votre écran, les polices de votre système et le profil de votre matériel pour vous identifier malgré tout. Si vous voulez une vraie défense au niveau du réseau, vous devez masquer entièrement votre empreinte. Comprendre comment fonctionne le masquage du trafic réseau avec de véritables VPN indétectables montre pourquoi chiffrer le canal de transit compte bien plus que vider les caches locaux du navigateur.
| Vecteur de menace | Navigation privée | VPN chiffré offshore |
|---|---|---|
| Utilisateurs locaux d’un appareil partagé | Masqué (cache et onglets purgés à la fermeture) | Visible (l’historique local reste tant qu’il n’est pas effacé) |
| Journalisation par le fournisseur d’accès | Exposé (chaque requête DNS et chaque domaine consignés) | Chiffré (seul le trafic brouillé vers le nœud VPN est visible) |
| Écoute de paquets sur Wi-Fi public | Vulnérable (données non chiffrées lisibles en transit) | Protégé (enveloppe cryptographique AES-256) |
| Exposition de la véritable adresse IP | Exposée (IP publique visible de tous les sites visités) | Masquée (remplacée par l’IP d’un serveur offshore) |
Compter sur la navigation privée pour se défendre contre le pistage réseau, c’est comme chuchoter ses secrets dans un mégaphone. Utiliser un VPN offshore pour protéger l’historique de navigation garantit que les observateurs extérieurs ne voient que du code indéchiffrable, et que votre empreinte numérique reste strictement la vôtre.
La réalité de la non-journalisation : pourquoi les politiques des fournisseurs et la juridiction comptent
Faire passer vos données par un tunnel ne sert à rien si celui qui détient les clés garde une trace écrite. Lorsque vous vous connectez via un fournisseur imprudent, vous ne faites que transférer votre historique de navigation de votre opérateur télécom vers une ferme de serveurs privée. Des termes marketing comme « zéro journal » sont lancés à la légère, mais des audits indépendants révèlent régulièrement qu’environ un tiers des fournisseurs qui revendiquent une protection sans journaux collectent encore de la télémétrie de connexion ou des métadonnées d’utilisateurs. Si un VPN stocke votre IP source, la durée de session ou vos enregistrements DNS sur des disques physiques, votre empreinte numérique reste totalement vulnérable aux ordonnances judiciaires et aux saisies hostiles.
Le danger du partage de renseignements des Five Eyes et des 14 Eyes
La juridiction légale détermine si une politique de confidentialité a le moindre poids réel. Les fournisseurs constitués au sein des cartels de surveillance Five Eyes, Nine Eyes ou 14 Eyes opèrent sous des cadres juridiques coercitifs. Les agences des pays membres contournent régulièrement les lois nationales sur les écoutes en échangeant avec leurs homologues étrangers des journaux de citoyens interceptés. Une société de VPN enregistrée aux États-Unis, au Royaume-Uni ou en Europe peut recevoir une National Security Letter ou une injonction sous scellés. Ces ordres obligent les ingénieurs à installer une surveillance secrète des paquets, tandis que des ordres de silence les empêchent d’avertir les abonnés. Une véritable autonomie exige d’établir ses racines juridiques dans de strictes zones offshore protectrices comme les Bahamas, où les injonctions extraterritoriales n’ont aucune valeur juridique nationale. Si vous comparez vos options, comprendre ce qui distingue une véritable alternative à ExpressVPN hors des Five Eyes d’un fournisseur qui se contente de revendiquer un statut offshore montre que la propriété de l’entreprise et une architecture de non-journalisation vérifiée comptent autant que la juridiction d’enregistrement.
Vérifier les véritables normes opérationnelles de non-journalisation
Distinguer les vrais outils de confidentialité des opérations prédatrices de données tient à la conception de l’infrastructure. Vous devez examiner la manière dont le réseau traite vos données de session :
- Métadonnées de connexion et journaux de navigation : les opérateurs douteux affirment ne pas journaliser l’« activité » tout en archivant discrètement les adresses IP sources, les ports de serveur attribués et le total d’octets transférés. Les vrais fournisseurs éliminent toute trace identifiante dès que votre session se termine.
- Nœuds fonctionnant uniquement en RAM volatile : les disques durs conservent des fragments de données supprimées jusqu’à ce qu’ils soient écrasés. Faire fonctionner les serveurs entièrement sur de la RAM volatile garantit que toutes les données opérationnelles disparaissent définitivement à l’extinction ou au redémarrage du système.
- Les pièges des proxys gratuits : exploiter des flottes de serveurs mondiales coûte des millions. Les services sans revenus d’abonnement monétisent régulièrement le trafic de leurs clients en intégrant des traqueurs ou en revendant des journaux de navigation à des courtiers en données commerciaux.
Ne laissez jamais vos droits numériques à de simples promesses de bonne foi. Choisissez un VPN offshore pour protéger l’historique de navigation audité de façon indépendante, qui élimine entièrement la surveillance de l’équation.
Comment configurer votre VPN pour une protection complète de l’historique de navigation
Cliquer sur « se connecter » dans une application générique ne protège pas instantanément votre connexion. Les configurations par défaut des clients privilégient souvent un streaming fluide plutôt qu’une défense à toute épreuve, et laissent des canaux auxiliaires critiques grands ouverts. Si une coupure réseau temporaire survient, votre système d’exploitation passe par défaut à un routage non chiffré sans vous prévenir. Obtenir une sécurité à toute épreuve suppose de verrouiller les paramètres du client pour qu’aucun paquet de données ne s’échappe en clair vers les mains qui l’attendent chez votre FAI.
Paramètres de sécurité essentiels dans l’application
Verrouiller votre logiciel exige de mettre en place des garde-fous stricts avant de charger la moindre page web. Activez immédiatement ces paramètres :
- Kill switch au niveau du système : assurez-vous que votre client coupe instantanément tout le trafic réseau si le tunnel chiffré tombe. Sans cette fonction, les programmes en arrière-plan basculent aussitôt vers les canaux de l’opérateur local et exposent vos visites en clair.
- Activation automatique sur le réseau : configurez l’application pour qu’elle se lance au démarrage et se connecte automatiquement dès que vous rejoignez un Wi-Fi public ou passez en données mobiles. Une protection passive élimine l’erreur humaine.
- Renforcement du navigateur : désactivez les requêtes WebRTC dans les paramètres du navigateur et coupez le routage IPv6 local. Les failles WebRTC du navigateur peuvent diffuser votre véritable IP interne même lorsque votre tunnel principal affiche un emplacement offshore.
Tester l’intégrité de votre tunnel
Ne supposez jamais que votre tunnel fonctionne parce que l’interface affiche une coche verte. Chargez un outil indépendant de test de fuites DNS et IP pendant que la connexion est active. Examinez attentivement les résultats : l’adresse IP visible doit correspondre à l’emplacement du serveur offshore choisi, et le résolveur DNS détecté doit pointer exclusivement vers l’infrastructure privée de votre fournisseur. Si votre fournisseur d’accès régional apparaît n’importe où sur cet écran de diagnostic, vous êtes face à une fuite critique de paquets. La même réputation d’IP propre et le même routage étanche qui protègent votre historique de navigation sont tout aussi essentiels lorsque vous avez besoin d’un VPN pour BBC iPlayer à l’étranger, où les diffuseurs mettent activement sur liste noire les adresses de serveurs partagées. Verrouiller une autonomie numérique permanente sur chaque poste de travail et chaque téléphone passe par l’obtention de la meilleure offre de VPN annuel, qui supprime complètement les trous de couverture sporadiques.
La constance distingue les utilisateurs vraiment privés des consommateurs pistés. Déployer un VPN pour protéger l’historique de navigation rigoureusement configuré transforme l’accès quotidien au web en coffre-fort verrouillé, et tient durablement à l’écart les FAI, les courtiers en données et les curieux du réseau.
Reprenez le contrôle de votre empreinte numérique
Le capitalisme de surveillance prospère parce que la plupart des internautes pensent que les fenêtres de navigation privée les protègent. Vous savez désormais qu’il n’en est rien. Les opérateurs télécoms récoltent systématiquement les requêtes DNS non chiffrées, tandis que les points d’accès publics exposent vos habitudes quotidiennes à quiconque dispose d’outils de reniflage de paquets. Effacer les onglets en local n’arrêtera pas la surveillance à grande échelle du réseau. Une vraie confidentialité exige une barrière active et impénétrable au niveau de la couche de connexion.
Déployer un VPN pour protéger l’historique de navigation vérifié vous retire entièrement des bases de données des entreprises et des traqueurs de réseau malveillants. En encapsulant le trafic sortant dans un chiffrement AES-256 de niveau militaire, vous aveuglez les observateurs extérieurs quant aux domaines visités, aux horodatages et aux coordonnées physiques. Ce qui compte le plus, c’est de faire confiance à l’endroit où ce trafic aboutit. Opérant sous juridiction bahamienne depuis 2012, VPN Secure maintient des normes éprouvées de non-journalisation totalement en dehors des pactes de surveillance des Five Eyes, avec une prévention native des fuites sur l’ensemble de votre parc d’appareils.
Vos habitudes web n’appartiennent qu’à vous. Reprenez votre souveraineté numérique avec VPN Secure et découvrez le web sans compromis ni surveillance des entreprises.
Foire aux questions
Un VPN masque-t-il complètement mon historique de navigation à mon fournisseur d’accès ?
Oui, un tunnel chiffré actif empêche votre FAI de consigner les domaines que vous visitez. Votre fournisseur voit que vous vous êtes connecté à une adresse IP externe, l’horodatage de la connexion et le volume de bande passante utilisé. Les destinations réelles des sites web, les URL demandées, les requêtes de recherche et les données transmises restent brouillées dans une enveloppe AES-256, ce qui empêche votre fournisseur de constituer des profils monétisables à partir de votre trafic.
Mon employeur peut-il voir quels sites web je visite si j’utilise un VPN sur le Wi-Fi du travail ?
Les administrateurs réseau ne peuvent pas inspecter le trafic chiffré qui passe par votre appareil personnel tant que votre tunnel reste actif. Le routeur de l’entreprise ne voit que des paquets de données chiffrés à destination d’un serveur externe. Si vous naviguez sur une machine appartenant à l’entreprise, des logiciels de surveillance, des enregistreurs de frappe ou des certificats d’entreprise installés en local peuvent toujours enregistrer votre activité, que vous utilisiez ou non un tunnel chiffré.
Effacer l’historique de mon navigateur revient-il à utiliser un VPN ?
Non, effacer l’historique local ne supprime que les fichiers en cache, les cookies et les URL visitées sur votre disque dur local. Cela n’offre aucune protection réseau. Votre fournisseur d’accès, les administrateurs réseau et les renifleurs de Wi-Fi ont déjà consigné ces requêtes en temps réel sur le câble physique. Utiliser un VPN dédié pour protéger l’historique de navigation sécurise la transmission sur le réseau ouvert avant que des enregistrements ne puissent être capturés à l’extérieur.
La police ou les agences gouvernementales peuvent-elles suivre l’historique de navigation à travers un VPN ?
Les autorités ne peuvent pas intercepter en temps réel les flux de transit chiffrés. Pour obtenir des enregistrements, les agences doivent adresser des ordonnances judiciaires directement à la société de VPN. Si ce fournisseur opère au sein de l’alliance Five Eyes, des injonctions secrètes peuvent l’obliger à journaliser les sessions des utilisateurs. Les fournisseurs constitués dans des zones offshore protectrices de la vie privée, comme les Bahamas, opèrent en dehors des pactes de surveillance étrangers et ne laissent aucun journal à saisir aux enquêteurs.
Les services VPN gratuits protègent-ils mon historique de navigation aussi efficacement que les services payants ?
Non, les services gratuits sapent souvent la confidentialité même qu’ils affichent. Entretenir des flottes de serveurs demande des capitaux importants, et les opérateurs gratuits monétisent régulièrement les utilisateurs en injectant des traqueurs, en revendant de la bande passante ou en vendant aux enchères des journaux de navigation agrégés à des courtiers en marketing. Une vraie protection exige une infrastructure indépendante financée par des abonnements durables, comme une formule mensuelle ou annuelle reposant entièrement sur des architectures sans journaux.
Que devient mon historique de navigation si ma connexion VPN se coupe brusquement ?
Si votre connexion chiffrée tombe sans kill switch automatique activé, votre appareil revient immédiatement à votre ligne haut débit par défaut. Votre système d’exploitation achemine alors discrètement les requêtes DNS et les visites web suivantes par votre connexion FAI non chiffrée. Activer un kill switch intégré évite cette exposition en coupant instantanément tout le trafic internet de l’appareil jusqu’au rétablissement de votre tunnel sécurisé.