


Un VPN bloqué n’est pas forcément une impasse. Un VPN pour contourner les pare-feu doit chiffrer votre trafic et proposer des moyens de réagir lorsqu’un réseau bloque un tunnel. Adoptez une approche méthodique : choisissez un VPN aux paramètres de connexion flexibles, changez de serveur, modifiez le protocole ou le port, puis essayez un autre réseau si nécessaire.
Les restrictions gouvernementales peuvent viser des sites web, le trafic VPN, ou les deux : un seul réglage ne résoudra donc pas tous les blocages. La prochaine étape dépend de ce que le réseau filtre.
Ce guide explique comment choisir un VPN face aux restrictions gouvernementales et quoi modifier lorsqu’une connexion échoue. Découvrez comment le choix du serveur, les ports, les protocoles, l’obfuscation et les données mobiles peuvent influencer l’accès, puis procédez par étapes plutôt qu’au hasard.
Points clés
- Choisissez un VPN aux paramètres de serveur et de connexion flexibles afin de pouvoir vous adapter lorsqu’un site web ou un tunnel VPN est bloqué.
- Comprenez pourquoi le trafic sur le port 443 peut traverser des réseaux qui restreignent d’autres connexions VPN.
- Lorsqu’une connexion échoue, essayez de changer de serveur, de protocole ou de port, ou passez du Wi-Fi aux données mobiles.
- Comprenez comment l’inspection approfondie des paquets peut identifier le trafic VPN et pourquoi l’obfuscation peut aider à le dissimuler.
Quel est le meilleur VPN pour contourner les restrictions gouvernementales ?
Choisissez un VPN offrant plusieurs serveurs et des paramètres de connexion ajustables. Un VPN pour contourner les pare-feu doit vous donner des moyens concrets de réagir lorsque l’accès échoue. Suivez ces quatre étapes pour identifier le blocage et essayer une solution de remplacement appropriée.
-
Identifier le blocage du VPN et ses causes
Déterminez d’abord si la restriction touche un site web ou la connexion VPN elle-même. Le blocage de VPN empêche un tunnel VPN de se connecter à des personnes, des appareils ou des sites web. Les gouvernements peuvent bloquer les connexions VPN pour limiter l’accès à des sites web censurés. Si un site étranger échoue alors que d’autres se chargent, la restriction vise peut-être cette destination. Notez quelle connexion échoue avant de modifier les réglages.
-
Comprendre comment les gouvernements bloquent les connexions VPN
Cherchez ensuite des schémas qui révèlent comment le trafic est filtré. Les gouvernements peuvent bloquer certaines adresses de sites étrangers par un filtrage de sortie chez les FAI, ou bloquer les adresses IP associées à des serveurs VPN. L’inspection approfondie des paquets peut identifier le trafic VPN et l’arrêter. Si le même VPN échoue vers plusieurs destinations, c’est peut-être le tunnel lui-même qui est bloqué. Changer de serveur peut aider lorsque des services VPN populaires sont visés.
-
Essayer le TCP 443 lorsque l’UDP est bloqué
Passez ensuite l’application VPN en TCP sur le port 443 si les connexions UDP échouent et que cette option existe. Le port 443 est le port standard de la navigation HTTPS sécurisée : un réseau qui autorise le trafic web peut donc aussi autoriser une connexion VPN sur ce port. Cette solution de repli peut aider lorsqu’un pare-feu bloque un port UDP. Elle ne servira à rien si le réseau bloque ou identifie le trafic VPN sur le port 443.
-
Examiner la légalité, les coûts et les risques
Avant de vous connecter, pesez les règles du réseau, les risques et les alternatives. Aux États-Unis, la légalité du contournement d’un pare-feu scolaire ou professionnel dépend de la loi applicable et des règles de l’établissement. Enfreindre les politiques réseau peut avoir des conséquences. Les VPN dotés d’obfuscation n’ont pas de prix universel ; le coût de l’abonnement dépend de la formule et de ses fonctionnalités. Si le trafic reste bloqué, essayez un autre serveur ou les données mobiles. Un VPN pour contourner les pare-feu ne peut pas lever tous les obstacles techniques ou réglementaires.
Les VPN qui utilisent le port 443 pour déguiser le trafic
Utilisez le port 443 comme une option de connexion parmi d’autres, et non comme une promesse d’invisibilité. Ce réglage peut aider le trafic à traverser certains filtres, tandis que le chiffrement protège les données à l’intérieur du tunnel VPN.
-
Utiliser le port 443 pour déguiser le trafic
Choisissez une connexion VPN compatible avec le port 443 lorsque les autres ports sont bloqués. La navigation web en HTTPS utilise couramment le port 443 : un réseau qui autorise le trafic web sécurisé peut donc autoriser aussi une connexion VPN sur ce port. Le port seul ne rend pas le trafic VPN indiscernable du HTTPS.
Vérifiez quel protocole la connexion utilise. SSTP fait passer le trafic Point-to-Point Protocol dans un canal SSL/TLS, tandis qu’un serveur obfusqué peut rendre l’usage d’un VPN plus difficile à identifier. Ces approches peuvent aider face aux restrictions, mais les systèmes de blocage peuvent tout de même identifier ou arrêter les connexions VPN.
Adaptez la solution de repli au filtre. Un pare-feu de sortie peut restreindre le trafic quittant un réseau, tandis que l’inspection approfondie des paquets peut examiner les schémas de trafic. Si le port 443 se connecte mais que l’accès échoue encore, la restriction relève peut-être de la détection de VPN plutôt que d’un port bloqué.
-
Tenir compte de la visibilité pour le FAI et de la confidentialité
Distinguez la confidentialité du trafic de la visibilité de la connexion. Un VPN chiffre les données qui circulent dans son tunnel, ce qui protège leur contenu d’une inspection ordinaire sur ce trajet. Votre fournisseur d’accès à internet peut toujours voir que votre appareil se connecte à un serveur VPN, même si le chiffrement l’empêche de lire le trafic protégé.
Comprenez ce qu’un VPN peut et ne peut pas masquer avant de vous y fier pour votre confidentialité. Le chiffrement ne dissimule ni l’adresse IP du serveur, ni l’heure de connexion, ni le volume de trafic qui circule sur le réseau. Un pare-feu peut utiliser les adresses ou les schémas de trafic pour bloquer un VPN sans lire le contenu chiffré.
Comme étape pratique suivante, envisagez une connexion VPN chiffrée lorsque vous avez besoin de confidentialité pour le trafic sur un réseau restreint. Gardez le port 443 en perspective : il peut aider face à certains filtrages, mais il ne peut pas lever toutes les restrictions d’un réseau.
Changer de port, de protocole ou de connexion réseau
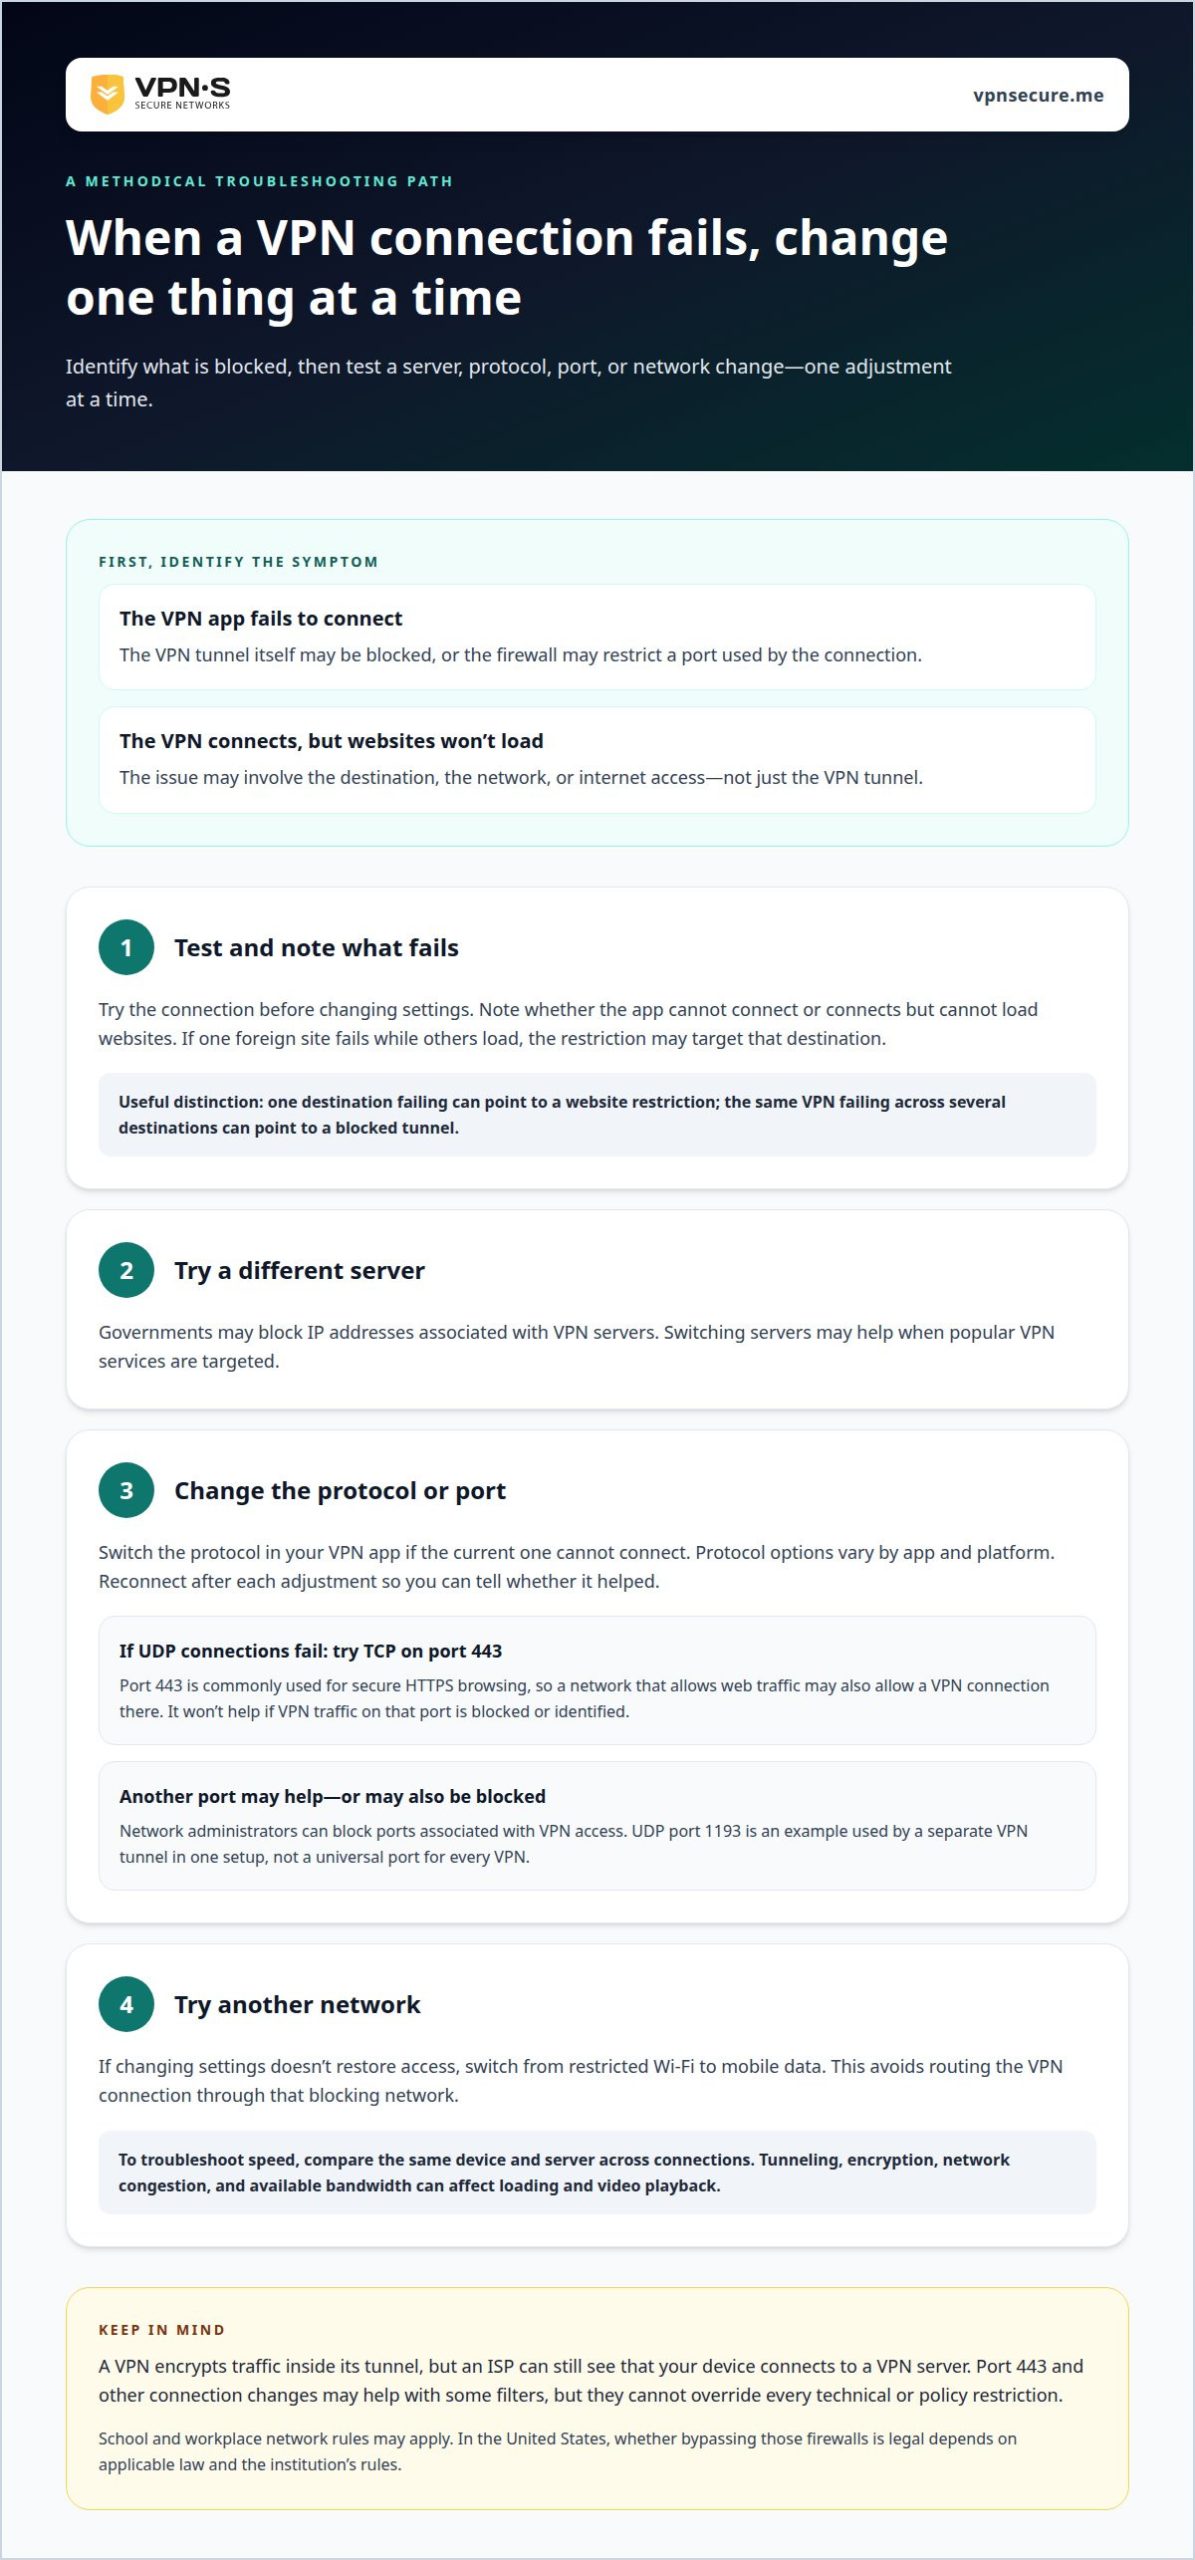
Sous Windows, Mac, iPhone ou Android, installez et ouvrez une application VPN, choisissez un serveur, puis connectez-vous. Si le tunnel échoue, modifiez un seul réglage à la fois pour identifier ce que le réseau bloque.
- Testez la connexion avant de modifier les réglages. Un pare-feu peut bloquer les ports utilisés par le trafic VPN et empêcher le tunnel d’atteindre son serveur. Notez si l’application n’arrive pas à se connecter ou si elle se connecte sans pouvoir charger de sites web. Cette distinction aide à séparer un blocage de la connexion VPN d’un problème réseau ou internet plus général.
- Changez de protocole dans l’application VPN si celui en cours ne parvient pas à se connecter. IKEv2 est conçu pour fonctionner avec IPsec et crée des clés de chiffrement. Les options de protocole varient selon les applications et les plateformes : utilisez un réglage disponible sur votre appareil. Évitez de modifier plusieurs options à la fois ; reconnectez-vous après chaque ajustement pour voir s’il a aidé.
- Essayez un autre port lorsque le pare-feu semble bloquer la route actuelle. Changer de port peut permettre à une connexion VPN de passer, mais les administrateurs réseau peuvent aussi bloquer les ports associés à l’accès VPN. Dans une configuration décrite, un tunnel VPN distinct peut utiliser le port UDP 1193. Considérez-le comme un exemple de configuration, et non comme un port universel valable pour tous les VPN.
- Changez de réseau si la modification des réglages ne rétablit pas l’accès. Passer d’un Wi-Fi restreint aux données mobiles évite de faire transiter la connexion VPN par ce réseau bloquant. Pour diagnostiquer la vitesse, comparez le même appareil et le même serveur sur plusieurs connexions. Le tunnel et le chiffrement traitent le trafic, tandis que la congestion du réseau et la bande passante disponible peuvent aussi affecter le chargement et la lecture vidéo.
Les administrateurs réseau peuvent aussi bloquer les ports utilisés pour l’accès VPN. PPTP peut transmettre des données rapidement, ce qui peut le rendre adapté au visionnage de vidéos ou à l’écoute d’audio de haute qualité.
Inspection approfondie des paquets et contournement de la censure
Utilisez les symptômes de la connexion pour distinguer une inspection du trafic d’un problème de DNS. Choisissez ensuite une réponse adaptée à la panne plutôt que de modifier des réglages au hasard.
-
Comprendre l’inspection approfondie des paquets
Vérifiez si le tunnel VPN se connecte avant de tester des sites web individuels. L’inspection approfondie des paquets examine le trafic réseau pour identifier les connexions VPN et peut les arrêter. Le chiffrement protège le contenu du trafic, mais ne masque pas forcément qu’un appareil utilise un VPN. Si l’application ne parvient pas à établir son tunnel, la connexion VPN elle-même est peut-être bloquée.
-
Appliquer le contournement de la censure
Essayez un autre serveur ou une connexion obfusquée si votre application VPN en propose une. L’obfuscation peut rendre l’usage d’un VPN plus difficile à identifier, tandis que changer de serveur peut aider lorsque certaines adresses IP associées aux VPN sont bloquées. Sur Android, les applications VPN peuvent aider les utilisateurs à contourner les pare-feu de sortie, mais un réseau peut quand même bloquer les connexions qu’il reconnaît.
- Testez le DNS séparément lorsqu’un VPN se connecte mais que certains sites web restent inaccessibles. Le DNS traduit un nom de site en adresse IP. Si une résolution échoue, le problème vient peut-être de la résolution de noms plutôt que de l’inspection du tunnel VPN. Comparez l’accès au site par son nom avec d’autres destinations, et évitez de modifier les réglages DNS sans comprendre comment le VPN gère le trafic DNS.
- Modifiez un seul réglage à la fois et notez quelles connexions échouent. Si le changement de serveur rétablit l’accès, l’adresse du serveur d’origine était peut-être bloquée. Si tous les serveurs échouent alors qu’internet fonctionne, le filtrage vise peut-être le trafic VPN de façon plus large. Cette méthode aide à distinguer les problèmes de DNS, le blocage de serveurs et l’inspection approfondie des paquets au lieu de les traiter comme un seul et même problème.
Pour une connexion chiffrée, découvrez les options VPN adaptées à vos besoins de confidentialité.
Les organisations peuvent bloquer les adresses IP associées aux VPN pour empêcher leur usage sur leurs réseaux. Les entreprises peuvent aussi utiliser des pare-feu de sortie pour bloquer les réseaux sociaux à leurs employés sur les réseaux internes.
VPNSecure
VPNSecure propose des abonnements VPN privés qui chiffrent le trafic internet sur les principaux appareils. Pour une connexion personnelle destinée à la navigation de tous les jours, choisissez entre un abonnement VPN mensuel et un abonnement VPN annuel. Une IP dédiée peut vous convenir si vous avez besoin d’une adresse IP que vous seul utilisez, moins susceptible d’être bloquée qu’une adresse partagée avec d’autres utilisateurs.
Changer de port ou utiliser l’obfuscation peut aider face à certains blocages réseau, mais aucun réglage ne vient à bout de toutes les restrictions. Choisissez une connexion VPN pour chiffrer votre trafic et appliquez les étapes de dépannage ci-dessus lorsqu’un serveur ou un protocole échoue. Pour découvrir les formules d’abonnement de VPNSecure, contactez l’entreprise.
Choisissez votre prochaine connexion avec soin
Les restrictions peuvent évoluer, et une connexion qui fonctionne sur un réseau peut échouer sur un autre. Considérez un VPN pour contourner les pare-feu comme un élément de votre stratégie de confidentialité, et non comme une garantie d’accès. Réfléchissez à l’endroit où vous vous connecterez, à ce que vous devez protéger et à la possibilité d’utiliser un VPN sur le réseau avant de vous y fier.
Faites votre prochain pas avec discernement. Utilisez des réglages adaptés à votre situation, et gardez à l’esprit une autre option de connexion pour le jour où un réseau bloque votre voie habituelle. Si vous voulez une navigation chiffrée avec un VPN, choisissez l’abonnement qui correspond à votre usage prévu.
Pour vous aider à choisir une option adaptée, contactez VPNSecure. Passez à l’étape suivante avec un plan plus clair et un meilleur contrôle de votre connexion.
Foire aux questions
Comment les VPN contournent-ils les pare-feu réseau et la censure ?
Un VPN fait passer le trafic de votre appareil par une connexion chiffrée vers un serveur VPN. Cela peut vous aider à atteindre une destination lorsqu’un réseau bloque l’accès direct par adresse de site web ou par adresse IP. Par exemple, si un site d’information ne se charge pas sur un réseau filtré, un VPN peut offrir un autre chemin. Les restrictions qui bloquent les connexions VPN elles-mêmes peuvent néanmoins empêcher l’accès.
Quels protocoles VPN fonctionnent le mieux sur les réseaux restrictifs ?
Aucun protocole ne fonctionne mieux sur tous les réseaux restrictifs. OpenVPN et WireGuard sont des options courantes, tandis qu’IKEv2 est conçu pour fonctionner avec IPsec. Les règles de filtrage du réseau et les réglages disponibles dans l’application VPN déterminent quelle connexion aboutit. Si un protocole échoue à répétition sur un réseau donné, changez de protocole et testez à nouveau avant de modifier d’autres réglages.
Quelles fonctions d’obfuscation des VPN aident à contourner l’inspection approfondie des paquets ?
Les serveurs obfusqués sont conçus pour rendre le trafic VPN plus difficile à identifier. Ils peuvent aider lorsque l’inspection approfondie des paquets vise des connexions VPN reconnaissables, mais ils ne rendent pas une connexion invisible et ne garantissent pas l’accès. Cherchez une application VPN qui propose l’obfuscation, puis essayez-la lorsque les connexions ordinaires échouent. Le réseau peut tout de même bloquer l’adresse du serveur ou la connexion.
Comment choisir un VPN pour les réseaux restrictifs aux États-Unis ?
Choisissez selon les réglages dont vous avez besoin, et non selon un classement général. Si les réseaux restrictifs vous préoccupent, cherchez un choix de protocoles, la possibilité de changer de serveur et l’obfuscation. Lisez les détails de confidentialité pour comprendre ce que le service affirme protéger, et adaptez la formule à l’usage prévu. Les performances d’un VPN sur un réseau américain ne disent pas comment il fonctionnera sur un autre.
Un VPN peut-il contourner les pare-feu scolaires, professionnels ou des Wi-Fi publics ?
Parfois, à condition que le pare-feu autorise la connexion VPN et ne bloque ni l’adresse de son serveur ni son schéma de trafic. Les réseaux scolaires et professionnels peuvent avoir des règles encadrant l’usage des VPN : l’accès technique ne signifie donc pas que l’utilisation en est permise. Sur un Wi-Fi public, terminez d’abord la page de connexion éventuelle, puis connectez-vous. Si le VPN échoue, essayez un autre réseau autorisé.