


Una VPN bloqueada no es necesariamente un callejón sin salida. Una VPN para sortear cortafuegos debe cifrar tu tráfico y ofrecer formas de responder cuando una red bloquea un túnel. Prueba un enfoque metódico: elige una VPN con ajustes de conexión flexibles, cambia de servidor, ajusta el protocolo o el puerto y, si hace falta, prueba con otra red.
Las restricciones gubernamentales pueden dirigirse a sitios web, al tráfico VPN o a ambos, así que un solo ajuste no resolverá todos los bloqueos. El siguiente paso adecuado depende de lo que filtre la red.
Esta guía explica cómo elegir una VPN frente a las restricciones gubernamentales y qué cambiar cuando una conexión falla. Descubre cómo la elección del servidor, los puertos, los protocolos, la ofuscación y los datos móviles pueden afectar al acceso, y soluciona los problemas con método en lugar de adivinar.
Puntos clave
- Elige una VPN con ajustes flexibles de servidor y de conexión para poder adaptarte cuando se bloquee un sitio web o un túnel VPN.
- Entiende por qué el tráfico por el puerto 443 puede atravesar redes que restringen otras conexiones VPN.
- Cuando una conexión falle, prueba a cambiar el servidor, el protocolo o el puerto, o pasa de la wifi a los datos móviles.
- Comprende cómo la inspección profunda de paquetes puede identificar el tráfico VPN y por qué la ofuscación puede ayudar a ocultarlo.
¿Cuál es la mejor VPN para sortear restricciones gubernamentales?
Elige una VPN con opciones de servidor y ajustes de conexión configurables. Una VPN para sortear cortafuegos debe darte formas prácticas de responder cuando falla el acceso. Sigue estos cuatro pasos para identificar el bloqueo y probar una alternativa adecuada.
-
Identifica el bloqueo de la VPN y sus causas
Primero, determina si la restricción afecta a un sitio web o a la propia conexión VPN. El bloqueo de VPN impide que un túnel VPN se conecte con personas, dispositivos o sitios web. Los gobiernos pueden bloquear las conexiones VPN para limitar el acceso a sitios web censurados. Si falla un sitio extranjero mientras otros cargan, la restricción puede dirigirse a ese destino. Anota qué conexión falla antes de cambiar ajustes.
-
Comprueba cómo bloquean los gobiernos las conexiones VPN
Después, busca patrones que revelen cómo se filtra el tráfico. Los gobiernos pueden bloquear determinadas direcciones de sitios web extranjeros mediante el filtrado de salida de los proveedores de internet o bloquear las direcciones IP asociadas a servidores VPN. La inspección profunda de paquetes puede identificar el tráfico VPN y detenerlo. Si la misma VPN falla en varios destinos, puede que el propio túnel esté bloqueado. Cambiar de servidor puede ayudar cuando se apunta a los servicios de VPN populares.
-
Prueba TCP 443 cuando se bloquee UDP
Después, cambia la aplicación de VPN a TCP por el puerto 443 si fallan las conexiones UDP y esa opción está disponible. El puerto 443 es el puerto estándar de la navegación segura HTTPS, así que una red que permite el tráfico web puede permitir también una conexión VPN por él. Esta alternativa puede ayudar cuando un cortafuegos bloquea un puerto UDP. No servirá si la red bloquea o identifica el tráfico VPN en el puerto 443.
-
Revisa la legalidad, los costes y los riesgos
Antes de conectarte, valora las normas de la red, los riesgos y las alternativas. En Estados Unidos, que saltarse el cortafuegos de un colegio o de un lugar de trabajo sea legal o no depende de la ley aplicable y de las normas de la institución. Infringir las políticas de red puede tener consecuencias. Las VPN con ofuscación no tienen un precio universal; el coste de la suscripción depende del plan y de sus funciones. Si el tráfico sigue bloqueado, prueba con otro servidor o con datos móviles. Una VPN para sortear cortafuegos no puede eliminar todas las barreras técnicas ni de políticas.
VPN que usan el puerto 443 para disfrazar el tráfico
Usa el puerto 443 como una opción de conexión, no como una promesa de invisibilidad. Este ajuste puede ayudar a que el tráfico atraviese algunos filtros, mientras el cifrado protege los datos dentro del túnel VPN.
-
Usa el puerto 443 para disfrazar el tráfico
Elige una conexión VPN que admita el puerto 443 cuando otros puertos estén bloqueados. La navegación web HTTPS suele usar el puerto 443, así que una red que permite el tráfico web seguro puede permitir también una conexión VPN por ese puerto. El puerto por sí solo no hace que el tráfico VPN sea indistinguible del HTTPS.
Comprueba qué protocolo usa la conexión. SSTP envía el tráfico del Protocolo punto a punto a través de un canal SSL/TLS, mientras que un servidor ofuscado puede hacer más difícil identificar el uso de una VPN. Estos enfoques pueden ayudar con las restricciones, pero los sistemas de bloqueo aún pueden identificar o detener las conexiones VPN.
Adapta la alternativa al filtro. Un cortafuegos de salida puede restringir el tráfico que sale de una red, mientras que la inspección profunda de paquetes puede examinar los patrones de tráfico. Si el puerto 443 conecta pero el acceso sigue fallando, la restricción puede deberse a la detección de VPN y no a un puerto bloqueado.
-
Ten en cuenta la visibilidad ante el proveedor de internet y la privacidad
Distingue la privacidad del tráfico de la visibilidad de la conexión. Una VPN cifra los datos que viajan por su túnel y protege su contenido de una inspección corriente a lo largo de esa ruta. Tu proveedor de internet sigue pudiendo ver que tu dispositivo se conecta a un servidor VPN, aunque el cifrado le impida leer el tráfico protegido.
Entiende qué puede y qué no puede ocultar una VPN antes de confiar en ella para la privacidad. El cifrado no oculta la dirección IP del servidor, la hora de la conexión ni la cantidad de tráfico que circula por la red. Un cortafuegos puede usar las direcciones o los patrones de tráfico para bloquear una VPN sin leer el contenido cifrado.
Como paso práctico, considera una conexión VPN cifrada cuando necesites privacidad para el tráfico en una red con restricciones. Pon el puerto 443 en perspectiva: puede ayudar con algunos filtrados, pero no puede anular todas las restricciones de red.
Cambiar de puertos, protocolos o conexiones de red
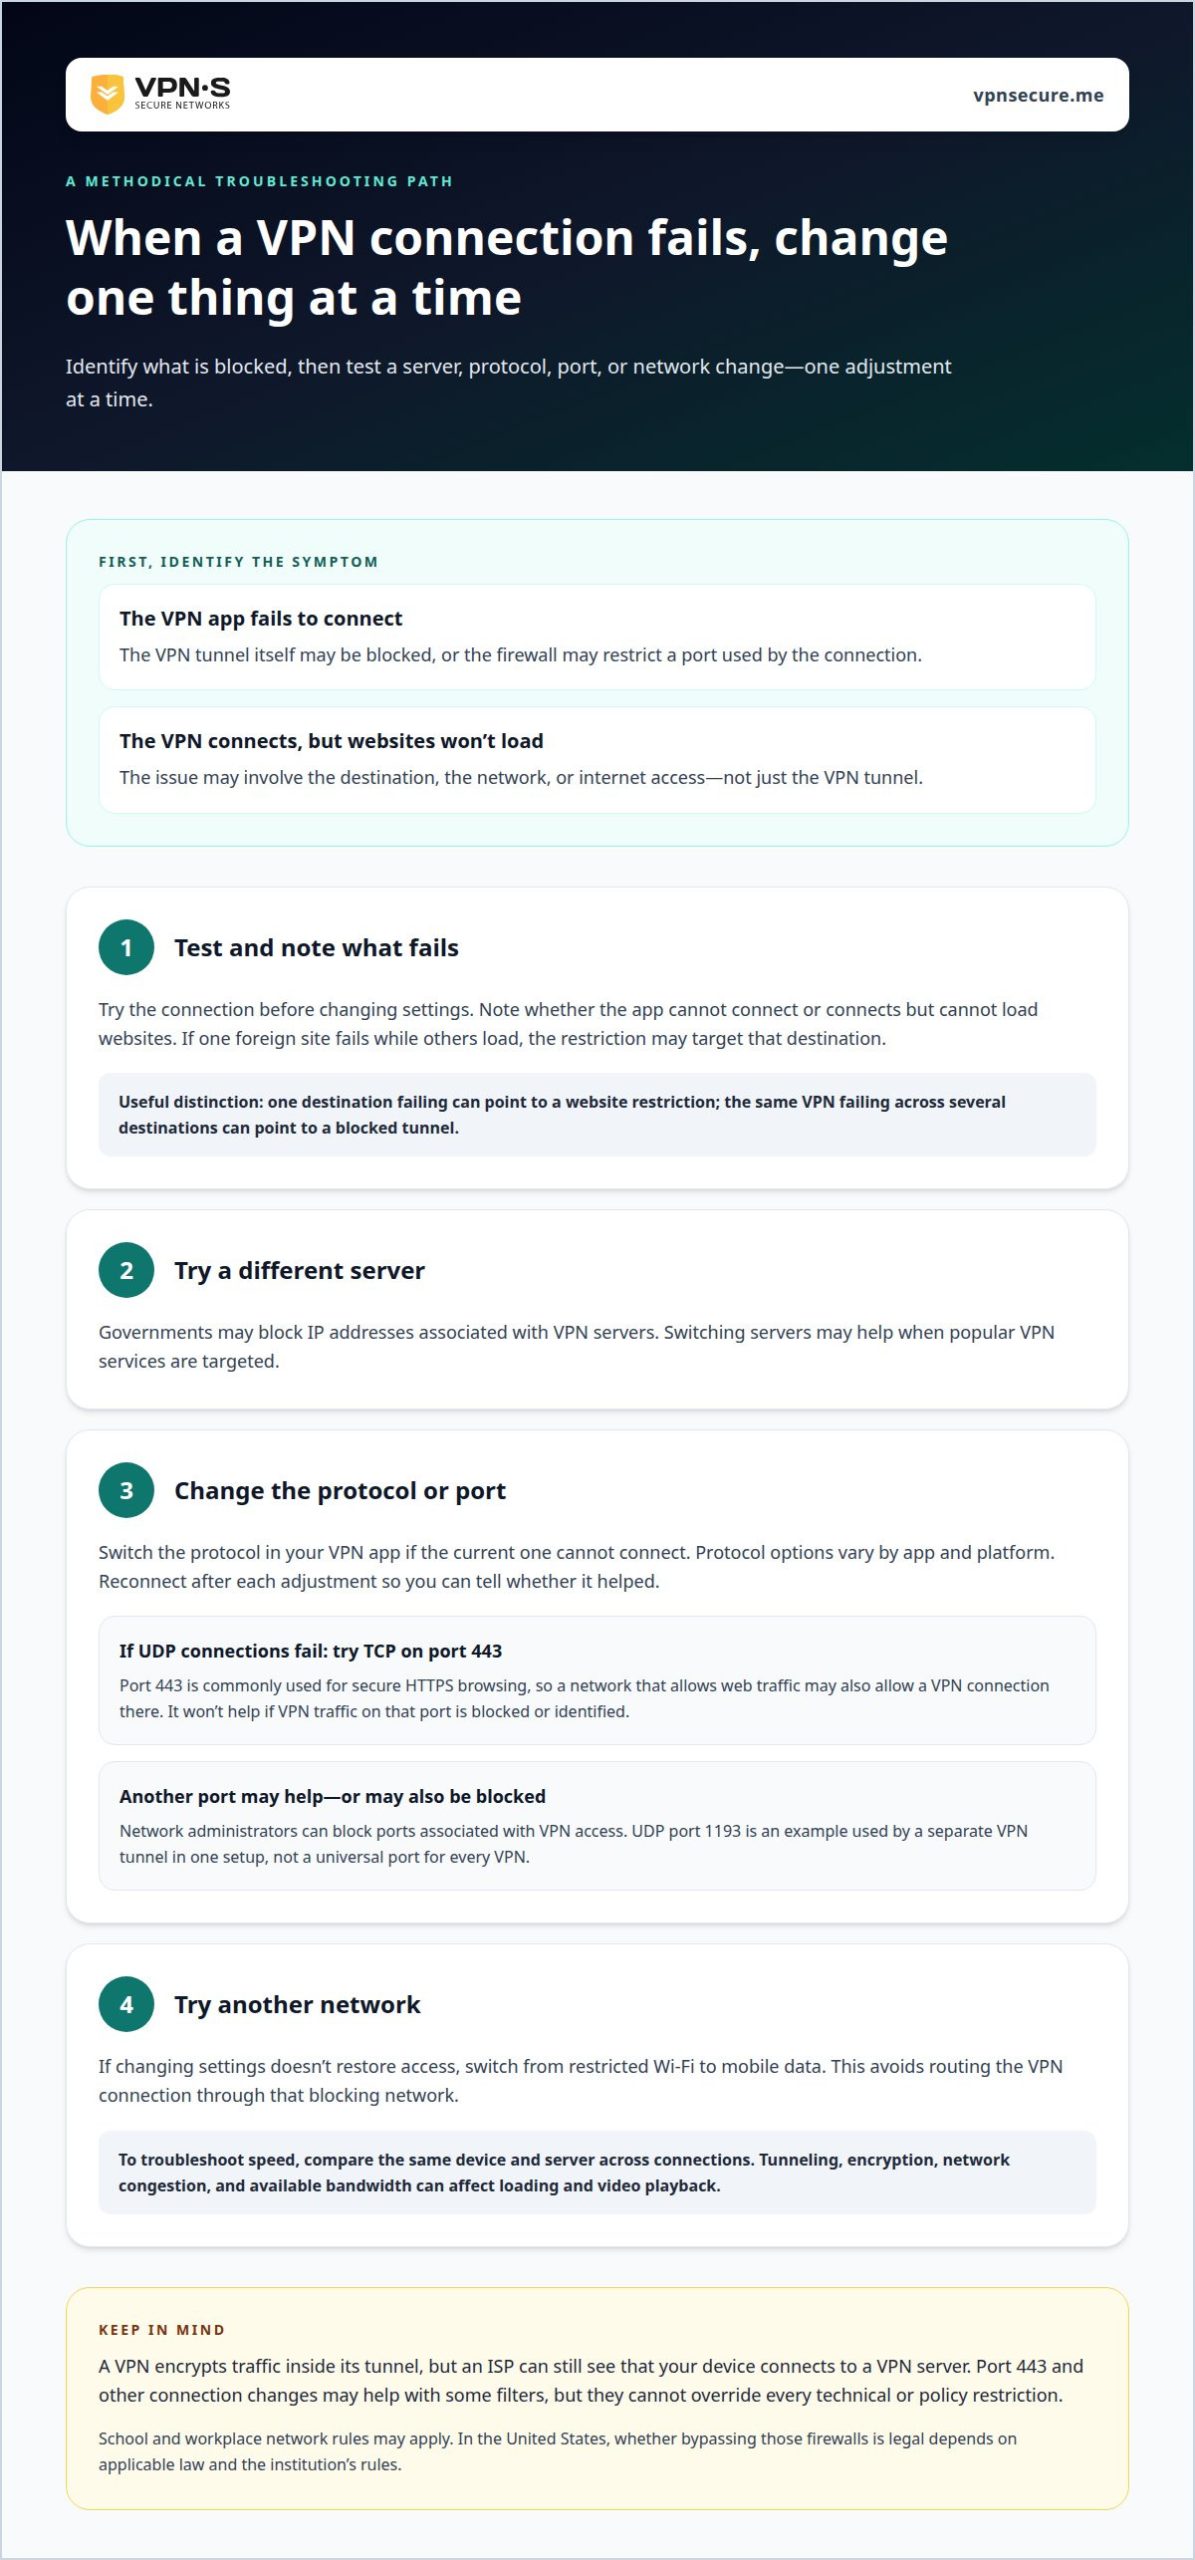
En Windows, Mac, iPhone o Android, instala y abre una aplicación de VPN, elige un servidor y conéctate. Si el túnel falla, cambia un ajuste cada vez para identificar qué bloquea la red.
- Prueba la conexión antes de cambiar ajustes. Un cortafuegos puede bloquear los puertos que usa el tráfico VPN e impedir que el túnel llegue a su servidor. Anota si la aplicación no llega a conectarse o si se conecta pero no puede cargar sitios web. Esa distinción ayuda a separar una conexión VPN bloqueada de un problema de red o de internet más general.
- Cambia el protocolo en la aplicación de VPN si el actual no puede conectarse. IKEv2 está diseñado para funcionar con IPsec y crea claves de cifrado. Las opciones de protocolo varían según las aplicaciones y las plataformas, así que usa un ajuste disponible en tu dispositivo. Evita cambiar varias opciones a la vez; vuelve a conectarte después de cada ajuste para ver si ha ayudado.
- Prueba otro puerto cuando el cortafuegos parezca bloquear la ruta actual. Cambiar de puerto puede permitir el paso de una conexión VPN, pero los administradores de red también pueden bloquear los puertos asociados al acceso VPN. En una configuración descrita, un túnel VPN aparte puede usar el puerto UDP 1193. Trátalo como un ejemplo de configuración, no como un puerto universal para todas las VPN.
- Cambia de red si modificar los ajustes no restablece el acceso. Pasar de una wifi restringida a los datos móviles evita enrutar la conexión VPN a través de esa red que bloquea. Para solucionar problemas de velocidad, compara el mismo dispositivo y servidor en distintas conexiones. El túnel y el cifrado procesan el tráfico, mientras que la congestión de la red y el ancho de banda disponible también pueden afectar a la carga y a la reproducción de vídeo.
Los administradores de red también pueden bloquear los puertos que se usan para el acceso VPN. PPTP puede transmitir datos con rapidez, lo que puede hacerlo adecuado para ver vídeos o escuchar audio de alta calidad.
Inspección profunda de paquetes y elusión de la censura
Usa los síntomas de la conexión para distinguir la inspección del tráfico de un problema de DNS. Después elige una respuesta que se ajuste al fallo en lugar de cambiar ajustes al azar.
-
Entiende la inspección profunda de paquetes
Comprueba si el túnel VPN se conecta antes de probar sitios web concretos. La inspección profunda de paquetes examina el tráfico de red para identificar las conexiones VPN y puede detenerlas. El cifrado protege el contenido del tráfico, pero no necesariamente oculta que un dispositivo usa una VPN. Si la aplicación no puede establecer su túnel, puede que la propia conexión VPN esté bloqueada.
-
Aplica la elusión de la censura
Prueba otro servidor o una conexión ofuscada si tu aplicación de VPN la admite. La ofuscación puede hacer más difícil identificar el uso de una VPN, mientras que cambiar de servidor puede ayudar cuando se bloquean determinadas direcciones IP asociadas a VPN. En Android, las aplicaciones de VPN pueden ayudar a los usuarios a saltarse los cortafuegos de salida, pero una red aún puede bloquear las conexiones que reconoce.
- Prueba el DNS por separado cuando una VPN se conecte pero ciertos sitios web sigan sin ser accesibles. El DNS traduce el nombre de un sitio en una dirección IP. Si falla una consulta, el problema puede ser la resolución de nombres y no la inspección del túnel VPN. Compara el acceso al sitio por nombre con otros destinos y evita cambiar los ajustes de DNS sin entender cómo gestiona la VPN el tráfico DNS.
- Cambia un ajuste cada vez y anota qué conexiones fallan. Si cambiar de servidor restablece el acceso, puede que la dirección del servidor original estuviera bloqueada. Si todos los servidores fallan mientras internet funciona, el filtrado puede dirigirse al tráfico VPN de forma más amplia. Este método ayuda a distinguir los problemas de DNS, el bloqueo de servidores y la inspección profunda de paquetes en lugar de tratarlos como un mismo problema.
Para una conexión cifrada, descubre las opciones de VPN que se ajustan a tus necesidades de privacidad.
Las organizaciones pueden bloquear las direcciones IP asociadas a VPN para impedir su uso en sus redes. Las empresas también pueden usar cortafuegos de salida para bloquear las redes sociales a sus empleados en las redes internas.
VPNSecure
VPNSecure ofrece suscripciones a VPN privada que cifran el tráfico de internet en los principales dispositivos. Para una conexión personal en la navegación diaria, elige entre una suscripción mensual y una suscripción anual de VPN. Una IP dedicada puede convenirte si necesitas una dirección IP que solo uses tú, y que tiene menos probabilidades de ser bloqueada que una dirección compartida con otros usuarios.
Cambiar de puerto o usar la ofuscación puede ayudar con algunos bloqueos de red, pero ningún ajuste por sí solo derrota todas las restricciones. Elige una conexión VPN para el tráfico cifrado y usa los pasos de solución de problemas anteriores cuando falle un servidor o un protocolo. Para conocer las opciones de suscripción de VPNSecure, ponte en contacto con la empresa.
Elige tu próxima conexión con cuidado
Las restricciones pueden cambiar, y una conexión que funciona en una red puede fallar en otra. Trata una VPN para sortear cortafuegos como una parte de tu plan de privacidad, no como una garantía de acceso. Piensa dónde te vas a conectar, qué necesitas proteger y si la red permite el uso de VPN antes de depender de ella.
Haz tu próximo movimiento con criterio. Usa los ajustes que encajen con tu situación y ten presente otra opción de conexión para cuando una red bloquee tu ruta habitual. Si quieres una navegación cifrada con una VPN, elige la suscripción que se ajuste a cómo piensas usarla.
Si necesitas ayuda para elegir una opción adecuada, ponte en contacto con VPNSecure. Da el siguiente paso con un plan más claro y más control sobre tu conexión.
Preguntas frecuentes
¿Cómo sortean las VPN los cortafuegos de red y la censura?
Una VPN enruta el tráfico de tu dispositivo a través de una conexión cifrada a un servidor VPN. Esto puede ayudarte a llegar a un destino cuando una red bloquea el acceso directo por dirección de sitio web o por dirección IP. Por ejemplo, si un sitio de noticias no carga en una red filtrada, una VPN puede ofrecer otra ruta. Las restricciones que bloquean las propias conexiones VPN aún pueden impedir el acceso.
¿Qué protocolos VPN funcionan mejor en redes restrictivas?
Ningún protocolo funciona mejor en todas las redes restrictivas. OpenVPN y WireGuard son opciones habituales, mientras que IKEv2 está diseñado para funcionar con IPsec. Las reglas de filtrado de la red y los ajustes disponibles en la aplicación de VPN influyen en qué conexión tiene éxito. Si un protocolo falla repetidamente en una red concreta, cambia de protocolo y vuelve a probar antes de modificar otros ajustes.
¿Qué funciones de ofuscación de VPN ayudan a sortear la inspección profunda de paquetes?
Los servidores ofuscados están diseñados para hacer más difícil identificar el tráfico VPN. Pueden ayudar cuando la inspección profunda de paquetes se dirige a conexiones VPN reconocibles, pero no hacen invisible una conexión ni garantizan el acceso. Busca una aplicación de VPN que ofrezca ofuscación y pruébala cuando las conexiones normales fallen. La red aún puede bloquear la dirección del servidor o la conexión.
¿Cómo elegir una VPN para redes restrictivas en Estados Unidos?
Elige según los ajustes que necesites, no según una clasificación general. Si te preocupan las redes restrictivas, busca opciones de protocolo, cambio de servidor y ofuscación. Lee los detalles de privacidad para entender lo que el servicio dice proteger y ajusta el plan al uso que pretendes darle. El rendimiento de una VPN en una red de EE. UU. no indica cómo funcionará en otra.
¿Puede una VPN sortear los cortafuegos de un colegio, una empresa o una wifi pública?
A veces, siempre que el cortafuegos permita la conexión VPN y no bloquee la dirección del servidor ni el patrón de tráfico. Las redes de colegios y empresas pueden tener normas sobre el uso de VPN, así que el acceso técnico no significa que usarla esté permitido. En una wifi pública, completa primero la página de inicio de sesión que se exija y luego conéctate. Si la VPN falla, prueba con otra red permitida.