

En bref
Les VPN d’accès à distance permettent à un ordinateur portable ou à un téléphone autorisé d’atteindre les ressources privées de l’entreprise via une connexion chiffrée, généralement après authentification de l’utilisateur. Pour une petite équipe, la bonne configuration commence par la ressource et les règles d’accès, puis ajoute l’authentification multifacteur (MFA), des appareils à jour et uniquement l’accessibilité réseau dont chaque personne a besoin.
- Un VPN d’accès à distance connecte un appareil individuel à des ressources privées, alors qu’un VPN grand public protège ou redirige généralement le trafic internet ordinaire.
- Le chiffrement protège le trafic en transit, mais il ne rend pas sûr un appareil non géré ni un compte aux droits excessifs.
- Les VPN site à site connectent des réseaux à des réseaux ; les VPN d’accès à distance connectent des personnes et leurs appareils à un réseau ou à des ressources précises.
- La CISA conseille aux organisations d’exiger la MFA pour l’accès réseau à distance et de maintenir à jour l’infrastructure VPN et les appareils distants. Les recommandations de la CISA sur la MFA pour les petites entreprises appuient ce socle minimal. (cisa.gov)
- Un déploiement d’entreprise sur mesure mérite d’être envisagé lorsqu’une équipe a besoin d’un routage privé, d’une terminaison de tunnel ou de règles d’accès qu’un abonnement VPN personnel ne peut pas définir.
- Qu’est-ce qu’un VPN d’accès à distance ?
- Comment fonctionne un VPN d’accès à distance ?
- Un VPN grand public suffit-il pour le travail à distance ?
- Quand une équipe a-t-elle besoin d’un déploiement d’entreprise sur mesure ?
- Quels contrôles de sécurité doivent entourer un VPN d’accès à distance ?
- En quoi un VPN d’accès à distance diffère-t-il d’un VPN site à site ?
- Comment une petite équipe doit-elle déployer l’accès à distance ?
- Que demande-t-on d’autre à propos des VPN d’accès à distance ?
Un VPN d’accès à distance peut être un moyen judicieux de donner aux employés, aux prestataires ou aux dirigeants un chemin protégé vers des systèmes qui ne devraient pas être ouverts sur l’internet public. Il ne remplace ni les contrôles d’identité, ni la maintenance des appareils, ni des autorisations soignées, ni un inventaire de ce que la connexion permet d’atteindre.
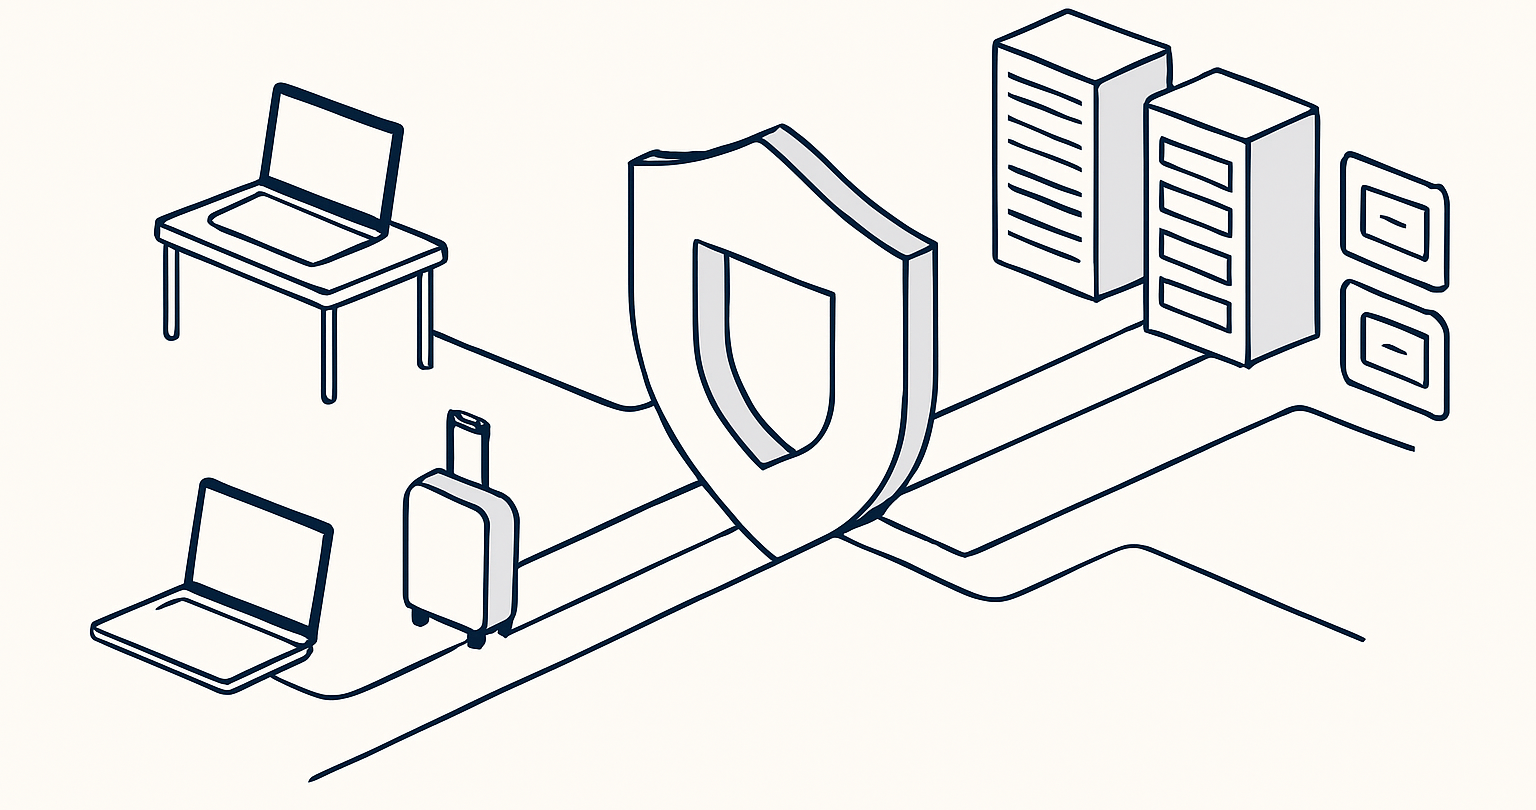
La distinction compte, car l’expression « utiliser un VPN pour le travail » recouvre deux missions très différentes. Un freelance qui utilise un VPN sur le Wi-Fi d’un aéroport a peut-être besoin de chiffrer son trafic internet. Un employé de la comptabilité qui accède à un serveur de fichiers interne a besoin d’un accès authentifié à une ressource privée de l’entreprise. La seconde mission, c’est l’accès à distance.
Qu’est-ce qu’un VPN d’accès à distance ?
Un VPN d’accès à distance est une connexion qui permet à un appareil individuel autorisé d’atteindre un réseau privé ou des ressources privées via internet. L’utilisateur lance normalement un client VPN, s’authentifie et reçoit l’accès défini par les règles de réseau et d’accès de l’organisation.
La définition du NIST décrit un VPN comme un réseau logique à usage restreint, construit par chiffrement et/ou tunnelisation au-dessus d’un réseau physique sous-jacent. En entreprise, le résultat pratique est qu’un ordinateur portable hors du bureau peut communiquer avec des systèmes internes approuvés sans que ces systèmes soient largement exposés à internet. Le glossaire VPN du NIST fournit la définition de référence. (csrc.nist.gov)
Un VPN d’accès à distance est souvent appelé VPN client à site, car l’appareil client se connecte à un point de terminaison côté entreprise. Ce point peut se trouver dans un bureau, un environnement d’hébergement ou un autre emplacement réseau contrôlé. Ce qui compte, ce n’est pas l’emplacement physique de la passerelle, mais sa capacité à vérifier l’utilisateur et l’appareil avant d’accorder un accès limité.
La connexion ne transforme pas un ordinateur domestique en machine de bureau de confiance. Les recommandations du NIST sur l’accès à distance insistent sur le fait que chaque composant, y compris les appareils fournis par l’organisation et les appareils personnels, doit être protégé contre les menaces attendues. La publication NIST SP 800-46 Rev. 2, parue en juillet 2016, reste utile pour ce principe, même si les équipes doivent la compléter par les recommandations actuelles des éditeurs et des organismes de sécurité. (csrc.nist.gov)
Un VPN d’accès à distance est un chemin contrôlé vers des ressources privées, et non une promesse générale que chaque appareil ou utilisateur connecté est sûr.
Comment fonctionne un VPN d’accès à distance ?
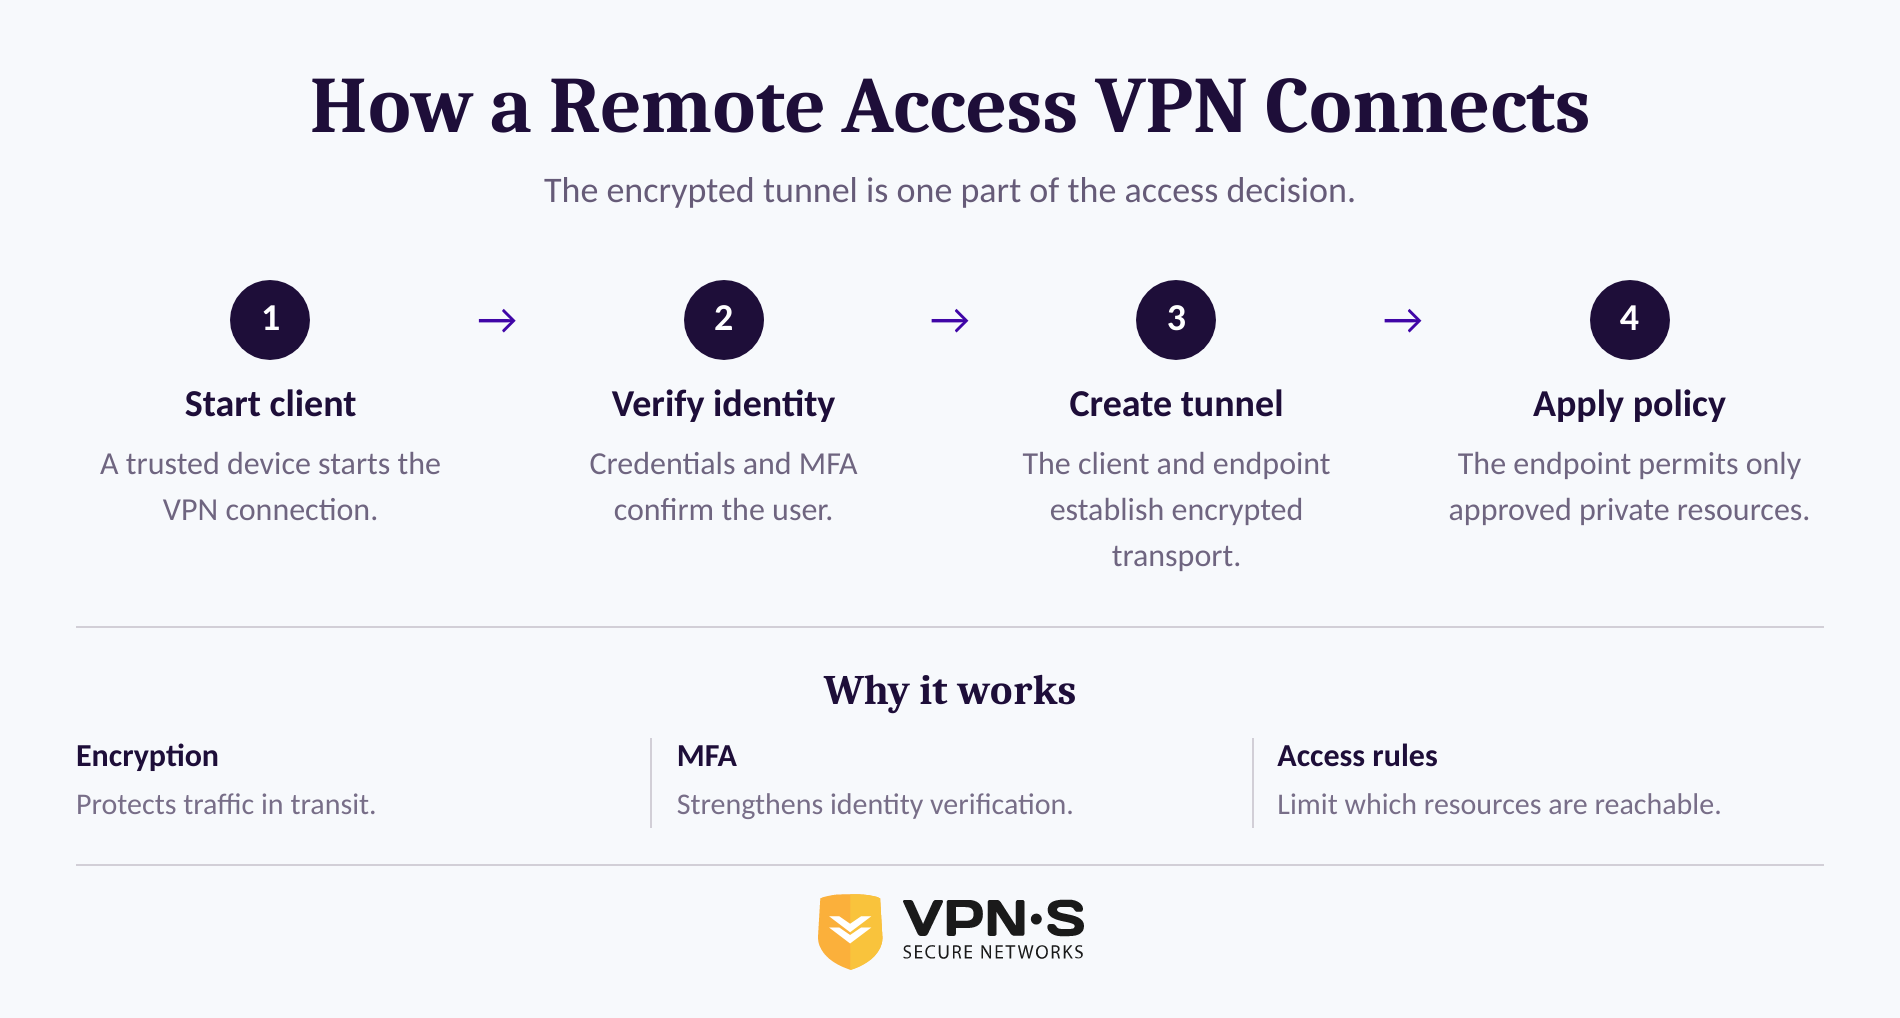
Un VPN d’accès à distance crée un chemin chiffré entre l’appareil d’un utilisateur et un point de terminaison VPN contrôlé par l’organisation. Après l’authentification, le point de terminaison autorise le trafic vers les destinations approuvées et rejette celui que la politique d’accès n’autorise pas.
Le protocole exact peut varier, mais la séquence de base reste similaire. L’utilisateur lance un client de confiance, prouve son identité avec ses identifiants et la MFA, le client et le point de terminaison établissent un tunnel protégé, et le trafic vers les services privés autorisés transite par ce tunnel. L’organisation doit consigner les événements d’accès nécessaires à l’exploitation et à la réponse aux incidents, tout en appliquant ses propres politiques de confidentialité et de conservation.
Le tunnel protège les données pendant leur trajet entre l’appareil et le point de terminaison VPN. Il ne protège pas automatiquement le trafic une fois arrivé à une application privée : les applications web sensibles doivent donc continuer à utiliser HTTPS, et les services sensibles conserver leurs contrôles d’authentification habituels.
Pour un rappel en langage simple sur le chiffrement du tunnel et l’acheminement du trafic, consultez le fonctionnement des VPN. Le même mécanisme de tunnel peut servir à la confidentialité des particuliers comme à l’accès en entreprise, mais la destination et le modèle d’autorisation diffèrent.
Un VPN d’accès à distance ne vaut que par ses vérifications d’identité, l’état des appareils, ses règles de routage et les systèmes privés qu’il expose.
Un VPN grand public suffit-il pour le travail à distance ?
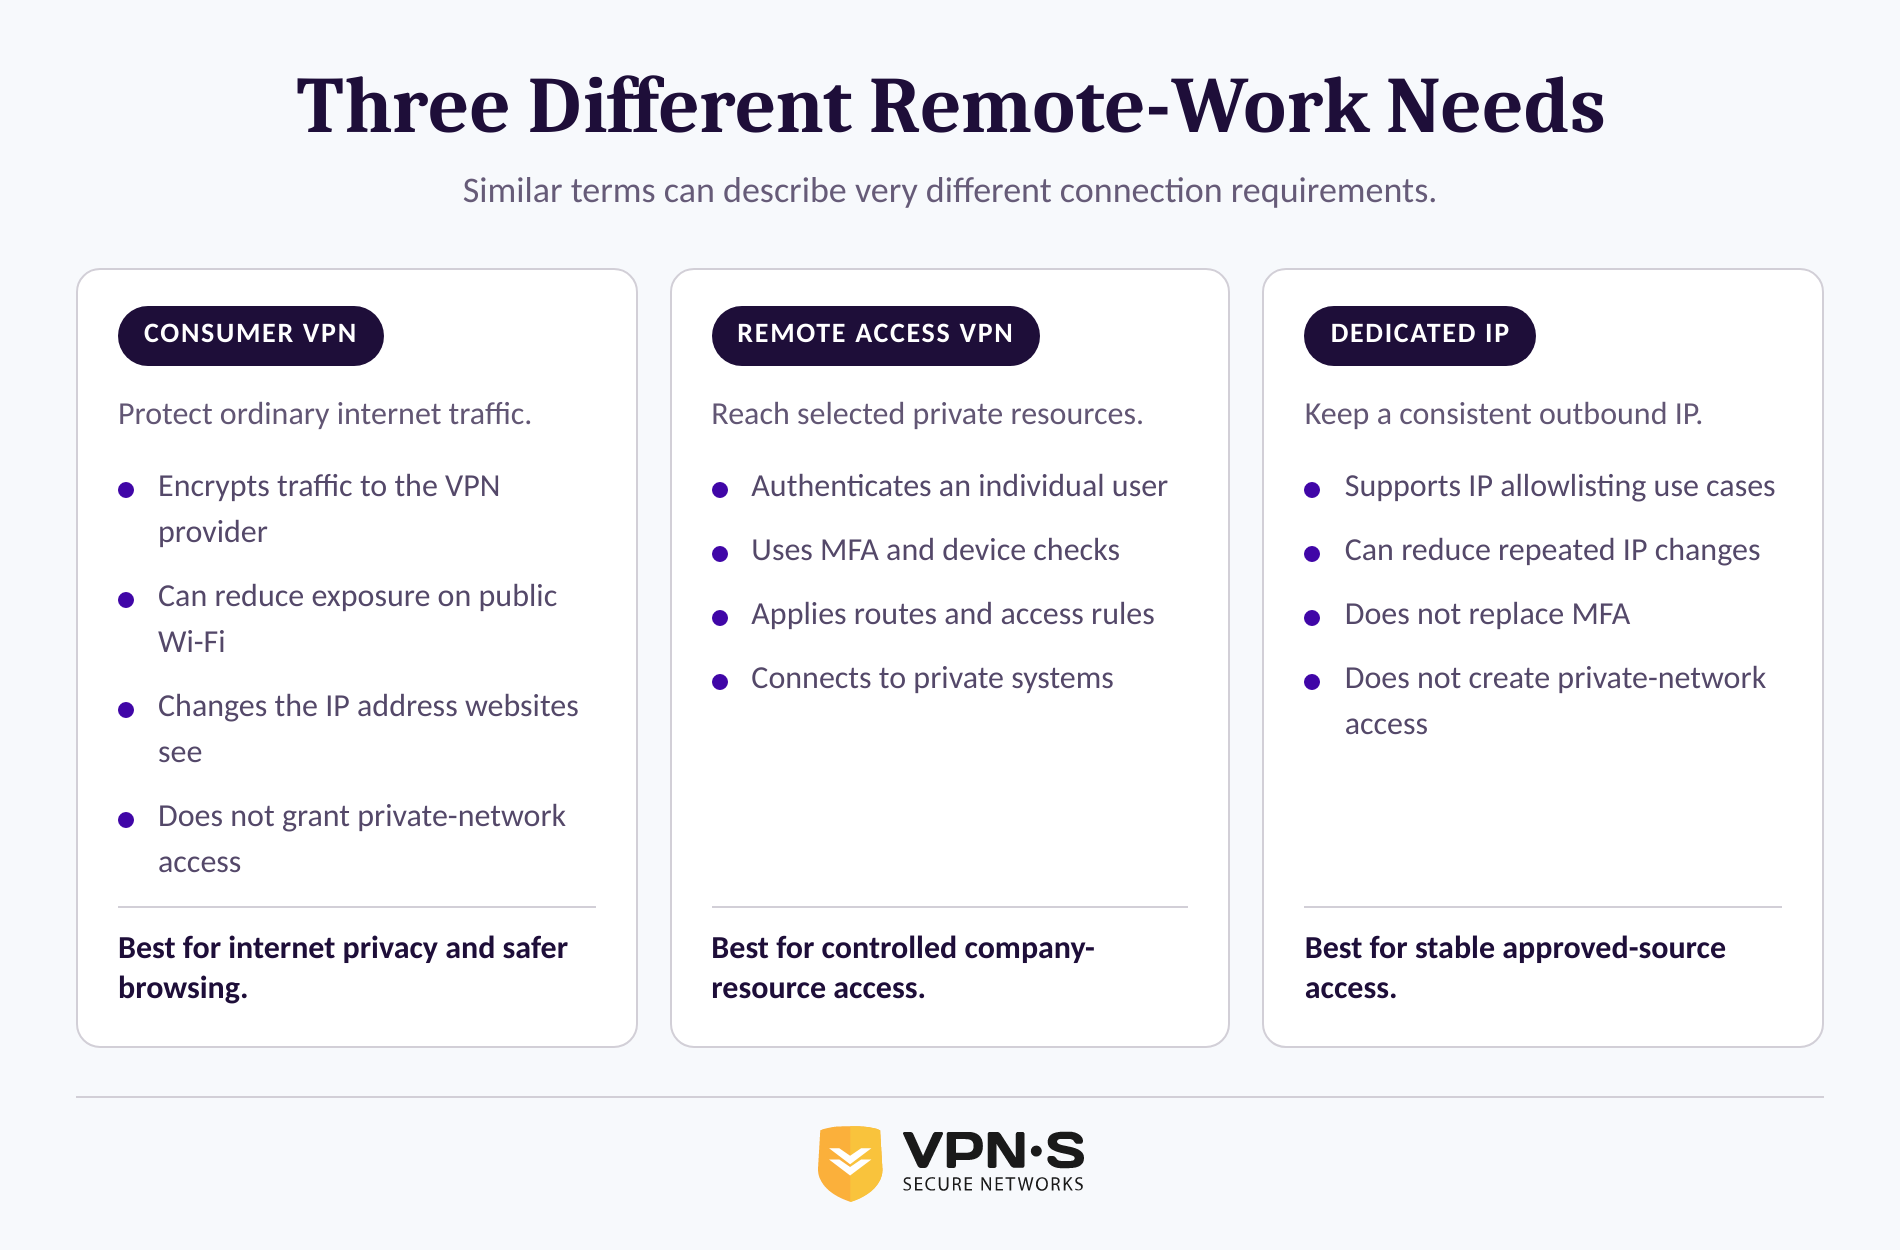
Un VPN grand public peut protéger le trafic internet ordinaire d’un télétravailleur sur un réseau non fiable, mais il ne donne pas à lui seul accès aux systèmes privés d’une entreprise. Un déploiement d’accès à distance d’entreprise est nécessaire lorsque l’utilisateur doit atteindre des ressources volontairement inaccessibles depuis l’internet public.
Un service VPN personnel envoie généralement le trafic internet via un serveur exploité par le fournisseur. Cela peut réduire l’exposition sur un Wi-Fi public et modifier l’adresse IP vue par les sites web. La Federal Trade Commission américaine rappelle que les applications VPN peuvent chiffrer le trafic entre un appareil et le fournisseur de VPN, mais que les utilisateurs doivent examiner les autorisations demandées par l’application et l’usage que le fournisseur fait du trafic. Les recommandations de la FTC sur les applications VPN rappellent utilement que le fournisseur de VPN fait partie du chemin de la connexion. (ftc.gov)
C’est différent d’atteindre une application de comptabilité privée, un environnement de développement, une base de données interne ou un partage de fichiers. Ces usages exigent une décision d’accès contrôlée par l’entreprise. L’équipe doit décider qui peut se connecter, depuis quels appareils, à quelle ressource et pour combien de temps.
Une IP dédiée peut résoudre un problème plus précis. Si un service tiers n’autorise que des adresses IP sources approuvées, une IP de sortie isolée et constante peut réduire les demandes de vérification répétées. Elle ne crée pas de chemin privé vers un réseau d’entreprise, ne remplace pas l’authentification des comptes et n’offre pas de gestion centralisée des utilisateurs.
VPN Secure prend en charge les connexions VPN grand public, l’accès par IP dédiée et l’accès par proxy HTTP au niveau du navigateur. Ces produits peuvent être utiles pour la confidentialité, le Wi-Fi public et les besoins d’IP sortante stable. Un proxy de navigateur est particulièrement limité, car il n’achemine que le trafic d’un navigateur ou d’une application compatible proxy configurés, et non tout le trafic de l’appareil, et encore moins un réseau d’entreprise privé.
Utilisez un VPN grand public pour une connectivité internet protégée ; recourez à une architecture d’accès à distance lorsque des personnes ont besoin d’une entrée contrôlée vers des ressources privées.
Quand une équipe a-t-elle besoin d’un déploiement d’entreprise sur mesure ?
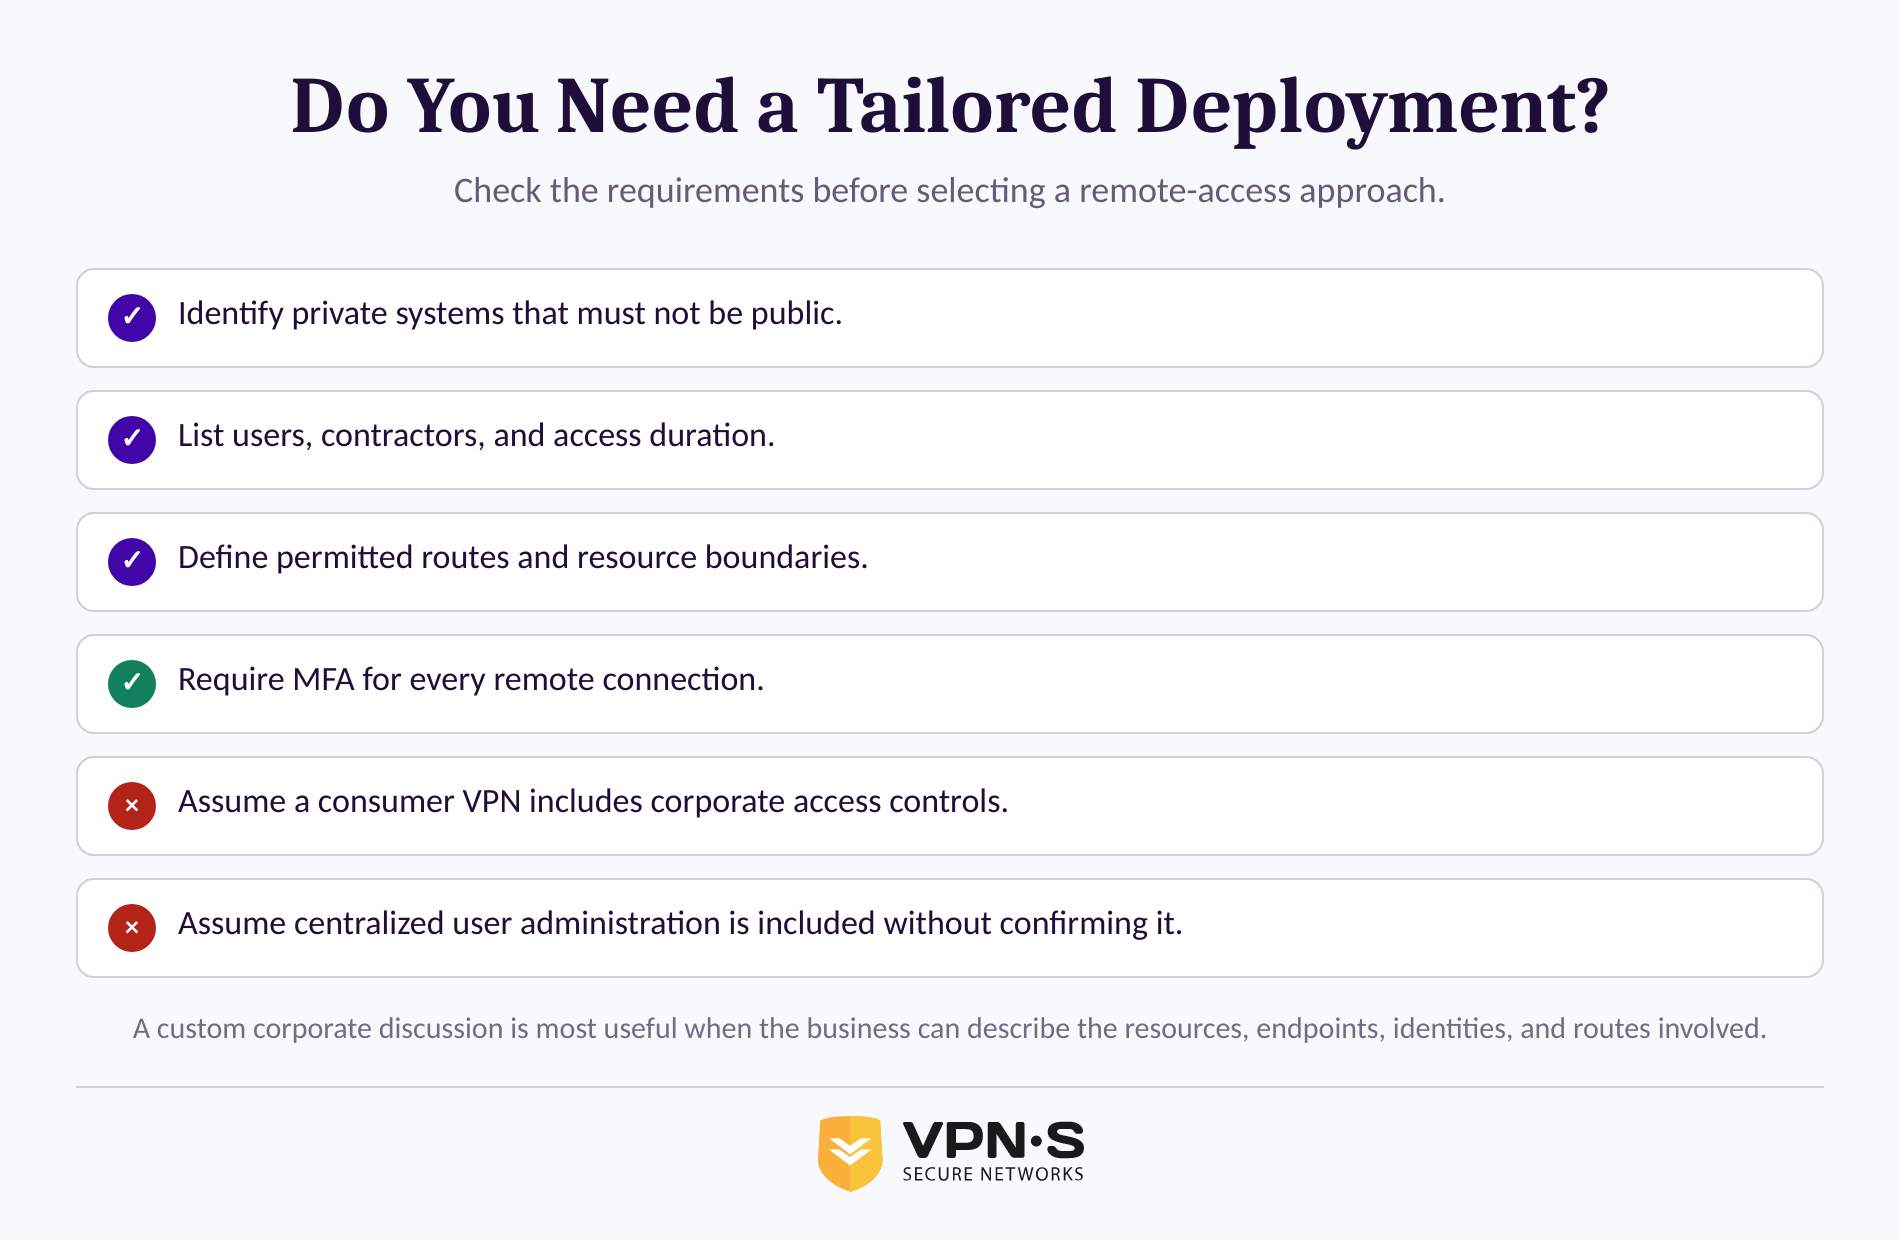
Une équipe doit envisager un déploiement d’entreprise sur mesure lorsque la confidentialité ordinaire de la navigation n’est pas le besoin et que l’entreprise doit contrôler le routage vers ou entre des environnements privés. La décision doit reposer sur les ressources, les identités, les appareils et les frontières réseau concernés, et non sur le seul nom d’un protocole.
Commencez par la ressource. Une petite entreprise qui utilise une suite de messagerie dans le cloud et n’a aucun système privé n’a peut-être pas besoin d’un VPN d’accès à distance au niveau réseau. Une entreprise dotée d’une application interne, d’un sous-réseau privé, d’un serveur sur site, d’une console d’administration restreinte ou d’une connexion avec un fournisseur a probablement besoin d’une architecture plus réfléchie.
Une architecture sur mesure devient plus pertinente lorsque les besoins incluent un ou plusieurs des points suivants :
- Un service privé doit rester hors de l’internet public.
- Le personnel à distance a besoin d’accéder à un bureau, à un environnement hébergé ou à certains sous-réseaux privés.
- Des prestataires ont besoin d’un accès temporaire à une application, sans pouvoir parcourir le reste du réseau.
- Une entreprise doit terminer ou acheminer des tunnels GRE, OpenVPN ou IPsec dans un but opérationnel défini.
- L’équipe a besoin d’un chemin de trafic documenté, d’une limite d’accès et d’un contact pour la réponse aux incidents.
VPN Secure décrit une connectivité d’entreprise sur mesure pour des besoins impliquant GRE, OpenVPN, la terminaison de tunnels IPsec, des serveurs offshore, des applications personnalisées et un routage adapté. Il s’agit d’une solution personnalisée mise en place sur demande, et non d’une offre publiquement documentée avec administration centralisée des utilisateurs et des accès. Les équipes qui exigent un portail d’organisation pour la gestion en libre-service du cycle de vie des utilisateurs, des rôles et de l’administration des passerelles doivent énoncer explicitement ces besoins lors de l’achat plutôt que de supposer qu’ils sont inclus.
Un déploiement d’accès à distance personnalisé se justifie par un besoin clair de ressources privées ou de routage, et non par le simple fait qu’une équipe compte des télétravailleurs.
Quels contrôles de sécurité doivent entourer un VPN d’accès à distance ?
Un VPN d’accès à distance sécurisé a besoin de la MFA, de logiciels à jour, d’autorisations restreintes et de terminaux gérés, en plus du trafic chiffré. La conception la plus sûre donne à chaque utilisateur et appareil vérifié l’accès aux seules ressources nécessaires à son travail.
Les recommandations de la CISA pour les petites et moyennes entreprises indiquent que les organisations devraient s’assurer que tout accès à distance au réseau et tout accès privilégié exigent la MFA. La CISA recommande de viser des méthodes résistantes à l’hameçonnage lorsque c’est possible, comme les clés de sécurité matérielles ou des approches plus solides fondées sur des authentificateurs. Les recommandations de la CISA sur la MFA expliquent les compromis entre les méthodes courantes. (cisa.gov)
Les correctifs sont tout aussi importants. Le guide de la CISA sur les rançongiciels conseille aux organisations de mettre à jour les VPN, l’infrastructure réseau et les appareils utilisés pour le télétravail avec les correctifs et les configurations de sécurité actuels. Il recommande aussi la MFA sur les connexions VPN et avertit que les attaquants peuvent exploiter les VPN ou des identifiants compromis. Le guide StopRansomware de la CISA fournit le contexte opérationnel actuel. (cisa.gov)
Utilisez cette liste minimale avant d’ouvrir une ressource privée à des utilisateurs distants :
- Définissez la ressource. Nommez les applications, serveurs, réseaux ou interfaces d’administration qui doivent être accessibles.
- Exigez la MFA. Ne vous fiez pas à un simple mot de passe pour l’accès à distance, surtout pour les comptes privilégiés.
- Limitez les routes et les autorisations. Donnez à la comptabilité l’accès aux systèmes comptables, pas à tous les sous-réseaux joignables.
- Vérifiez l’état des appareils. Maintenez à jour les systèmes d’exploitation, les clients VPN, les navigateurs et les outils de sécurité.
- Supprimez rapidement les comptes inutilisés. Révoquez les anciens employés, les prestataires dont le contrat est terminé et les anciens comptes de test.
- Examinez les journaux d’accès. Enquêtez sur les localisations inhabituelles, les déplacements impossibles, les échecs répétés et les horaires d’accès inattendus.
- Prévoyez la perte d’un appareil. Sachez comment révoquer l’accès et renouveler les identifiants sans attendre le jour ouvré suivant.
L’architecture « zero trust » du NIST décrit un principe voisin : aucune confiance implicite ne doit être accordée du simple fait qu’un utilisateur ou un appareil se trouve sur un réseau donné. L’authentification et l’autorisation doivent avoir lieu avant l’établissement d’une session vers une ressource de l’entreprise. La publication NIST SP 800-207, parue en août 2020, formule cette approche centrée sur les ressources. (csrc.nist.gov)
Le chiffrement protège la route, mais ce sont la MFA, les appareils à jour, les autorisations limitées et la gestion active des comptes qui protègent l’entreprise.
En quoi un VPN d’accès à distance diffère-t-il d’un VPN site à site ?
Un VPN d’accès à distance connecte l’appareil d’un utilisateur à des ressources privées. Un VPN site à site connecte un réseau à un autre réseau, par exemple une agence au siège, ou un environnement hébergé à un réseau de bureau.
La différence modifie les questions de conception. L’accès à distance exige des décisions sur les utilisateurs, les appareils, le logiciel client, la MFA et les droits individuels. Les VPN site à site exigent des décisions sur les plages réseau, le routage, les points de terminaison des tunnels, la segmentation du trafic et les systèmes que chaque réseau connecté peut atteindre.
Une entreprise peut utiliser les deux. Par exemple, une agence peut se connecter à un environnement central par un tunnel site à site, tandis qu’un employé en déplacement hors des deux sites utilise un VPN d’accès à distance pour atteindre uniquement un outil de support. Aucun modèle n’est automatiquement plus sûr. Le plus sûr est celui qui expose le moins de ressources, applique des règles d’authentification et de routage claires, et reste à jour.
Les recommandations de la CISA de 2024 sur l’accès au réseau notent que les déploiements traditionnels d’accès à distance et de VPN peuvent créer un risque pour l’entreprise lorsqu’ils sont mal configurés. L’agence encourage les organisations à envisager des approches d’accès modernes, notamment le « zero trust » et les modèles de service d’accès sécurisé, lorsqu’ils correspondent à leurs besoins. L’avis de la CISA de juin 2024 ne rend pas les VPN obsolètes ; il plaide pour que l’on vérifie si le modèle d’accès correspond toujours au risque. (cisa.gov)
Utilisez des VPN d’accès à distance pour les personnes, des VPN site à site pour les réseaux, et des règles de routage écrites pour les deux.
Comment une petite équipe doit-elle déployer l’accès à distance ?
Une petite équipe doit déployer l’accès à distance par étapes : inventorier les ressources privées, définir qui en a besoin, tester un pilote restreint, puis documenter le support et le départ des utilisateurs. Commencer par une règle large du type « connecter tout le monde à tout » est plus rapide le premier jour et plus difficile à sécuriser ensuite.
D’abord, listez les ressources qui ne peuvent pas être publiques sans risque. Pour chacune, identifiez le responsable, si elle dispose déjà d’un mode d’accès web sécurisé, quels utilisateurs en ont besoin et si l’accès est permanent ou temporaire. Une équipe peut constater que plusieurs ressources peuvent être gérées par un accès au niveau de l’application plutôt que par un tunnel réseau.
Ensuite, décidez quels appareils sont éligibles. Les ordinateurs portables gérés par l’entreprise sont plus faciles à mettre à jour, à inventorier et à révoquer que les appareils personnels non gérés. Si l’accès depuis des appareils personnels est nécessaire, définissez la version minimale du système d’exploitation, l’exigence de verrouillage d’écran, l’attente en matière de mises à jour et la procédure en cas de perte ou de remplacement d’un appareil.
Enfin, faites un pilote avec un petit groupe et testez les cas d’échec. Vérifiez que la MFA fonctionne, que les applications prévues fonctionnent, que les réseaux non autorisés restent inaccessibles, que les journaux sont visibles par le bon administrateur et qu’un appareil perdu peut être retiré rapidement des accès. Documentez le processus réel, pas celui que l’équipe espère suivre.
VPN Secure propose des applications et des options de configuration pour Windows, macOS, iOS, Android et Linux. Consultez les téléchargements VPN Secure lorsque le besoin est une connexion client prise en charge sur ces plateformes. Pour un besoin de réseau privé personnalisé, servez-vous des résultats du pilote pour définir le type de tunnel, les points de terminaison, les utilisateurs, les routes et les attentes de support avant de demander une solution.
Un déploiement par étapes révèle les erreurs d’accès tant que leur impact est limité et que les corrections restent simples.
Que demande-t-on d’autre à propos des VPN d’accès à distance ?
Puis-je accéder à distance via un VPN ?
Oui. Un VPN d’accès à distance peut permettre à un appareil autorisé d’atteindre un réseau d’entreprise privé ou certaines ressources privées via internet. Le client VPN crée une connexion protégée vers un point de terminaison approuvé, mais l’accès dépend toujours de l’identité de l’utilisateur, de la MFA, de l’état de l’appareil et des autorisations configurées pour ce compte.
Le FBI peut-il suivre un VPN ?
Un VPN peut cacher à un site web l’adresse IP d’origine d’un appareil, mais il n’efface pas les connexions aux comptes, les identifiants du navigateur, les traces sur le terminal, les relevés de paiement ni les preuves accessibles par des procédures d’enquête légales. Le département américain de la Justice indique que les enquêteurs peuvent chercher des preuves au moyen de mandats ou d’ordonnances d’écoute autorisés par un tribunal lorsque les normes légales sont remplies. La présentation du DOJ sur l’accès légal décrit ces pouvoirs. (justice.gov)
Quel VPN est le meilleur pour l’accès à distance ?
Le meilleur VPN d’accès à distance est celui qui correspond à la ressource et au modèle d’accès. Un VPN personnel peut protéger le trafic internet ordinaire, tandis qu’un déploiement d’entreprise sur mesure convient mieux lorsque les utilisateurs ont besoin d’un accès contrôlé à des réseaux privés, à des services internes ou à un routage de tunnel adapté. Privilégiez la MFA, les correctifs, les autorisations limitées, les règles d’éligibilité des appareils et les procédures de révocation avant de comparer les noms de protocoles.
L’utilisation d’un VPN est-elle illégale aux États-Unis ?
Pour un usage ordinaire de confidentialité et de télétravail, les VPN sont largement présentés dans les recommandations de cybersécurité du gouvernement américain comme un moyen de protéger les connexions à distance. Aucune interdiction fédérale générale de l’usage ordinaire d’un VPN n’a été identifiée dans les sources examinées pour cet article au 11 septembre 2026 ; toutefois, un VPN ne rend pas légale une conduite illégale, et les politiques des employeurs, les conditions de service et les règles d’autres juridictions peuvent encore s’appliquer. Ceci est une information générale, et non un conseil juridique. Les recommandations de la FTC pour les petites entreprises conseillent d’envisager des VPN pour les employés et les fournisseurs qui se connectent à distance. (ftc.gov)
Que doit faire votre équipe ensuite ?
Rédigez un cahier des charges d’une page pour l’accès à distance avant de choisir un outil : les ressources privées concernées, les personnes qui ont besoin d’y accéder, les appareils autorisés, la méthode de MFA, les routes, la journalisation, les étapes de départ des utilisateurs et le responsable du support. Ce document montrera si une connexion client standard suffit ou si l’entreprise a besoin d’une architecture réseau sur mesure.
Pour des besoins impliquant une terminaison de tunnel personnalisée, un routage contrôlé ou une connectivité d’entreprise, contactez VPN Secure au sujet d’une solution réseau sur mesure. Joignez la liste des ressources et les limites d’accès dès le premier échange, afin que la discussion technique parte du vrai problème.