

En resumen
Las VPN de acceso remoto permiten que un portátil o un teléfono autorizado acceda a los recursos privados de la empresa a través de una conexión cifrada, normalmente después de que el usuario inicie sesión. Para un equipo pequeño, la configuración adecuada empieza por el recurso y las reglas de acceso, y luego añade la autenticación multifactor (MFA), dispositivos actualizados y solo la conectividad de red que necesita cada persona.
- Una VPN de acceso remoto conecta un dispositivo individual con recursos privados, mientras que una VPN de consumo suele proteger o redirigir el tráfico normal de internet.
- El cifrado protege el tráfico en tránsito, pero no hace seguro un dispositivo sin gestionar ni una cuenta con demasiados permisos.
- Las VPN de sitio a sitio conectan redes con redes; las VPN de acceso remoto conectan a las personas y sus dispositivos con una red o con recursos concretos.
- La CISA aconseja a las organizaciones exigir MFA para el acceso remoto a la red y mantener actualizadas la infraestructura de VPN y los dispositivos remotos. La guía de la CISA sobre MFA para pequeñas empresas respalda esa base. (cisa.gov)
- Conviene plantearse una implementación corporativa a medida cuando un equipo necesita enrutamiento privado, terminación de túneles o reglas de acceso que una suscripción personal de VPN no puede definir.
- ¿Qué es una VPN de acceso remoto?
- ¿Cómo funciona una VPN de acceso remoto?
- ¿Basta una VPN de consumo para el trabajo remoto?
- ¿Cuándo necesita un equipo una implementación corporativa a medida?
- ¿Qué controles de seguridad deben rodear a una VPN de acceso remoto?
- ¿En qué se diferencia una VPN de acceso remoto de una VPN de sitio a sitio?
- ¿Cómo debe un equipo pequeño implantar el acceso remoto?
- ¿Qué más se pregunta sobre las VPN de acceso remoto?
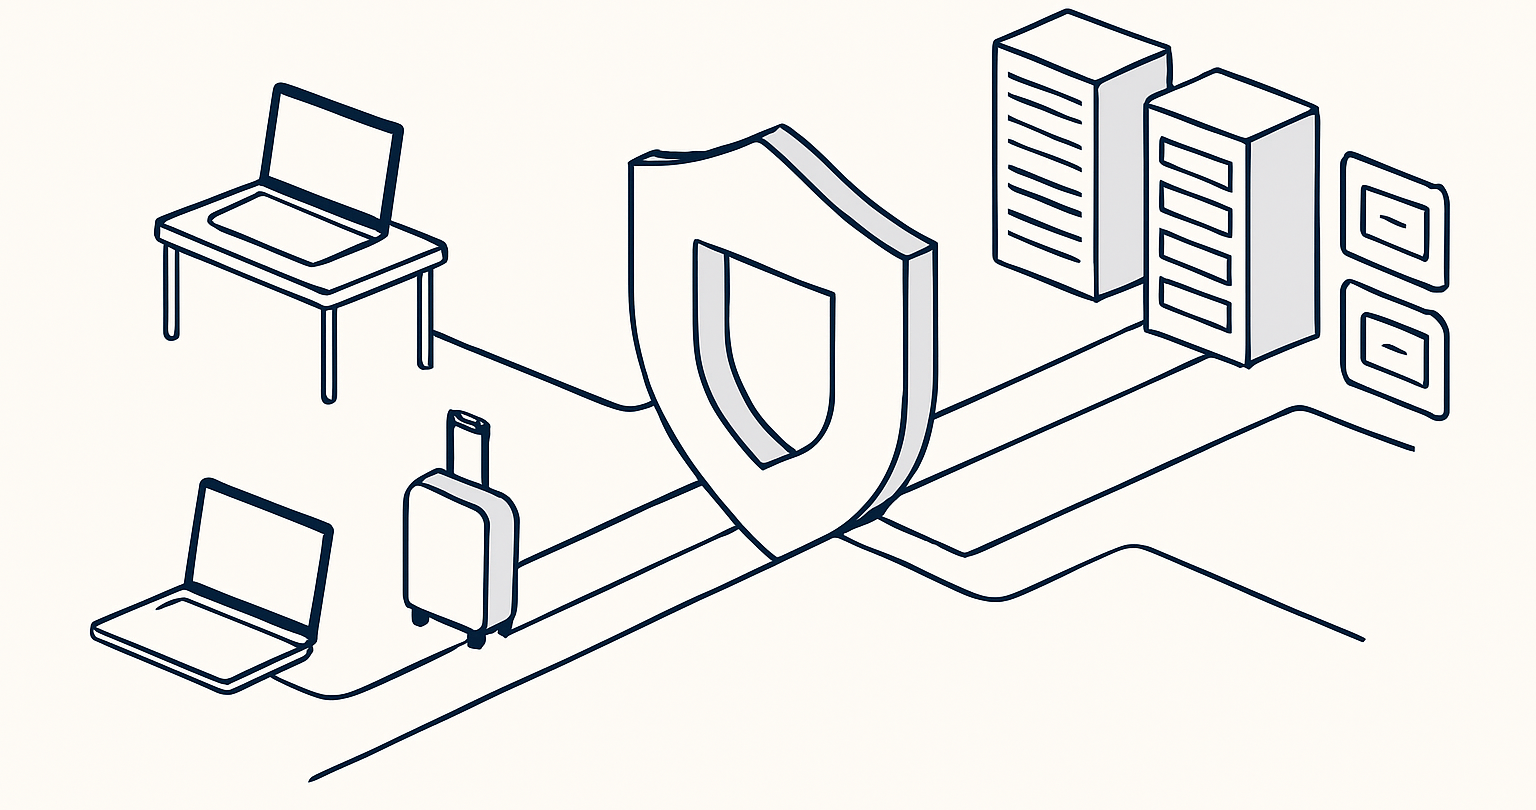
Una VPN de acceso remoto puede ser una forma sensata de dar a empleados, colaboradores externos o propietarios un camino protegido hacia sistemas que no deberían estar abiertos a internet. No sustituye a los controles de identidad, al mantenimiento de los dispositivos, a unos permisos cuidadosos ni a un inventario de lo que la conexión puede alcanzar.
La distinción importa porque la expresión «usar una VPN para trabajar» describe dos tareas muy distintas. Un autónomo que usa una VPN en la wifi de un aeropuerto puede necesitar cifrar su tráfico de internet. Un empleado de finanzas que accede a un servidor de archivos interno necesita acceso autenticado a un recurso empresarial privado. La segunda tarea es el acceso remoto.
¿Qué es una VPN de acceso remoto?
Una VPN de acceso remoto es una conexión que permite que un dispositivo individual autorizado acceda a una red privada o a recursos privados a través de internet. El usuario normalmente ejecuta un cliente VPN, se autentica y recibe acceso de acuerdo con las reglas de red y de acceso de la organización.
La definición de VPN del NIST describe una red lógica de uso restringido construida mediante cifrado y/o tunelización sobre una red física subyacente. En un entorno empresarial, el resultado práctico es que un portátil fuera de la oficina puede comunicarse con sistemas internos aprobados sin que esos sistemas queden expuestos de forma generalizada a internet. El glosario de VPN del NIST ofrece la definición de base. (csrc.nist.gov)
A una VPN de acceso remoto se la suele llamar VPN de cliente a sitio, porque el dispositivo cliente se conecta a un punto final del lado de la empresa. Ese punto final puede estar en una oficina, en un entorno de alojamiento o en otra ubicación de red controlada. Lo que importa no es dónde se encuentre físicamente la puerta de enlace, sino si puede verificar al usuario y al dispositivo antes de conceder un acceso limitado.
La conexión no convierte un portátil doméstico en un equipo de oficina de confianza. La guía de acceso remoto del NIST subraya que todos los componentes, incluidos los dispositivos proporcionados por la organización y los personales, deben estar protegidos frente a las amenazas previsibles. La NIST SP 800-46 Rev. 2 se publicó en julio de 2016 y sigue siendo útil para este principio, aunque los equipos deberían complementarla con las orientaciones actuales de los fabricantes y de seguridad. (csrc.nist.gov)
Una VPN de acceso remoto es un camino controlado hacia recursos privados, no una promesa general de que todos los dispositivos o usuarios conectados son seguros.
¿Cómo funciona una VPN de acceso remoto?
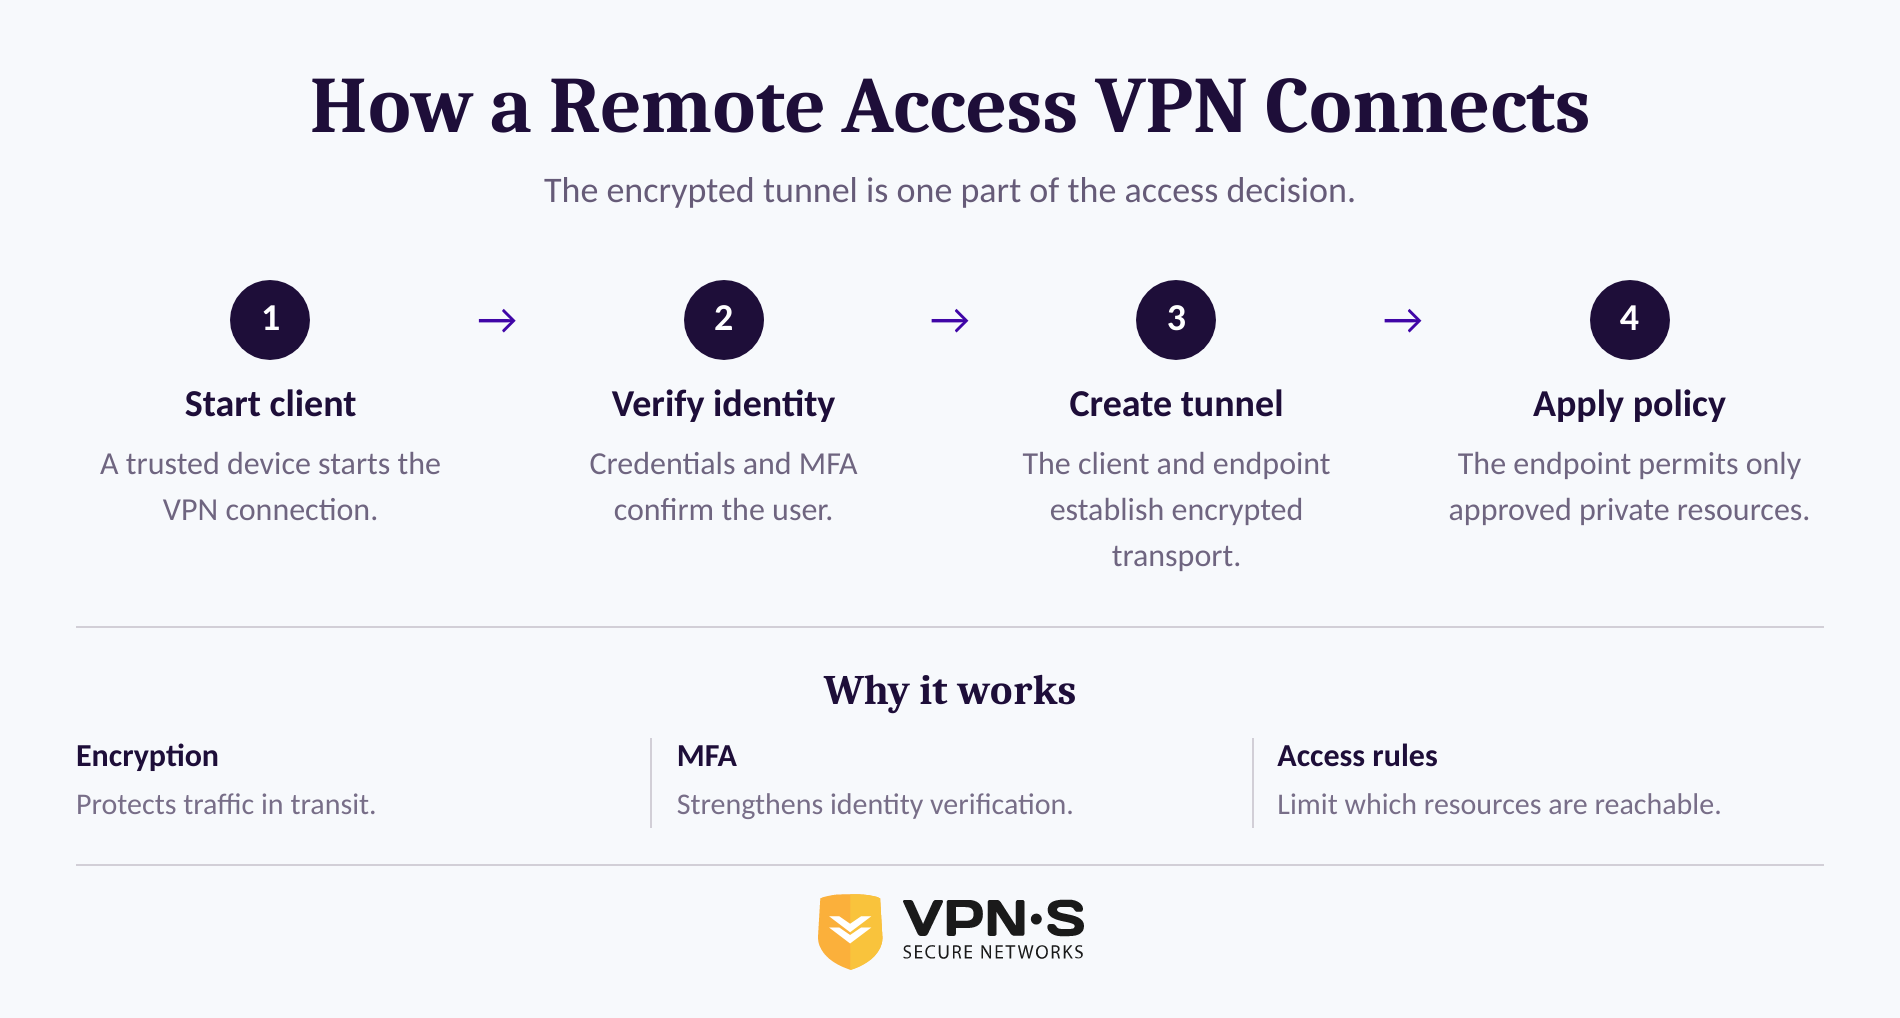
Una VPN de acceso remoto crea un camino cifrado entre el dispositivo de un usuario y un punto final de VPN controlado para uso de la organización. Tras la autenticación, el punto final permite el tráfico hacia los destinos aprobados y rechaza el que la política de acceso no permite.
El protocolo exacto puede variar, pero la secuencia básica es parecida. El usuario inicia un cliente de confianza, demuestra su identidad con credenciales y MFA, el cliente y el punto final establecen un túnel protegido y el tráfico hacia los servicios privados autorizados circula por ese túnel. La organización debe registrar los eventos de acceso que necesite para sus operaciones y para la respuesta a incidentes, aplicando sus propias políticas de privacidad y conservación.
El túnel protege los datos mientras viajan entre el dispositivo y el punto final de la VPN. No protege automáticamente el tráfico una vez que llega a una aplicación privada, por lo que las aplicaciones web sensibles deben seguir usando HTTPS y los servicios sensibles deben conservar sus controles de autenticación habituales.
Para repasar en lenguaje sencillo el cifrado del túnel y el enrutamiento del tráfico, consulta cómo funcionan las VPN. El mismo mecanismo básico de túnel puede servir tanto para la privacidad del consumidor como para el acceso corporativo, pero el destino y el modelo de autorización son distintos.
Una VPN de acceso remoto funciona tan bien como lo hagan sus comprobaciones de identidad, el estado de los dispositivos, las reglas de enrutamiento y los sistemas privados que expone.
¿Basta una VPN de consumo para el trabajo remoto?
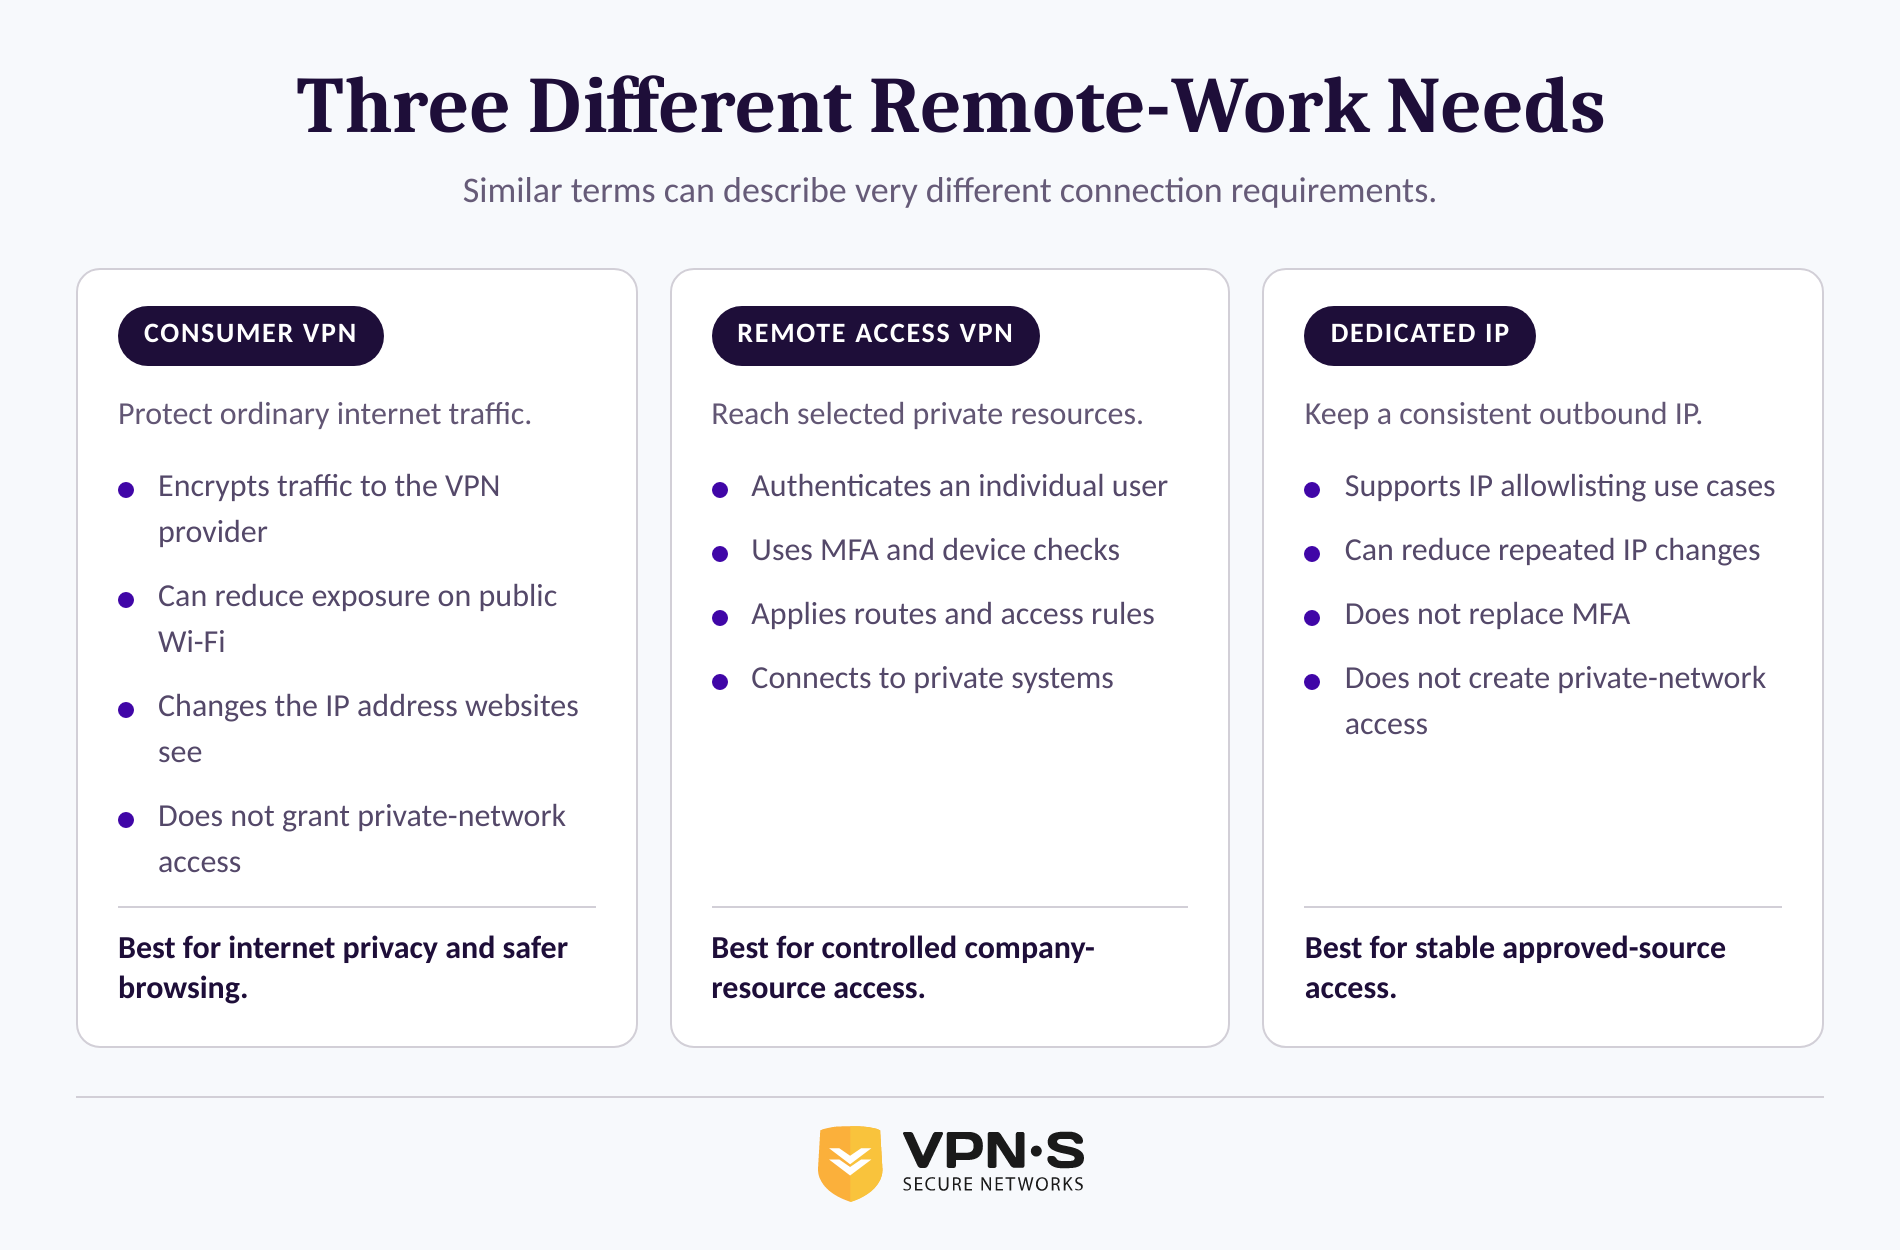
Una VPN de consumo puede proteger el tráfico normal de internet de un trabajador remoto en una red no fiable, pero por sí sola no da acceso a los sistemas privados de una empresa. Hace falta una implementación corporativa de acceso remoto cuando el usuario debe acceder a recursos que deliberadamente no están disponibles desde internet.
Un servicio de VPN personal suele enviar el tráfico de internet a través de un servidor operado por el proveedor. Esto puede ayudar a reducir la exposición en una wifi pública y a cambiar la dirección IP que ven los sitios web. La Comisión Federal de Comercio de Estados Unidos (FTC) señala que las aplicaciones de VPN pueden cifrar el tráfico entre un dispositivo y el proveedor de VPN, pero los usuarios deben evaluar qué permisos solicita la aplicación y qué hace el proveedor con el tráfico. La guía de la FTC sobre aplicaciones de VPN es un recordatorio útil de que el proveedor de VPN pasa a formar parte del camino de la conexión. (ftc.gov)
Eso es distinto de acceder a una aplicación de contabilidad privada, un entorno de desarrollo, una base de datos interna o un recurso compartido de archivos. Esos casos de uso requieren una decisión de acceso controlada por la empresa. El equipo debe decidir quién puede conectarse, desde qué dispositivos, a qué recurso y durante cuánto tiempo.
Una IP dedicada puede resolver un problema más concreto. Si un servicio de terceros solo permite direcciones IP de origen aprobadas, una IP de salida aislada y constante puede reducir los desafíos de acceso repetidos. No crea un camino privado hacia la red de una empresa, no sustituye la autenticación de cuentas ni ofrece un aprovisionamiento centralizado de usuarios.
VPN Secure ofrece conexiones VPN de consumo, acceso con IP dedicada y acceso mediante proxy HTTP a nivel de navegador. Estos productos pueden ser útiles para la privacidad, las wifi públicas y la necesidad de una IP de salida estable. Un proxy de navegador es especialmente limitado porque solo enruta el tráfico de un navegador configurado o de una aplicación compatible con proxy, no todo el tráfico del dispositivo ni una red privada de empresa.
Usa una VPN de consumo para tener conectividad a internet protegida; usa un diseño de acceso remoto cuando las personas necesiten una entrada controlada a recursos privados.
¿Cuándo necesita un equipo una implementación corporativa a medida?
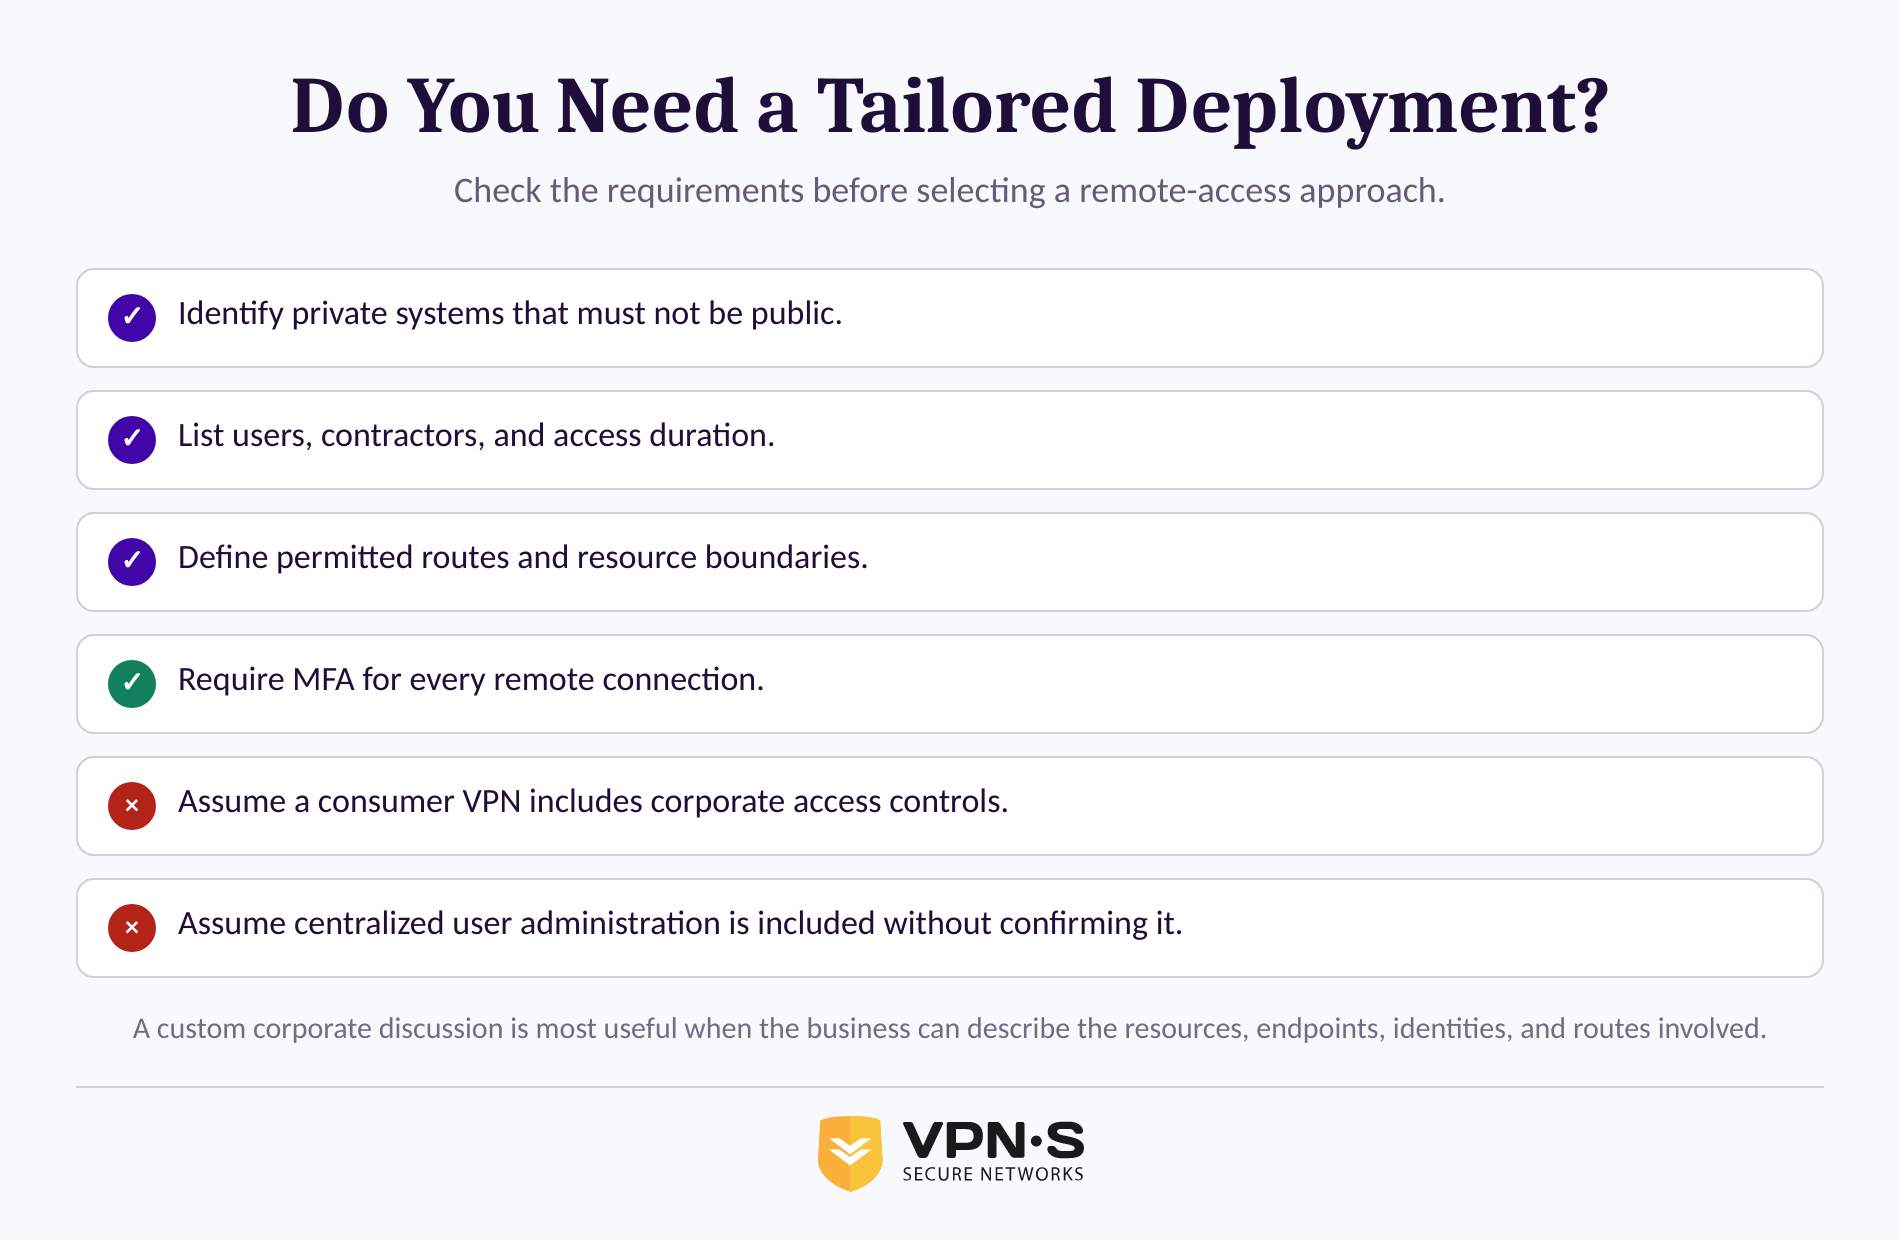
Un equipo debería plantearse una implementación corporativa a medida cuando el requisito no es la privacidad normal en internet y la empresa necesita un enrutamiento controlado hacia entornos privados o entre ellos. La decisión debe basarse en los recursos, las identidades, los dispositivos y los límites de red implicados, no solo en el nombre de un protocolo.
Empieza por el recurso. Una pequeña empresa con una suite de correo en la nube y sin sistemas privados puede no necesitar en absoluto una VPN de acceso remoto a nivel de red. Una empresa con una aplicación interna, una subred privada, un servidor en la oficina, una consola de administración restringida o una conexión con un proveedor probablemente necesita un diseño más meditado.
Un diseño a medida cobra más relevancia cuando los requisitos incluyen uno o varios de los siguientes:
- Un servicio privado debe permanecer fuera de internet.
- El personal remoto necesita acceso a una oficina, a un entorno alojado o a subredes privadas concretas.
- Los colaboradores externos necesitan acceso temporal a una aplicación sin poder explorar el resto de la red.
- Una empresa debe terminar o enrutar túneles GRE, OpenVPN o IPsec con un propósito operativo definido.
- El equipo necesita una ruta de tráfico documentada, un límite de acceso y un contacto para la respuesta a incidentes.
VPN Secure describe una conectividad corporativa personalizada para necesidades que implican GRE, OpenVPN, terminación de túneles IPsec, servidores offshore, aplicaciones personalizadas y enrutamiento a medida. Es una solución personalizada que se pone en marcha a partir de una consulta, no un paquete documentado públicamente con administración centralizada de usuarios y accesos. Los equipos que necesiten un portal de la organización para gestionar por sí mismos el ciclo de vida de los usuarios, los roles y la administración de la puerta de enlace deberían indicar esas necesidades de forma explícita durante la contratación, en lugar de suponer que están incluidas.
Una implementación personalizada de acceso remoto se justifica por un requisito claro de recursos privados o de enrutamiento, no por el hecho de que un equipo tenga trabajadores remotos.
¿Qué controles de seguridad deben rodear a una VPN de acceso remoto?
Una VPN de acceso remoto segura necesita MFA, software actualizado, permisos restringidos y equipos gestionados, además del tráfico cifrado. El diseño más seguro da a cada usuario y dispositivo verificado acceso únicamente a los recursos que necesita para su trabajo.
La guía de la CISA para pequeñas y medianas empresas dice que las organizaciones deben confirmar que todo el acceso remoto a su red y todo el acceso privilegiado exigen MFA. La CISA recomienda aspirar a métodos resistentes al phishing cuando sea posible, como las llaves de seguridad de hardware o enfoques más sólidos basados en autenticadores. La guía de la CISA sobre MFA explica las ventajas y desventajas de los métodos de MFA más habituales. (cisa.gov)
Aplicar parches es igual de importante. La guía de la CISA sobre ransomware aconseja a las organizaciones actualizar con los parches y las configuraciones de seguridad más recientes las VPN, la infraestructura de red y los dispositivos usados para el trabajo remoto. También recomienda MFA en las conexiones VPN y advierte de que los atacantes pueden explotar las VPN o credenciales comprometidas. La guía StopRansomware de la CISA ofrece el contexto operativo actual. (cisa.gov)
Usa esta lista de comprobación mínima antes de abrir un recurso privado a usuarios remotos:
- Define el recurso. Nombra las aplicaciones, servidores, redes o interfaces de administración a las que debe poder accederse.
- Exige MFA. No dependas solo de una contraseña para el acceso remoto, especialmente en las cuentas con privilegios.
- Limita las rutas y los permisos. Da a contabilidad acceso a los sistemas de contabilidad, no a todas las subredes alcanzables.
- Comprueba que los dispositivos estén preparados. Mantén actualizados los sistemas operativos, los clientes VPN, los navegadores y las herramientas de seguridad.
- Elimina rápido las cuentas sin uso. Revoca el acceso de antiguos empleados, colaboradores externos cuyo contrato haya terminado y cuentas de prueba antiguas.
- Revisa los registros de acceso. Investiga ubicaciones inusuales, viajes imposibles, fallos repetidos y horarios de acceso inesperados.
- Prevé la pérdida de un dispositivo. Sabe cómo revocar el acceso y rotar las credenciales sin esperar al siguiente día laborable.
La arquitectura de confianza cero del NIST describe un principio relacionado: no debe concederse confianza implícita solo porque un usuario o dispositivo esté en una red determinada. La autenticación y la autorización deben producirse antes de establecer una sesión con un recurso de la empresa. La NIST SP 800-207, publicada en agosto de 2020, plantea este enfoque centrado en los recursos. (csrc.nist.gov)
El cifrado protege la ruta, pero la MFA, los dispositivos actualizados, los permisos limitados y la gestión activa de las cuentas protegen la empresa.
¿En qué se diferencia una VPN de acceso remoto de una VPN de sitio a sitio?
Una VPN de acceso remoto conecta el dispositivo de un usuario con recursos privados. Una VPN de sitio a sitio conecta una red con otra, por ejemplo, una sucursal con la sede central o un entorno alojado con la red de una oficina.
La diferencia cambia las preguntas de diseño. El acceso remoto exige decisiones sobre usuarios, dispositivos, software cliente, MFA y permisos individuales. Las VPN de sitio a sitio exigen decisiones sobre rangos de red, enrutamiento, puntos finales de los túneles, segmentación del tráfico y a qué sistemas puede acceder cada red conectada.
Una empresa puede usar ambas. Por ejemplo, una sucursal podría conectarse a un entorno central mediante un túnel de sitio a sitio, mientras que un empleado que viaja fuera de ambas oficinas usa una VPN de acceso remoto para acceder únicamente a una herramienta de atención al cliente. Ningún modelo es más seguro de forma automática. El más seguro es el que expone menos recursos, tiene reglas claras de autenticación y enrutamiento y se mantiene actualizado.
La guía de la CISA de 2024 sobre acceso a la red señala que el acceso remoto tradicional y las implementaciones de VPN pueden crear riesgos para la empresa cuando están mal configurados. La agencia anima a las organizaciones a considerar enfoques de acceso modernos, incluidos los modelos de confianza cero y de servicio de acceso seguro, cuando se ajusten a sus necesidades. El aviso de la CISA de junio de 2024 no vuelve obsoletas las VPN; defiende que se revise si el modelo de acceso sigue ajustándose al riesgo. (cisa.gov)
Usa VPN de acceso remoto para las personas, VPN de sitio a sitio para las redes y reglas de enrutamiento por escrito para ambas.
¿Cómo debe un equipo pequeño implantar el acceso remoto?
Un equipo pequeño debe implantar el acceso remoto por fases: inventariar los recursos privados, definir quién los necesita, probar un piloto restringido y, después, documentar el soporte y las bajas. Empezar con una regla amplia de «conectar a todos con todo» es más rápido el primer día y más difícil de proteger después.
Primero, enumera los recursos que no pueden ser públicos con seguridad. Para cada recurso, identifica al responsable, si ya tiene su propio método de acceso web seguro, qué usuarios lo necesitan y si el acceso es permanente o temporal. Un equipo puede descubrir que varios recursos pueden gestionarse con acceso a nivel de aplicación en lugar de un túnel de red.
Segundo, decide qué dispositivos son admisibles. Los portátiles gestionados por la empresa son más fáciles de actualizar, inventariar y revocar que los dispositivos personales sin gestionar. Si es necesario permitir el acceso desde dispositivos personales, define la versión mínima del sistema operativo, el requisito de bloqueo de pantalla, la expectativa de actualización y el procedimiento para dispositivos perdidos o sustituidos.
Tercero, haz un piloto con un grupo pequeño y prueba los casos de fallo. Confirma que la MFA funciona, que las aplicaciones previstas funcionan, que las redes no autorizadas siguen sin ser accesibles, que los registros son visibles para el administrador correspondiente y que un dispositivo perdido puede eliminarse del acceso con rapidez. Documenta el proceso real, no el que el equipo espera seguir.
VPN Secure ofrece aplicaciones y opciones de configuración para Windows, macOS, iOS, Android y Linux. Consulta las descargas de VPN Secure disponibles cuando el requisito sea una conexión de cliente compatible con esas plataformas. Para un requisito de red privada personalizada, utiliza los resultados del piloto para definir el tipo de túnel, los puntos finales, los usuarios, las rutas y las expectativas de soporte necesarios antes de solicitar una solución.
Una implantación por fases detecta los errores de acceso cuando el impacto es pequeño y las correcciones aún son sencillas.
¿Qué más se pregunta sobre las VPN de acceso remoto?
¿Puedo acceder en remoto a través de una VPN?
Sí. Una VPN de acceso remoto puede permitir que un dispositivo autorizado acceda a la red privada de una empresa o a recursos privados concretos a través de internet. El cliente VPN crea una conexión protegida con un punto final aprobado, pero el acceso sigue dependiendo de la identidad del usuario, la MFA, el estado del dispositivo y los permisos configurados para esa cuenta.
¿Puede el FBI rastrear una VPN?
Una VPN puede ocultar a un sitio web la dirección IP original de un dispositivo, pero no borra los inicios de sesión de cuentas, los identificadores del navegador, las pruebas en los dispositivos, los registros de pago ni las pruebas accesibles mediante procesos de investigación legales. El Departamento de Justicia de Estados Unidos señala que los investigadores pueden solicitar pruebas mediante órdenes judiciales o autorizaciones de escucha telefónica cuando se cumplen los criterios legales. La visión general del DOJ sobre el acceso legal describe esas facultades. (justice.gov)
¿Qué VPN es mejor para el acceso remoto?
La mejor VPN de acceso remoto es la que se ajusta al recurso y al modelo de acceso. Una VPN personal puede proteger el tráfico normal de internet, mientras que una implementación corporativa personalizada es más adecuada cuando los usuarios necesitan acceso controlado a redes privadas, servicios internos o un enrutamiento de túneles a medida. Prioriza la MFA, las actualizaciones, los permisos limitados, las reglas de dispositivos admisibles y los procedimientos de revocación antes de comparar etiquetas de protocolos.
¿Es ilegal usar una VPN en Estados Unidos?
Para el uso normal por motivos de privacidad y de trabajo remoto, las VPN se mencionan con frecuencia en las guías de ciberseguridad del gobierno de Estados Unidos como una forma de proteger las conexiones remotas. En las fuentes revisadas para este artículo no se identificó, a fecha de 11 de septiembre de 2026, ninguna prohibición federal general en Estados Unidos del uso normal de una VPN; sin embargo, una VPN no convierte en legal una conducta ilegal, y pueden seguir aplicándose las políticas del empleador, las condiciones del servicio y las normas de otras jurisdicciones. Esto es información general, no asesoramiento jurídico. La guía de la FTC para pequeñas empresas recomienda plantearse el uso de VPN para empleados y proveedores que se conectan en remoto. (ftc.gov)
¿Qué debería hacer tu equipo a continuación?
Redacta un requisito de acceso remoto de una página antes de elegir una herramienta: los recursos privados implicados, las personas que necesitan acceso, los dispositivos permitidos, el método de MFA, las rutas, el registro, los pasos de baja y el responsable de soporte. Ese documento mostrará si basta una conexión de cliente estándar o si la empresa necesita un diseño de red a medida.
Para requisitos que impliquen terminación de túneles personalizada, enrutamiento controlado o conectividad corporativa, ponte en contacto con VPN Secure para hablar de una solución de red personalizada. Incluye la lista de recursos y los límites de acceso en la primera conversación para que el debate técnico parta del problema real.