

En bref
Un VPN site à site relie de façon sécurisée deux réseaux privés ou plus par des tunnels chiffrés de passerelle à passerelle, afin que les appareils de chaque site puissent accéder aux ressources autorisées sans que chaque utilisateur ouvre une session VPN. Il convient aux connexions permanentes entre bureaux, centres de données, cloud et réseaux partenaires, mais exige des décisions réfléchies en matière de routage, de pare-feu, de supervision et de contrôle d’accès.
Points clés
- Un VPN site à site relie des réseaux par des passerelles, tandis qu’un VPN d’accès à distance relie des utilisateurs ou des appareils individuels.
- IPsec est couramment utilisé pour les VPN site à site, et IKE négocie l’authentification, les paramètres de chiffrement et les associations de sécurité utilisées par IPsec.
- Un tunnel direct peut bien fonctionner pour deux sites stables, mais un grand nombre de sites exige généralement une architecture en étoile (hub-and-spoke) ou un routage cloud pour éviter un maillage ingérable.
- Le coût total comprend la capacité des passerelles, les liaisons internet, le temps de mise en œuvre, la supervision, l’assistance, ainsi que les éventuels frais de connexion cloud ou de transfert de données.
- Un VPN site à site protège le trafic entre des réseaux autorisés, mais il ne remplace ni la sécurité des terminaux, ni les contrôles d’identité, ni la segmentation, ni la conception sécurisée des applications.
Sommaire
- Que signifie VPN site à site ?
- Comment fonctionne un VPN site à site ?
- Quand utiliser un VPN site à site plutôt qu’un accès à distance ?
- Quelle architecture de VPN site à site convient à votre réseau ?
- Que faut-il décider avant le déploiement ?
- Combien coûte un VPN site à site ?
- Quels sont les inconvénients d’un VPN site à site ?
- Comment déployer un VPN site à site en toute sécurité ?
- FAQ sur le VPN site à site
- Que faire ensuite ?
Que signifie VPN site à site ?
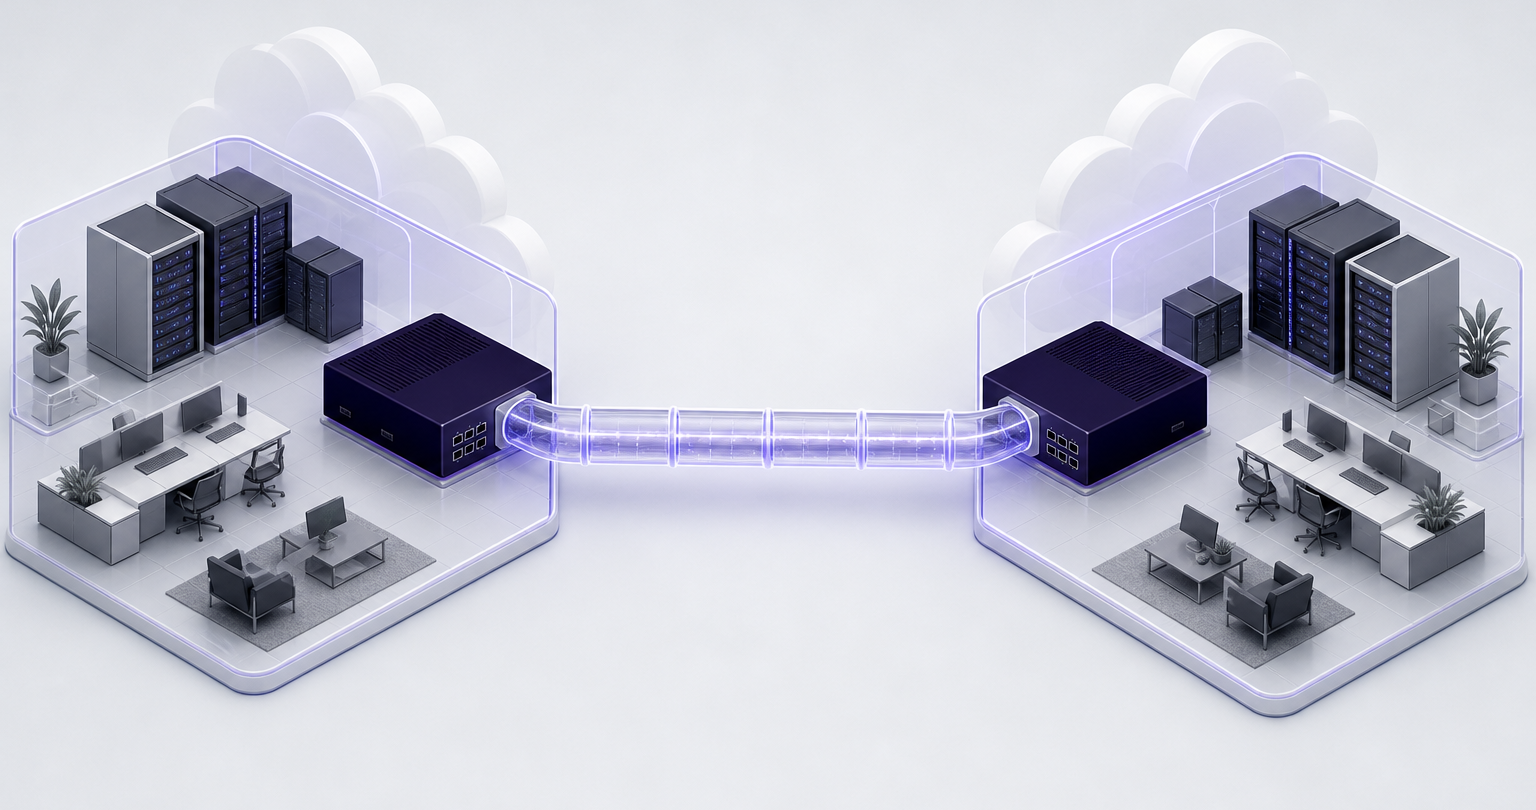
Un VPN site à site est une connexion chiffrée entre des réseaux, et non entre un réseau et l’ordinateur portable d’une personne. Une passerelle, généralement un pare-feu, un routeur ou une appliance VPN, chiffre le trafic autorisé qui quitte un réseau et le déchiffre lorsqu’il atteint l’autre passerelle.
Le mot site peut désigner un réseau local de bureau, une agence, un centre de données, un réseau virtuel dans le cloud, un entrepôt ou un réseau partenaire. L’essentiel est que les extrémités du tunnel sont des passerelles réseau. Les appareils situés derrière ces passerelles n’ont normalement pas besoin d’un logiciel client VPN distinct pour le trafic qui correspond au routage et aux politiques de sécurité du tunnel.
Il est généralement mis en œuvre avec IPsec en mode tunnel. La RFC 4301 sur l’architecture de sécurité de l’Internet Engineering Task Force décrit les passerelles de sécurité IPsec comme des systèmes intermédiaires, tels que des routeurs ou des pare-feu compatibles IPsec, qui protègent le trafic IP selon une politique définie. Le guide 2020 du National Institute of Standards and Technology sur les VPN IPsec décrit de même IPsec comme un contrôle de la couche réseau pour protéger les communications sur les réseaux IP.
Prenons un exemple simple : un réseau de siège utilisant la plage privée 10.10.0.0/16 et un réseau d’agence utilisant 10.20.0.0/16. Les passerelles peuvent être configurées pour envoyer le trafic entre ces plages autorisées par le tunnel chiffré, tandis que le trafic internet ordinaire suit la connexion internet normale de chaque site.
Un VPN site à site est une connexion de réseau à réseau : sa valeur vient du routage contrôlé entre les sites, et non du fait de demander à chaque employé de se connecter séparément.
Comment fonctionne un VPN site à site ?
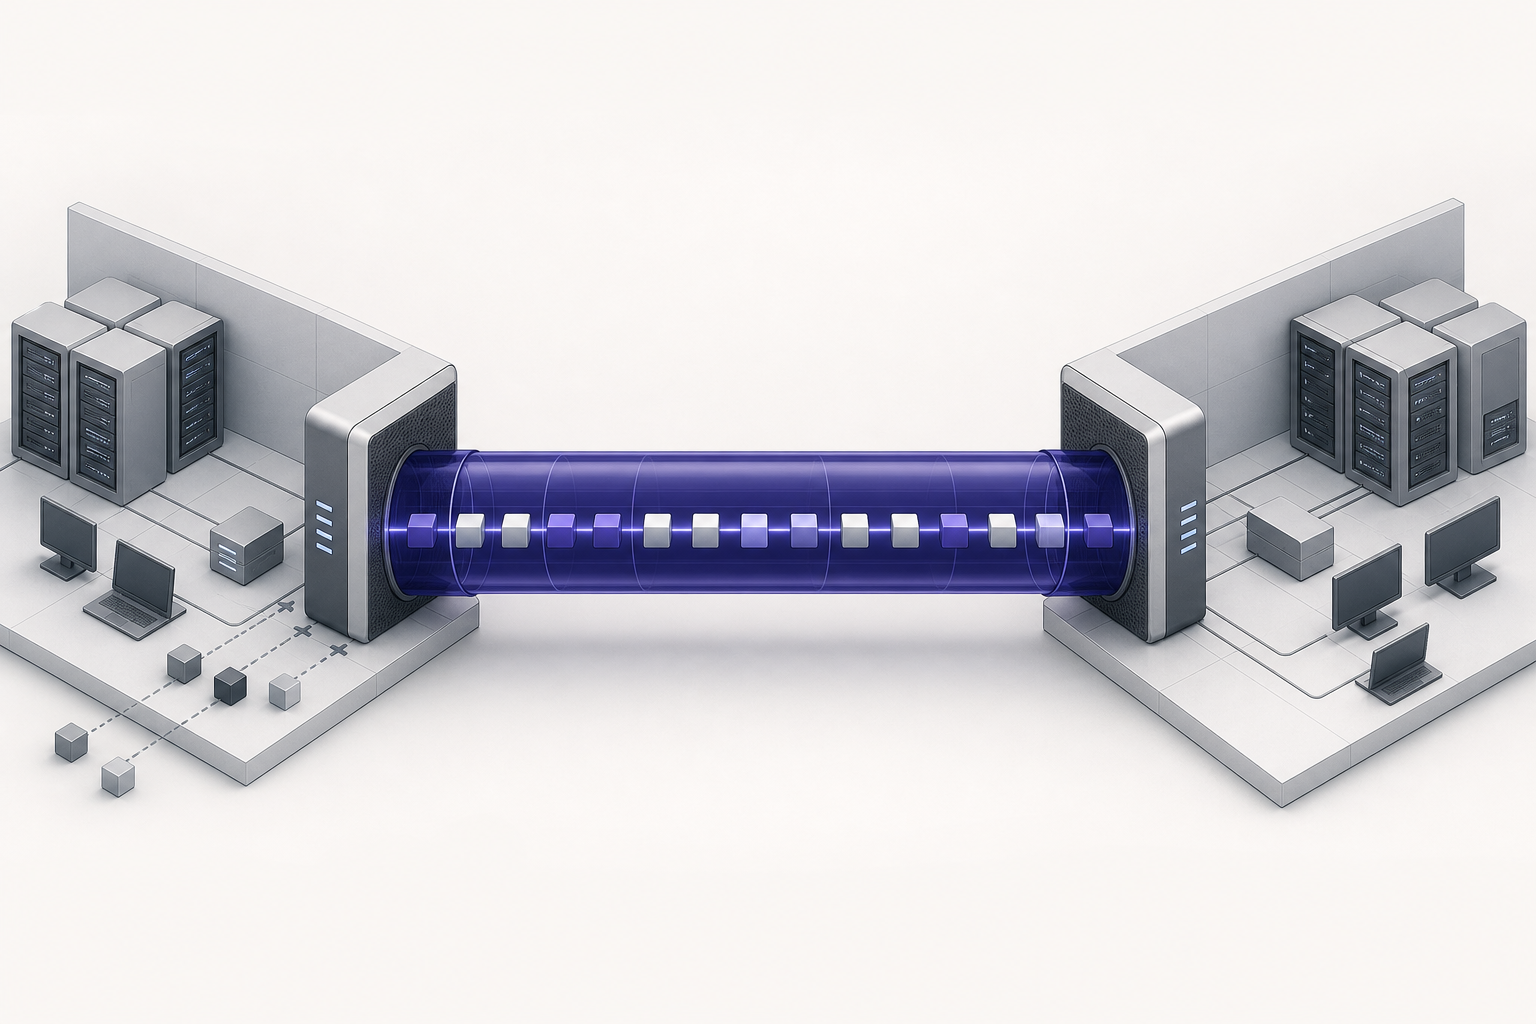
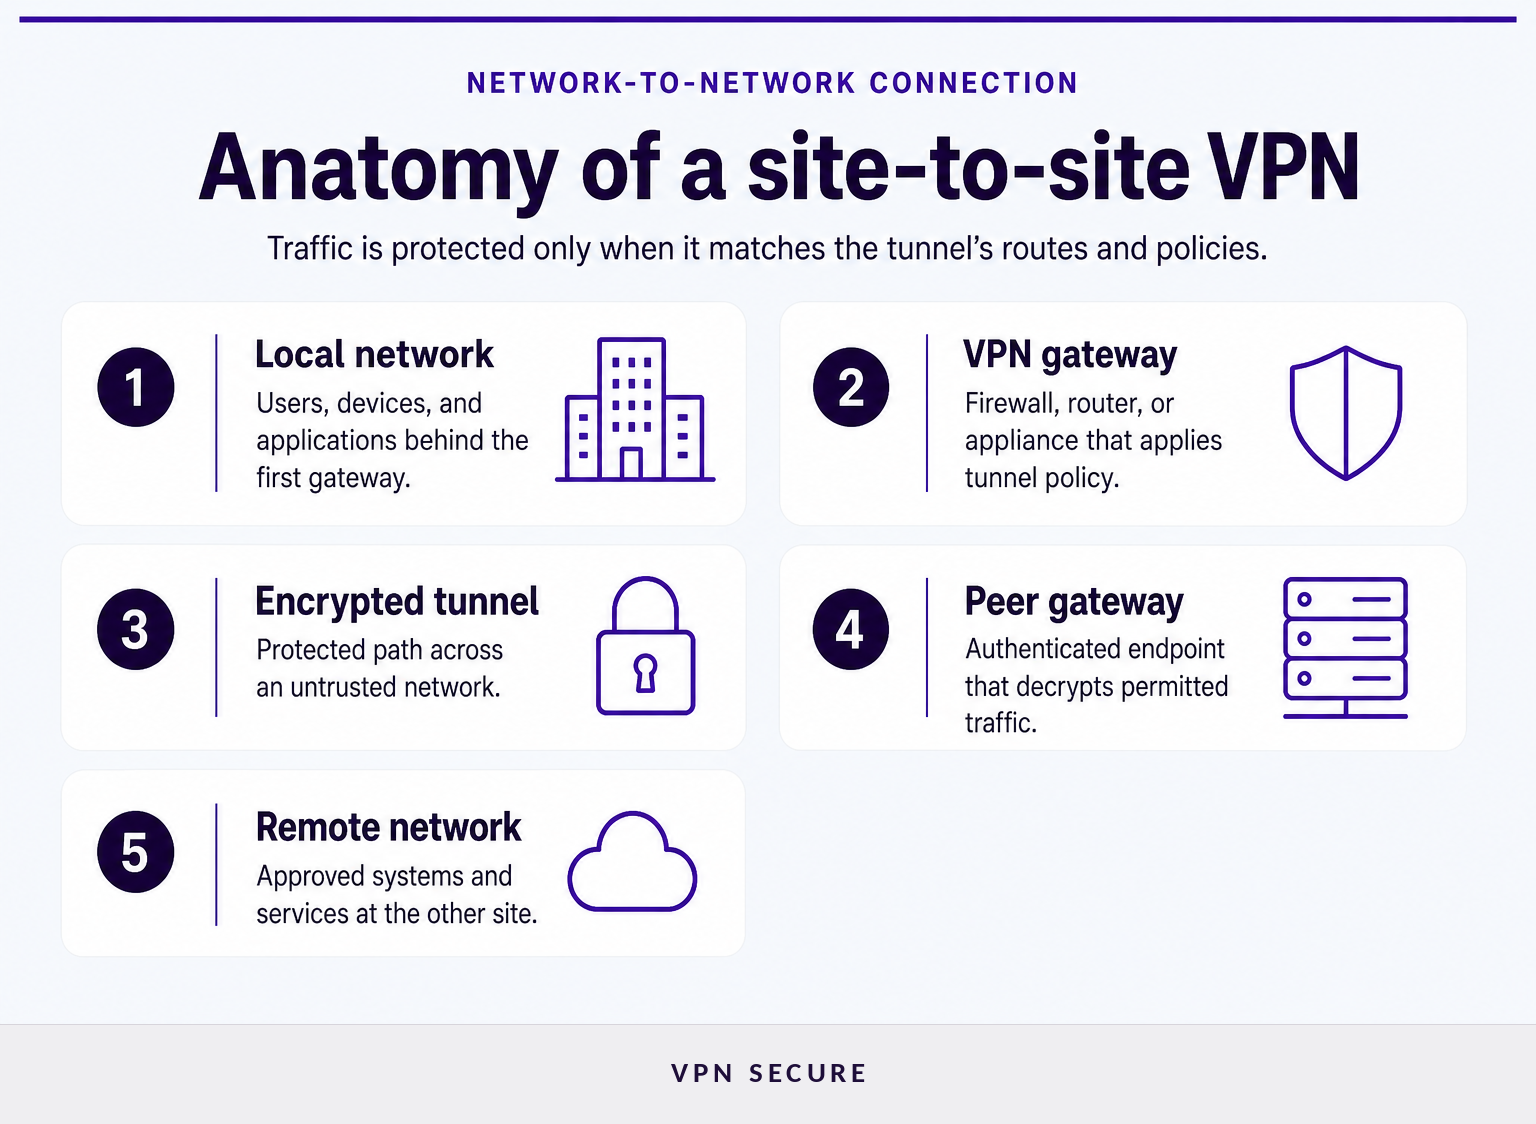
Un VPN site à site fonctionne en authentifiant deux passerelles, en convenant de paramètres de sécurité, puis en encapsulant les paquets autorisés avant qu’ils ne traversent un réseau non fiable. Le tunnel est transparent pour de nombreux utilisateurs internes, mais seulement parce que les passerelles, les routes et les politiques de pare-feu ont été correctement configurées.
Globalement, le processus comporte cinq étapes :
- Sélection du trafic : une route et une politique de sécurité identifient quels réseaux source et destination sont autorisés à utiliser le tunnel.
- Authentification des pairs : chaque passerelle prouve son identité à l’aide d’une clé pré-partagée, d’un certificat ou d’une autre méthode prise en charge.
- Négociation de la sécurité : les passerelles s’accordent sur le chiffrement, la protection de l’intégrité, l’échange de clés et les durées de vie.
- Établissement du tunnel : les équipements créent des associations de sécurité IPsec et commencent à protéger le trafic correspondant.
- Renouvellement des clés et supervision : le tunnel renouvelle périodiquement ses clés et doit être surveillé pour détecter les problèmes de disponibilité, les erreurs et les schémas de trafic inattendus.
IPsec assure la protection des paquets, tandis qu’Internet Key Exchange prend en charge une grande partie du travail de négociation. La RFC 7296 définit IKEv2 comme le composant d’IPsec utilisé pour l’authentification mutuelle ainsi que pour établir et maintenir les associations de sécurité. Cette distinction compte lors du dépannage : un pair injoignable, un échec d’authentification, une incompatibilité de proposition et une route manquante peuvent tous ressembler à « le VPN est en panne », mais ils surviennent à des étapes différentes.
Vous entendrez aussi parler de « phase 1 » et de « phase 2 » lors de la configuration d’un VPN site à site. Ces termes sont souvent employés pour les anciens flux IKEv1, où une étape établit un canal de gestion protégé et une autre crée les associations de sécurité IPsec. Considérez ces libellés comme un raccourci de configuration propre aux constructeurs, et non comme un substitut à la confirmation de la version d’IKE choisie, des algorithmes, des sélecteurs de trafic et du comportement du routage.
Un tunnel qui fonctionne ne suffit pas : les bons réseaux, routes, politiques et chemins de retour doivent tous concorder avant que les applications puissent communiquer.
Quand utiliser un VPN site à site plutôt qu’un accès à distance ?
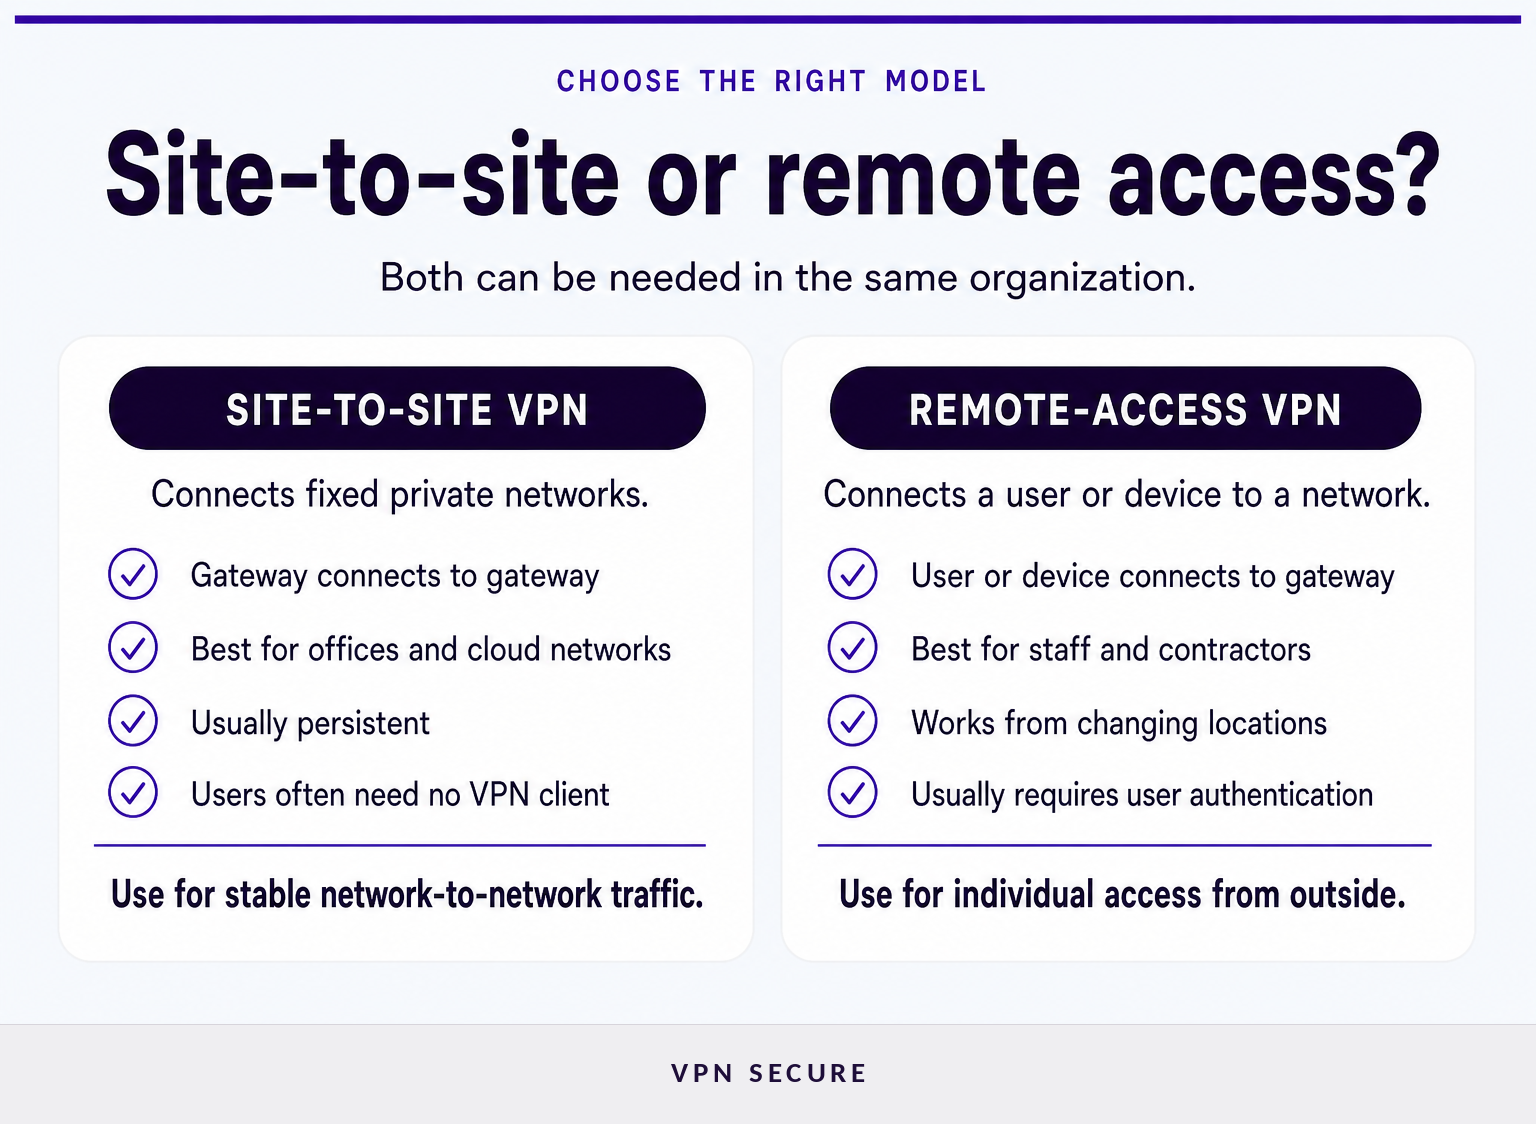
Utilisez un VPN site à site lorsque le besoin est une connectivité permanente entre des réseaux connus. Utilisez un VPN d’accès à distance lorsque des personnes ont besoin d’un accès sécurisé depuis des appareils et des lieux changeants.
Une architecture site à site est généralement mieux adaptée lorsqu’une agence doit accéder à un service de fichiers central, qu’un système d’entrepôt a besoin d’un chemin contrôlé vers un centre de données, ou qu’un réseau sur site doit échanger du trafic avec une charge de travail dans le cloud. La connexion peut rester active sans dépendre du lancement d’une application cliente par chaque employé.
L’accès à distance résout un problème différent. Il donne à un utilisateur ou à un appareil géré un chemin sécurisé vers certaines ressources internes, souvent avec des vérifications d’identité et des règles d’accès propres à l’appareil. Pour une comparaison plus complète du modèle d’accès par utilisateur, consultez les VPN d’accès à distance.
De nombreuses organisations ont besoin des deux. Un VPN site à site peut relier le réseau de l’agence aux services partagés, tandis qu’un VPN d’accès à distance offre au personnel en déplacement, aux télétravailleurs, aux prestataires ou aux administrateurs une route authentifiée vers l’environnement. Aucun des deux modèles ne remplace automatiquement l’autre.
Ne choisissez pas sur le seul mot « VPN » : choisissez le site à site pour des liaisons réseau stables et l’accès à distance pour les personnes qui se connectent depuis des appareils individuels.
Quelle architecture de VPN site à site convient à votre réseau ?
La bonne architecture dépend principalement du nombre de réseaux, de l’emplacement des applications et de la complexité de routage que l’équipe est capable d’exploiter. Une conception propre pour deux sites peut devenir difficile à dépanner lorsque chaque nouveau site nécessite des tunnels directs vers chaque site existant.
Pour deux sites stables, un tunnel direct de passerelle à passerelle est généralement la topologie la plus simple. Chaque passerelle protège le trafic vers les sous-réseaux autorisés de l’autre site. Cela peut être efficace lorsque les espaces d’adressage se chevauchent peu, qu’il y a un responsable clair à chaque extrémité et que les besoins de routage sont modestes.
Pour plusieurs agences reliées à un environnement central, une architecture en étoile (hub-and-spoke) est souvent plus facile à gouverner. Chaque agence se connecte à une passerelle centrale ou à un point de routage. Le compromis est que le hub devient critique sur le plan opérationnel : la capacité, la redondance, la supervision et la gestion des pannes demandent donc de l’attention.
Pour de nombreux sites, plusieurs réseaux cloud ou des connexions de partenaires, la décision devient plus architecturale. Les équipes peuvent avoir besoin d’une couche de transit centrale, d’un routage dynamique, de zones de sécurité séparées ou de chemins partenaires délibérément isolés. L’objectif n’est pas de relier chaque réseau à tous les autres. Il est de n’autoriser que les flux applicatifs dont l’entreprise a réellement besoin.
Un VPN site à site intranet relie des réseaux contrôlés par la même organisation. Un VPN site à site extranet relie une organisation au réseau d’un fournisseur, d’un client ou d’un partenaire. Les connexions extranet méritent une segmentation plus stricte, car le réseau d’une autre organisation n’est pas simplement une extension de votre propre environnement de confiance.
La meilleure topologie est celle qui limite les relations de confiance inutiles tout en restant assez compréhensible pour être exploitée en cas de panne.
Que faut-il décider avant le déploiement ?
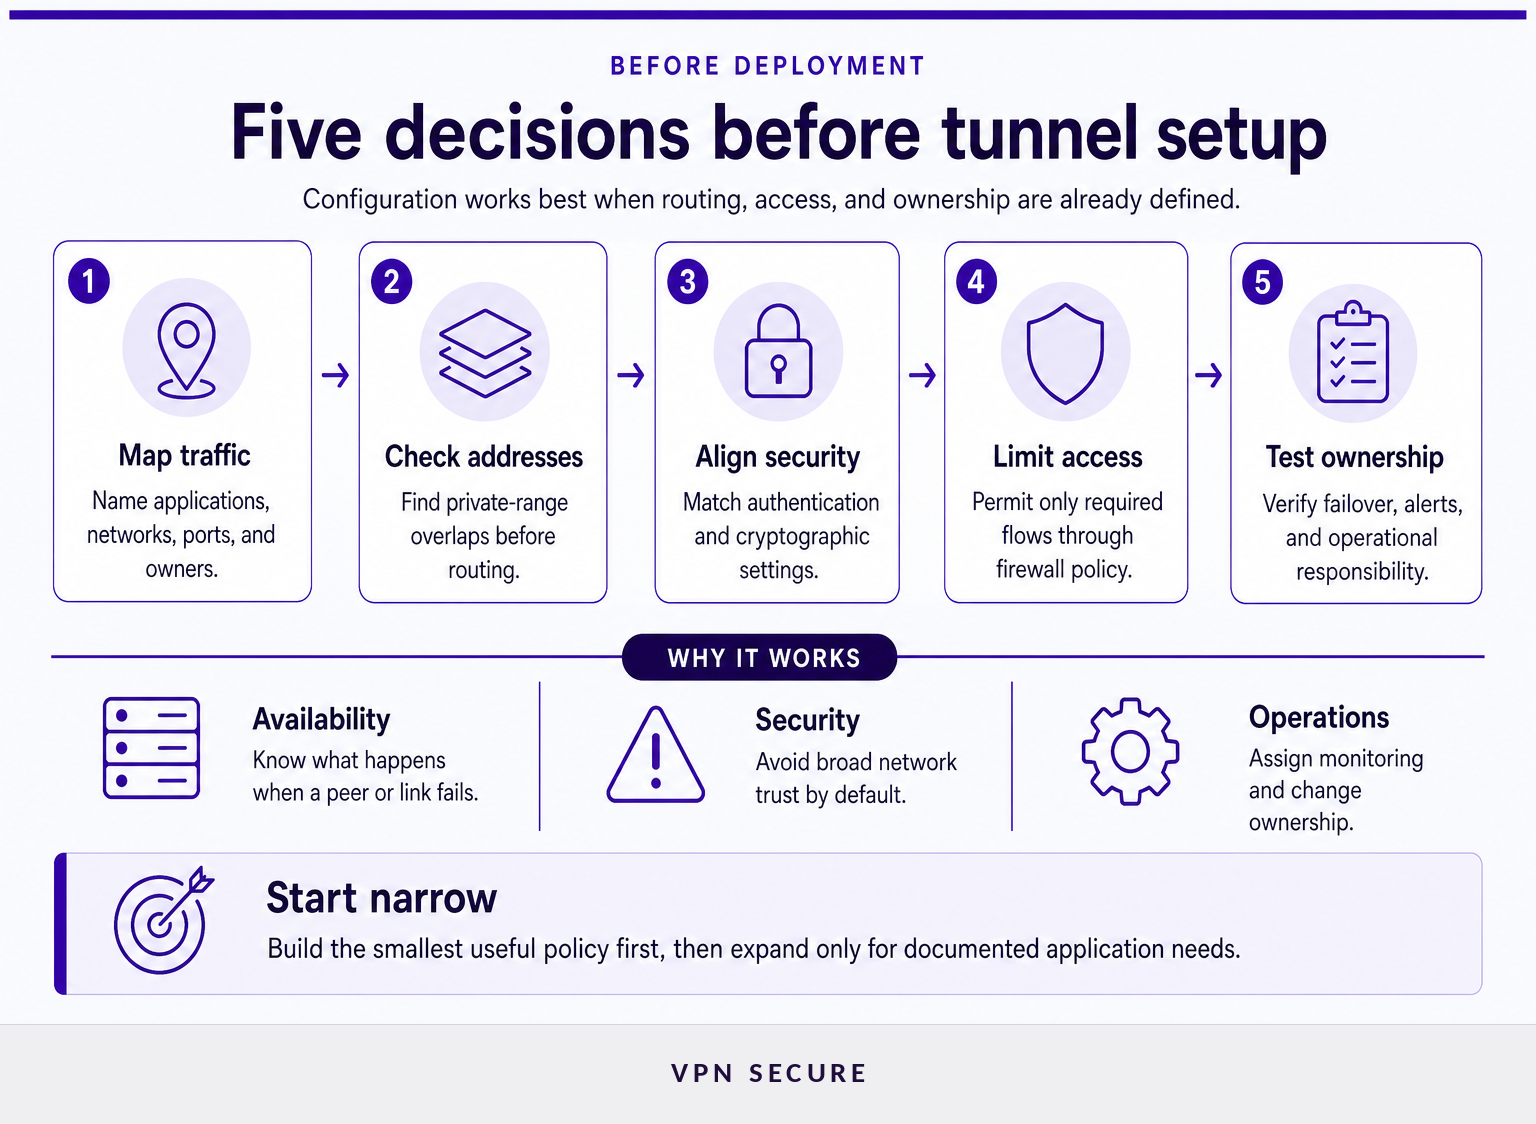
Un projet de VPN site à site doit commencer par des décisions sur le trafic et les responsabilités, et non par un modèle de configuration copié. Les paramètres techniques du tunnel ne sont qu’une partie du déploiement ; un périmètre flou est une cause fréquente de tunnels apparemment sains qui ne parviennent pas à prendre en charge l’application visée.
Commencez par cette liste de contrôle de passation :
- Nommez les flux métier. Identifiez les applications, ports, protocoles, réseaux source, réseaux destination et responsables. « Connecter le bureau au cloud » n’est pas assez précis.
- Vérifiez l’espace d’adressage. Les plages IP privées ne doivent pas se chevaucher si les réseaux ont besoin d’un routage ordinaire entre eux. Un chevauchement peut imposer une traduction ou une refonte, ce qui ajoute de la complexité.
- Choisissez l’identité et l’adressage des pairs. Confirmez si chaque passerelle a une adresse publique stable, comment les changements de pair sont gérés, et si des certificats ou des clés pré-partagées conviennent au modèle de sécurité.
- Convenez de la cryptographie et des paramètres IKE. Les deux extrémités doivent prendre en charge des versions d’IKE, des algorithmes de chiffrement et d’intégrité, des groupes Diffie-Hellman, des durées de vie et des méthodes d’authentification compatibles.
- Définissez le routage et les chemins de retour. Décidez si les routes sont statiques ou dynamiques, comment fonctionne le basculement et comment le trafic de retour atteint l’expéditeur d’origine.
- Rédigez des règles de pare-feu strictes. N’autorisez que les ports, protocoles et systèmes de destination dont l’application a besoin. Un tunnel ne doit pas automatiquement signifier un mouvement latéral sans restriction.
- Planifiez l’observabilité. Désignez qui surveille l’état du tunnel, les échecs d’authentification, les renouvellements de clés, les changements de route, le débit, les pertes de paquets et les journaux.
- Testez le comportement en cas de panne. Testez un redémarrage de pair, une panne de liaison internet, un identifiant expiré, un changement de route et un échec de connexion applicative avant de considérer la conception comme terminée.
Pour le durcissement des passerelles, la Cybersecurity and Infrastructure Security Agency recommande de limiter les services VPN exposés à l’extérieur, d’utiliser une cryptographie robuste, de désactiver les fonctions et algorithmes VPN inutilisés et de restreindre l’administration des équipements aux appareils et réseaux de confiance. Consultez ses recommandations de durcissement des infrastructures de communication en parallèle de la documentation actuelle de votre constructeur de passerelle.
Le plan de déploiement doit indiquer précisément quel trafic est autorisé, qui est responsable de chaque passerelle et comment l’équipe saura que la connexion ne se comporte plus comme prévu.
Combien coûte un VPN site à site ?
Il n’existe pas de prix unique pour un VPN site à site, car le tunnel n’est qu’un composant de la conception. Un petit déploiement à deux sites utilisant des pare-feu existants suffisamment capables peut coûter bien moins qu’une architecture multisite redondante avec routage cloud, connectivité gérée, assistance formelle et supervision permanente.
Budgétez selon cinq catégories :
- Capacité des passerelles : les licences existantes du pare-feu ou du routeur peuvent suffire, ou l’organisation peut avoir besoin d’appliances, de passerelles virtuelles, d’abonnements ou de modèles à plus haut débit.
- Connectivité internet : chaque site a besoin d’une connexion amont fiable. Les liaisons dédiées, les liens de secours, l’adressage public et les engagements de niveau de service peuvent peser davantage sur le budget que le tunnel lui-même.
- Mise en œuvre : la conception, la gestion des changements, la configuration, les tests, la documentation et la coordination avec les partenaires demandent du temps d’ingénierie.
- Exploitation : la supervision, la conservation des journaux, la rotation des certificats ou des clés, les correctifs, la réponse aux incidents et les contrats d’assistance sont des coûts récurrents.
- Réseau cloud : une architecture connectée au cloud peut ajouter des frais horaires de connexion, de rattachement, de transit, d’accélération ou de transfert de données, selon le fournisseur et la région.
Demandez un devis fondé sur le nombre de sites, le débit chiffré maximal, l’objectif de redondance, la conception du routage, les réseaux cloud, les connexions de partenaires et les exigences d’assistance. Ne comparer que le prix annoncé du tunnel peut masquer les coûts qui déterminent si la connexion sera fiable six mois plus tard.
Une estimation de coût utile prend en compte le réseau, les personnes et le modèle d’exploitation, pas seulement le tunnel chiffré.
Quels sont les inconvénients d’un VPN site à site ?
Les VPN site à site peuvent être sûrs et pratiques, mais ils ajoutent des dépendances réseau qu’il faut concevoir et maintenir. Leurs principaux inconvénients sont la complexité de configuration, une visibilité limitée sans bonne supervision, des contraintes de performance et le risque de créer une confiance plus large que ne l’exige l’application.
Un tunnel peut tomber à cause d’une panne internet, d’un changement d’adresse du pair, d’un certificat expiré, d’une clé non concordante, de paramètres incompatibles, d’un changement de route, d’une mise à jour de pare-feu ou d’un défaut logiciel. La redondance réduit certains risques, mais ajoute aussi des routes, des politiques et des modes de défaillance à comprendre.
La performance est un autre point à considérer. Le chiffrement et le déchiffrement consomment les ressources des passerelles, et le chemin par l’internet public peut introduire de la latence, de la gigue ou des pertes de paquets. Un VPN site à site peut protéger le trafic en transit, mais il ne peut pas accélérer une connexion amont lente ni corriger une mauvaise conception applicative.
Les frontières de sécurité comptent aussi. Si de larges plages internes sont accessibles à travers le tunnel, un incident sur un site peut avoir un rayon d’impact plus grand. La segmentation du réseau, des règles de pare-feu au moindre privilège, la sécurité des terminaux, les contrôles d’identité et les protections au niveau applicatif restent nécessaires. Un VPN site à site est un contrôle de sécurité du transport, pas un programme de sécurité complet.
Le plus gros inconvénient n’est généralement pas la charge du chiffrement : c’est de traiter une relation de confiance de réseau à réseau comme si elle n’exigeait aucun suivi permanent.
Comment déployer un VPN site à site en toute sécurité ?
Déployez un VPN site à site selon une séquence maîtrisée : définissez les flux autorisés, construisez le plus petit tunnel utile, validez-le, puis n’étendez que lorsqu’un besoin documenté existe. Évitez d’ouvrir un accès large de tout vers tout simplement parce que les passerelles peuvent établir un tunnel chiffré.
- Documentez le flux souhaité. Consignez les sous-réseaux source et destination, les ports, les protocoles, le responsable de l’application et la justification métier.
- Vérifiez les plages d’adresses et le routage. Résolvez les chevauchements de plages privées et confirmez les routes de retour avant de configurer le chiffrement.
- Durcissez les deux passerelles. Appliquez les correctifs des logiciels pris en charge, restreignez l’accès administratif, supprimez les algorithmes inutilisés et stockez les identifiants ou les clés de façon sécurisée.
- Configurez des propositions concordantes. Alignez la version d’IKE, la méthode d’authentification, le chiffrement, l’intégrité, les paramètres d’échange de clés, les durées de vie et les sélecteurs de trafic.
- Commencez par des politiques strictes. N’autorisez que les flux applicatifs approuvés. Vérifiez que des réseaux sans rapport ne peuvent pas utiliser le tunnel.
- Testez les conditions normales et les pannes. Validez le trafic applicatif, le comportement du DNS le cas échéant, la journalisation, le redémarrage des pairs, le renouvellement des clés et le basculement.
- Surveillez et révisez. Déclenchez des alertes sur les changements d’état du tunnel et révisez les règles lorsque les applications, les bureaux, les réseaux cloud ou les partenaires changent.
Les équipes qui ont besoin d’aide pour la terminaison de tunnels, un routage personnalisé ou une infrastructure VPN sur mesure peuvent contacter VPN Secure pour un déploiement d’entreprise personnalisé. Avant de choisir des protocoles, il peut aussi être utile de consulter les bases de l’architecture VPN et les protocoles VPN pris en charge pour différents besoins de connectivité.
Un déploiement sûr commence modestement, documente chaque flux autorisé et traite les changements de routes ou de frontières de confiance comme des changements de sécurité.
FAQ sur le VPN site à site
Ces réponses abordent les questions qui reviennent le plus souvent lorsque des organisations comparent les VPN site à site à d’autres options de connectivité.
Que signifie VPN site à site ?
Un VPN site à site désigne une connexion chiffrée entre deux réseaux privés ou plus par l’intermédiaire de passerelles VPN. Au lieu que chaque employé exécute un client, les passerelles protègent le trafic correspondant aux routes et aux politiques de sécurité convenues. Il est couramment utilisé pour relier des bureaux, des centres de données, des réseaux cloud ou certains systèmes de partenaires.
Le FBI peut-il voir à travers les VPN ?
Un VPN site à site ne rend pas une organisation invisible ni exempte d’enquête légale. Il protège certains flux pendant leur transit entre les passerelles VPN, mais les terminaux, les appareils des utilisateurs, les services en ligne, les documents de l’entreprise et l’activité des comptes peuvent créer des informations en dehors du tunnel. Les pouvoirs légaux et la disponibilité des enregistrements dépendent de la juridiction et des circonstances.
Combien coûte un VPN site à site ?
Le coût d’un VPN site à site varie selon le matériel ou les licences des passerelles, les connexions internet, le temps d’ingénierie, les frais de réseau cloud, la redondance, la supervision et l’assistance. Un petit tunnel entre des pare-feu existants suffisamment capables peut avoir un coût additionnel modeste, tandis qu’une architecture multisite résiliente peut exiger un investissement important en infrastructure et en exploitation.
Quels sont les inconvénients d’un VPN site à site ?
Les VPN site à site exigent un routage soigné, des paramètres de sécurité compatibles, des correctifs réguliers et de la supervision. Ils peuvent ajouter de la latence, dépendent de la disponibilité d’internet et peuvent créer une confiance réseau excessive si les règles de pare-feu sont trop larges. Ils ne remplacent pas non plus la protection des terminaux, les contrôles d’identité, la segmentation du réseau ou une configuration applicative sécurisée.
La bonne question n’est pas de savoir si un VPN site à site est bon ou mauvais, mais si ses exigences d’exploitation correspondent aux réseaux et aux applications que vous devez relier.
Que faire ensuite ?
Listez les réseaux et les applications qui doivent communiquer, puis décidez si le besoin est une connectivité de réseau à réseau, un accès d’utilisateur à réseau, ou les deux. Cette décision réduira le choix d’architecture avant que quiconque ne commence à échanger des paramètres de tunnel.
Pour une conception d’entreprise sur mesure, préparez les plages d’adresses, le trafic attendu, les flux applicatifs requis, les passerelles existantes, les environnements cloud, les besoins de redondance et les attentes en matière d’assistance avant d’engager la discussion.