

En resumen
Una VPN de sitio a sitio conecta de forma segura dos o más redes privadas mediante túneles cifrados entre pasarelas, de modo que los dispositivos de cada ubicación pueden acceder a los recursos autorizados sin que cada usuario inicie una sesión de VPN. Es adecuada para conexiones permanentes entre oficinas, centros de datos, la nube y redes de socios, pero exige decisiones deliberadas sobre enrutamiento, cortafuegos, supervisión y control de acceso.
Puntos clave
- Una VPN de sitio a sitio conecta redes a través de pasarelas, mientras que una VPN de acceso remoto conecta usuarios o dispositivos individuales.
- IPsec se utiliza habitualmente en las VPN de sitio a sitio, e IKE negocia la autenticación, los ajustes de cifrado y las asociaciones de seguridad que usa IPsec.
- Un túnel directo puede funcionar bien para dos ubicaciones estables, pero con muchas sedes suele hacer falta un diseño de tipo hub-and-spoke o de enrutamiento en la nube para evitar una malla inmanejable.
- El coste total incluye la capacidad de las pasarelas, los enlaces de internet, el tiempo de implantación, la supervisión, el soporte y cualquier cargo por conexión en la nube o transferencia de datos.
- Una VPN de sitio a sitio protege el tráfico entre redes autorizadas, pero no sustituye la seguridad de los terminales, los controles de identidad, la segmentación ni el diseño seguro de las aplicaciones.
Índice
- ¿Qué significa VPN de sitio a sitio?
- ¿Cómo funciona una VPN de sitio a sitio?
- ¿Cuándo usar sitio a sitio en lugar de acceso remoto?
- ¿Qué arquitectura de VPN de sitio a sitio se adapta a tu red?
- ¿Qué hay que decidir antes del despliegue?
- ¿Cuánto cuesta una VPN de sitio a sitio?
- ¿Cuáles son los inconvenientes de usar una VPN de sitio a sitio?
- ¿Cómo desplegar una VPN de sitio a sitio de forma segura?
- Preguntas frecuentes sobre las VPN de sitio a sitio
- ¿Qué deberías hacer a continuación?
¿Qué significa VPN de sitio a sitio?
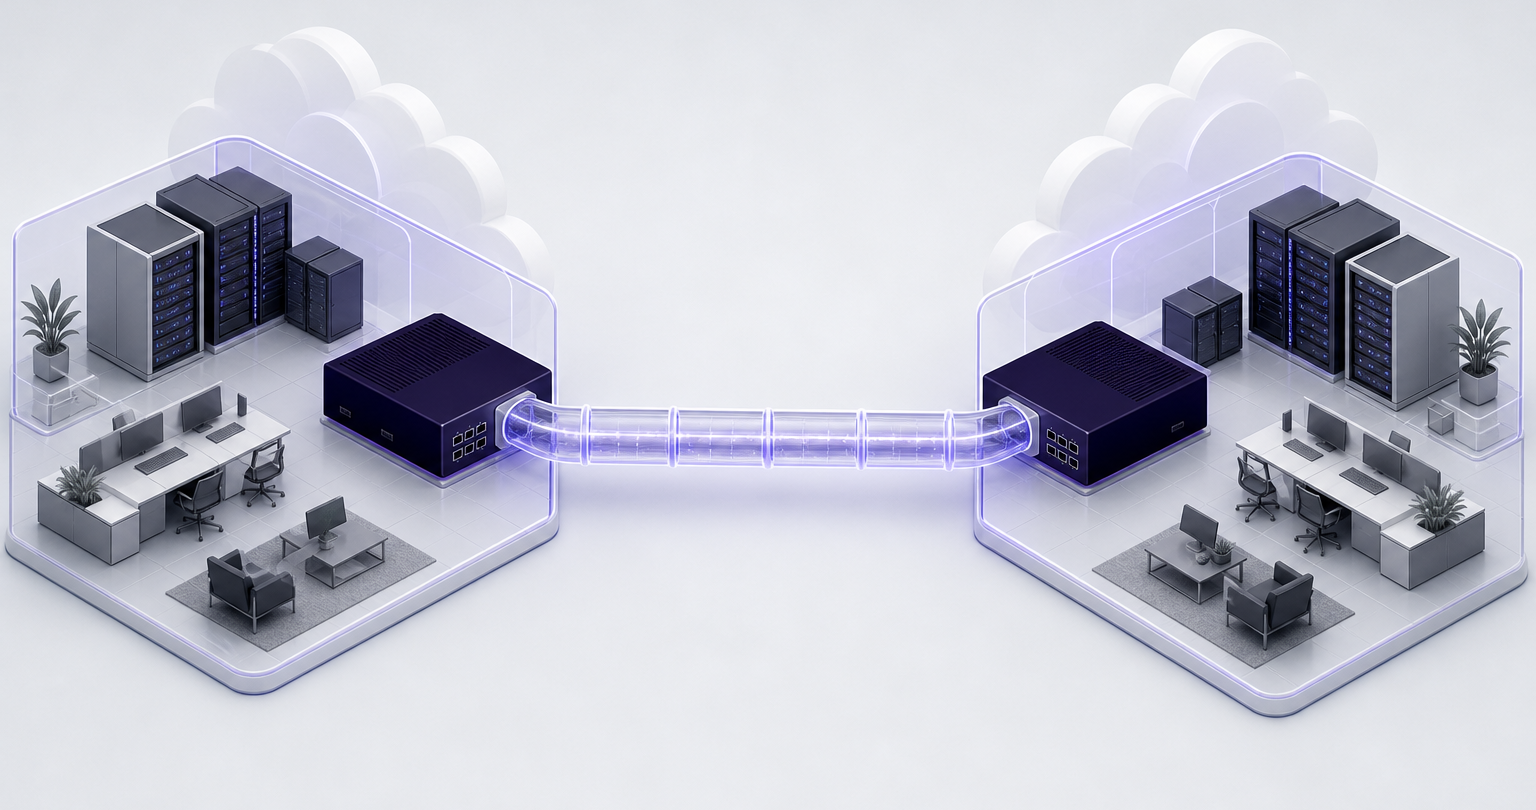
Una VPN de sitio a sitio es una conexión cifrada entre redes, no entre una red y el portátil de una persona. Una pasarela, normalmente un cortafuegos, un router o un equipo VPN, cifra el tráfico autorizado que sale de una red y lo descifra cuando llega a la otra pasarela.
La palabra sitio puede referirse a la LAN de una oficina, una sucursal, un centro de datos, una red virtual en la nube, un almacén o la red de un socio. Lo importante es que los extremos del túnel son pasarelas de red. Los dispositivos individuales situados detrás de esas pasarelas normalmente no necesitan software cliente de VPN independiente para el tráfico que coincide con las políticas de enrutamiento y seguridad del túnel.
Esto suele implementarse con IPsec en modo túnel. La arquitectura de seguridad de la RFC 4301 de la Internet Engineering Task Force describe las pasarelas de seguridad IPsec como sistemas intermedios, como routers o cortafuegos con IPsec, que protegen el tráfico IP según una política definida. La guía de VPN IPsec de 2020 del National Institute of Standards and Technology describe de forma similar IPsec como un control de capa de red para proteger las comunicaciones a través de redes IP.
Un ejemplo sencillo es una red de la sede central que usa el rango privado 10.10.0.0/16 y una red de sucursal que usa 10.20.0.0/16. Las pasarelas pueden configurarse para enviar el tráfico entre esos rangos autorizados por el túnel cifrado, mientras que el tráfico de internet ordinario sigue la conexión a internet normal de cada ubicación.
Una VPN de sitio a sitio es una conexión de red a red: su valor reside en el enrutamiento controlado entre sedes, no en pedir a cada empleado que se conecte por separado.
¿Cómo funciona una VPN de sitio a sitio?
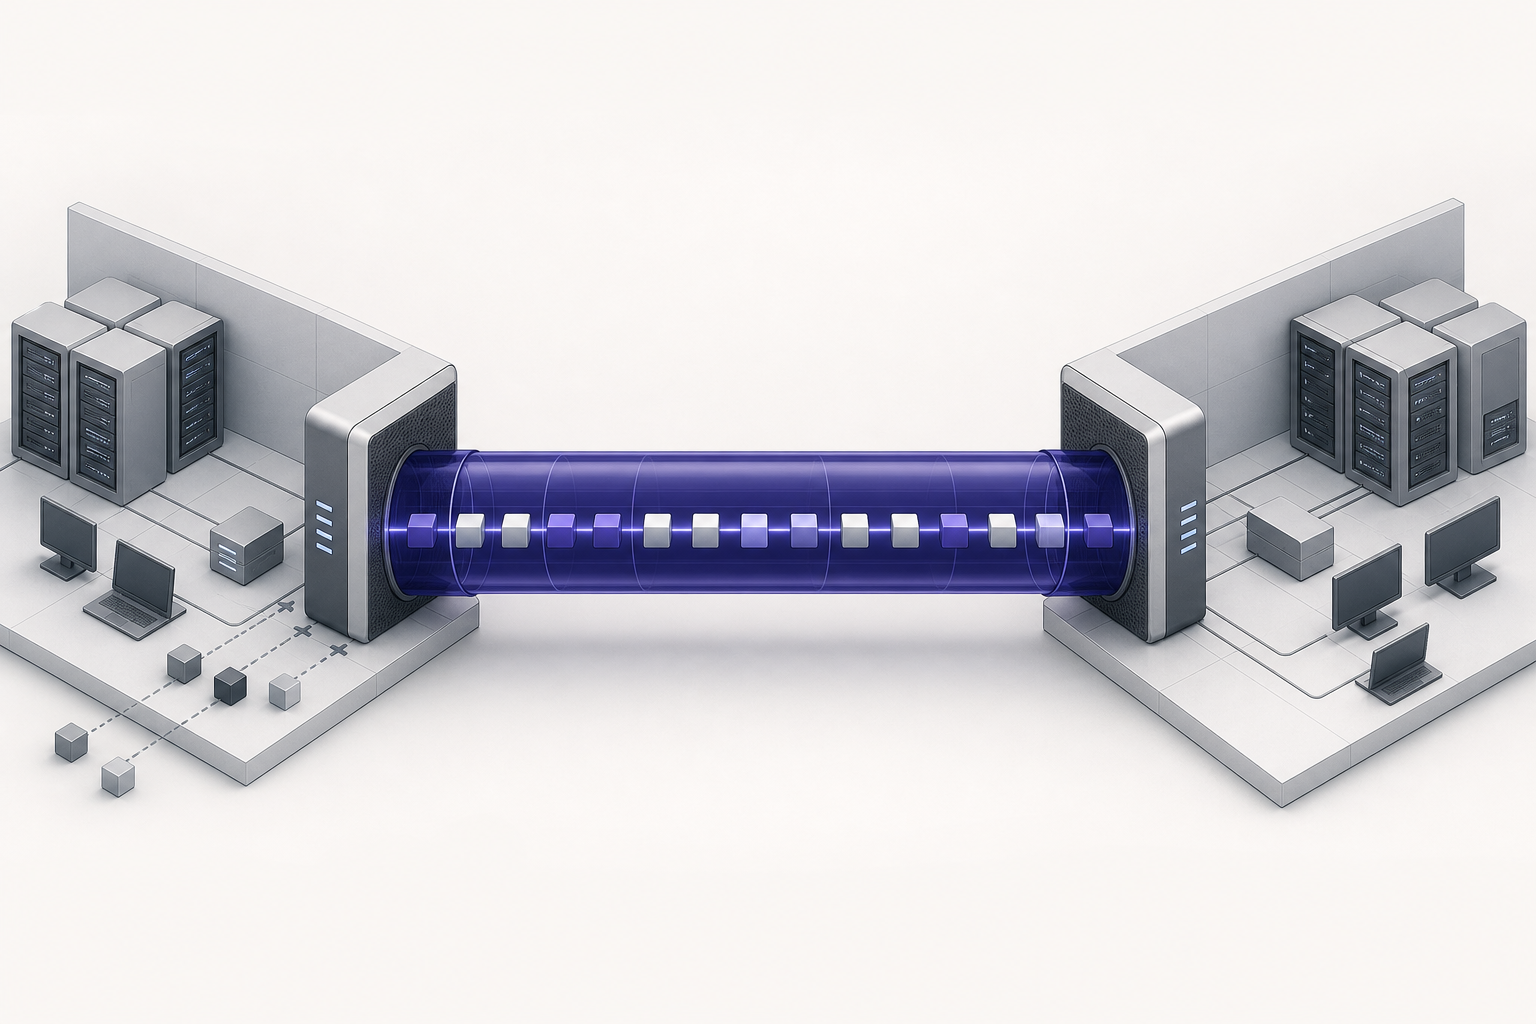
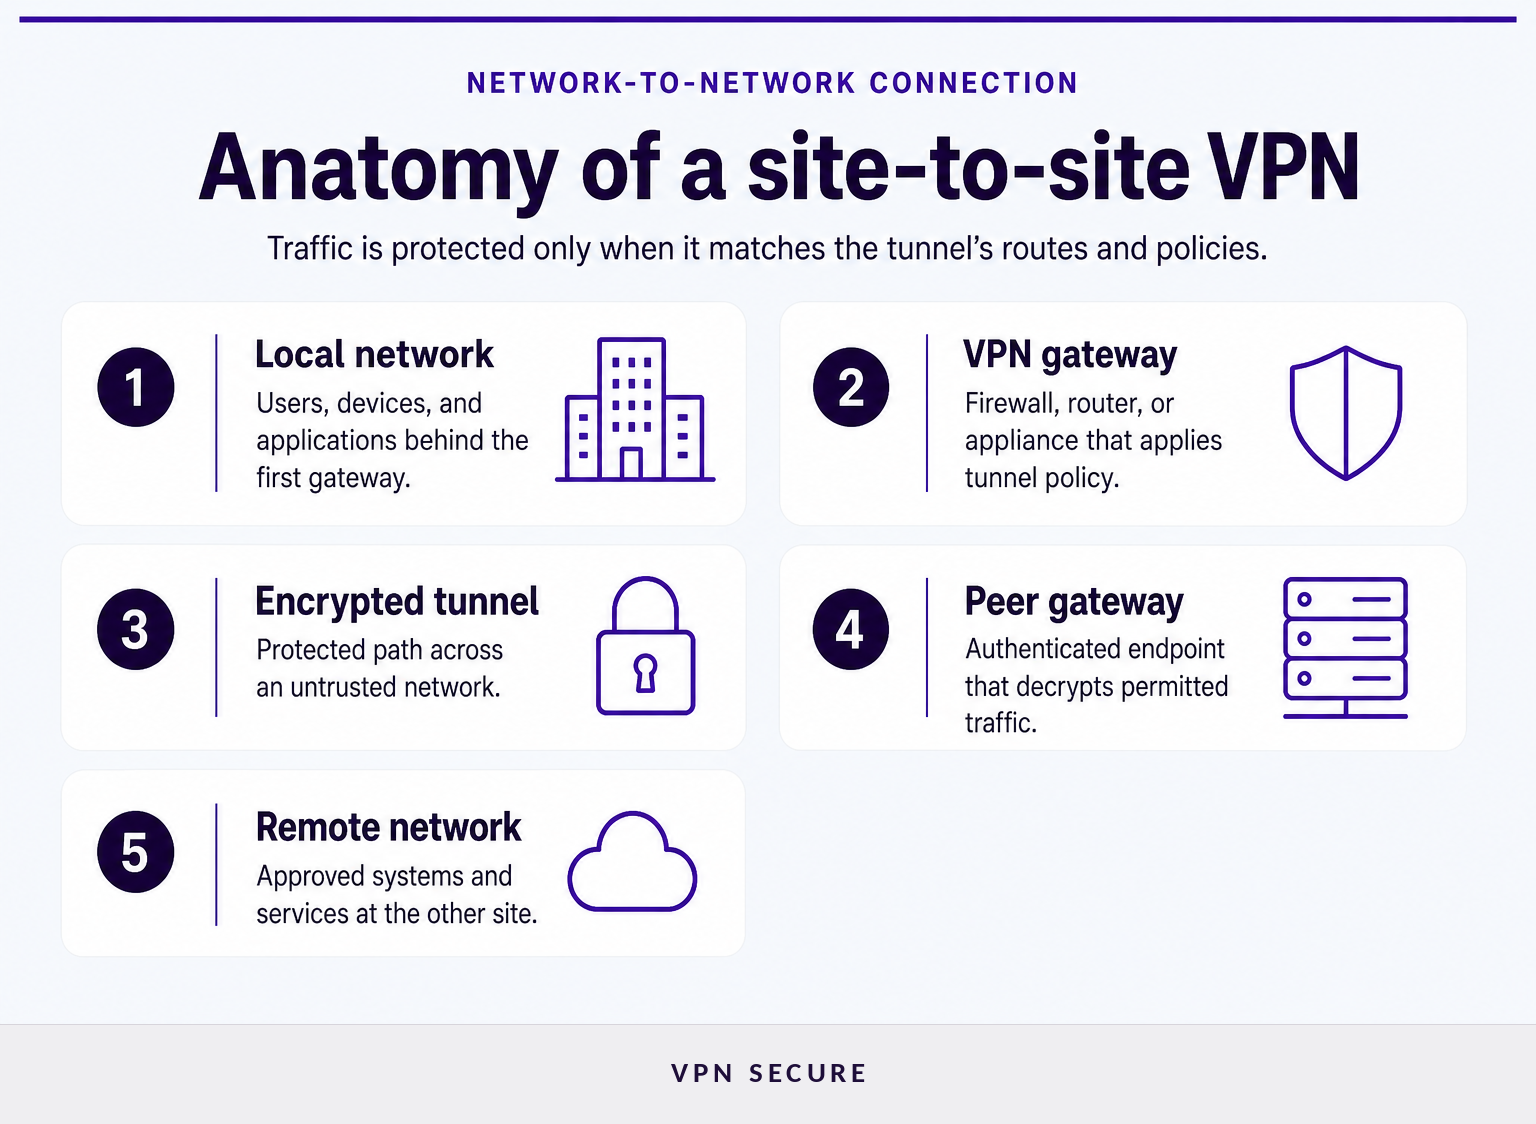
Una VPN de sitio a sitio funciona autenticando dos pasarelas, acordando los ajustes de seguridad y encapsulando los paquetes permitidos antes de que crucen una red no fiable. El túnel es transparente para muchos usuarios internos, pero solo porque las pasarelas, las rutas y las políticas del cortafuegos se han configurado correctamente.
A grandes rasgos, el proceso tiene cinco partes:
- Selección del tráfico: una política de rutas y de seguridad identifica qué redes de origen y de destino pueden usar el túnel.
- Autenticación de los pares: cada pasarela demuestra su identidad mediante una clave precompartida, un certificado u otro método compatible.
- Negociación de la seguridad: las pasarelas acuerdan los ajustes de cifrado, protección de la integridad, intercambio de claves y duración.
- Establecimiento del túnel: los dispositivos crean las asociaciones de seguridad IPsec y empiezan a proteger el tráfico coincidente.
- Renovación de claves y supervisión: el túnel renueva periódicamente el material de claves y debe supervisarse para detectar problemas de disponibilidad, errores y patrones de tráfico inesperados.
IPsec se encarga de la protección de los paquetes, mientras que Internet Key Exchange gestiona gran parte del trabajo de negociación. La RFC 7296 define IKEv2 como el componente de IPsec utilizado para la autenticación mutua y para establecer y mantener las asociaciones de seguridad. Esta distinción importa a la hora de resolver problemas: un par inalcanzable, un fallo de autenticación, una discrepancia en las propuestas y una ruta ausente pueden parecer todos «la VPN está caída», pero ocurren en fases distintas.
Durante la configuración de una VPN de sitio a sitio también puedes oír hablar de «Fase 1» y «Fase 2». Estos términos se usan a menudo para los flujos de trabajo antiguos de IKEv1, en los que una etapa establece un canal de gestión protegido y otra crea las asociaciones de seguridad IPsec. Considera las etiquetas una abreviatura de configuración de cada fabricante, no un sustituto de confirmar la versión de IKE elegida, los algoritmos, los selectores de tráfico y el comportamiento del enrutamiento.
Un túnel que funciona no basta: las redes, rutas, políticas y caminos de retorno correctos deben coincidir todos antes de que las aplicaciones puedan comunicarse.
¿Cuándo usar sitio a sitio en lugar de acceso remoto?
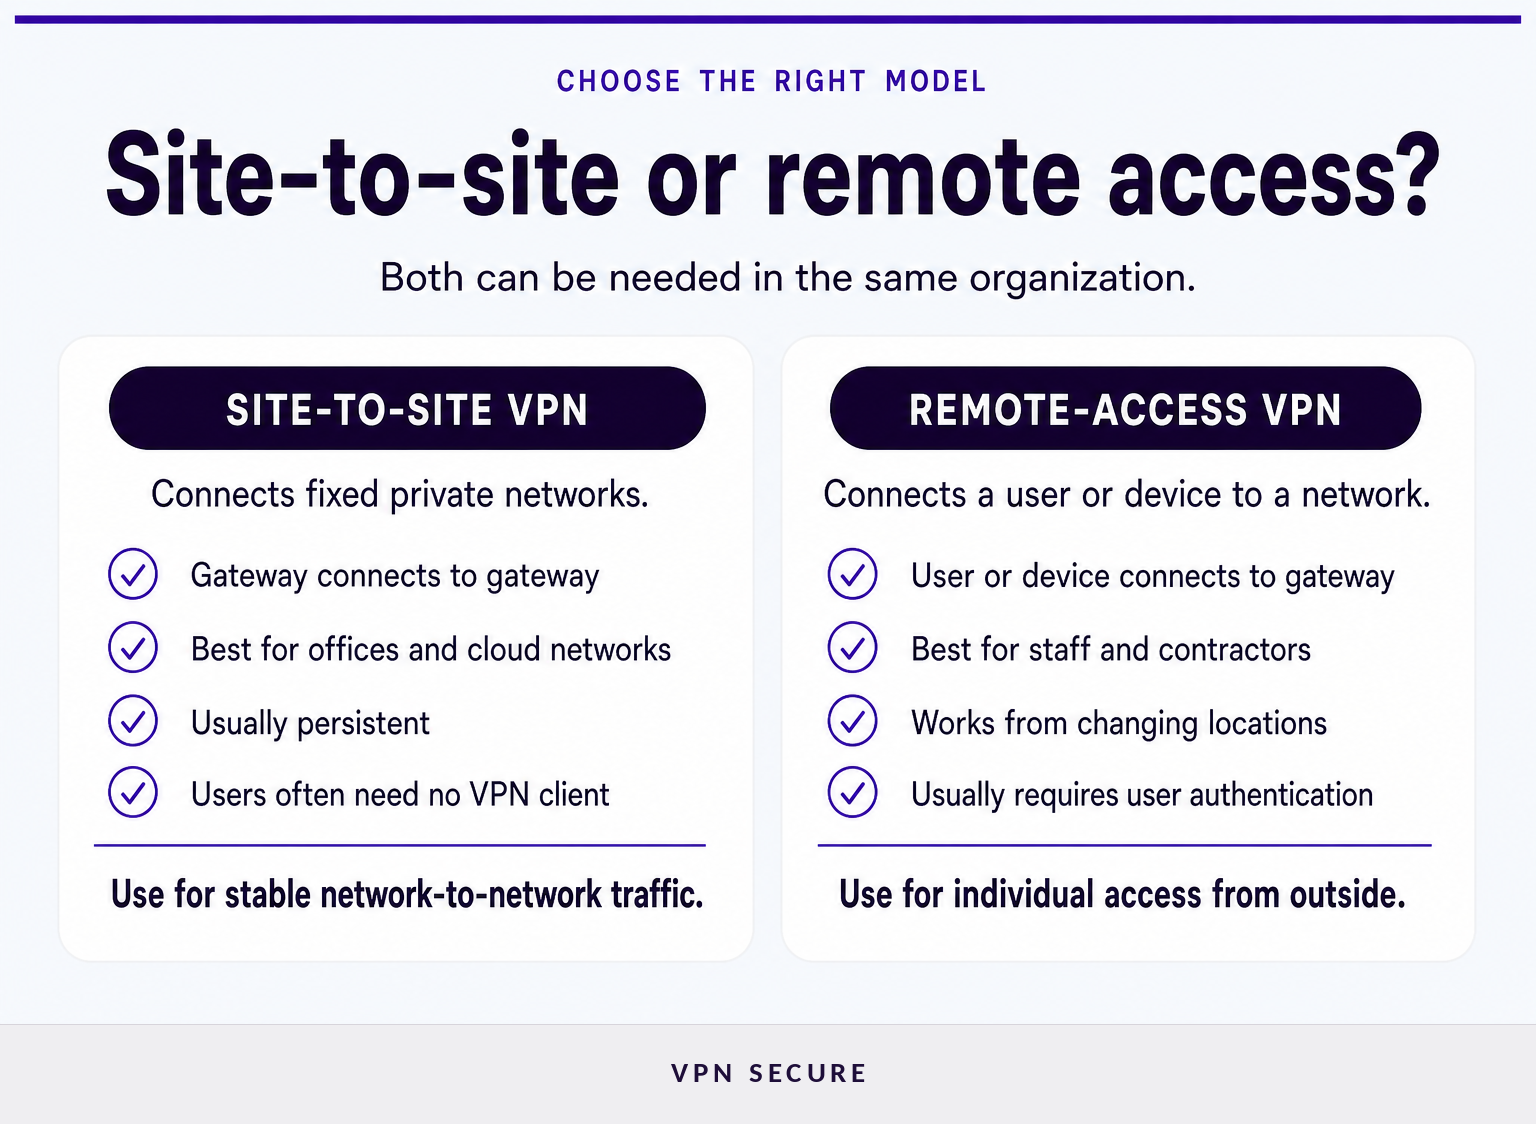
Usa una VPN de sitio a sitio cuando el requisito sea una conectividad persistente entre redes conocidas. Usa una VPN de acceso remoto cuando personas concretas necesiten acceso seguro desde dispositivos y ubicaciones cambiantes.
Un diseño de sitio a sitio suele ser la mejor opción cuando una oficina sucursal debe acceder a un servicio central de archivos, cuando un sistema de almacén necesita una ruta controlada hacia un centro de datos o cuando una red local debe intercambiar tráfico con una carga de trabajo en la nube. La conexión puede permanecer activa sin depender de que cada empleado inicie una aplicación cliente.
El acceso remoto resuelve un problema distinto. Da a un usuario o dispositivo gestionado concreto un camino seguro hacia determinados recursos internos, a menudo con comprobaciones de identidad y reglas de acceso específicas del dispositivo. Para una comparación más completa del modelo de acceso de usuarios, consulta las VPN de acceso remoto.
Muchas organizaciones necesitan ambas. Una VPN de sitio a sitio puede conectar la red de la sucursal con los servicios compartidos, mientras que una VPN de acceso remoto da al personal en viaje, a quienes teletrabajan, a los colaboradores externos o a los administradores una vía autenticada hacia el entorno. Ninguno de los dos modelos sustituye automáticamente al otro.
No elijas basándote solo en la palabra «VPN»: elige sitio a sitio para enlaces de red estables y acceso remoto para personas que se conectan desde dispositivos individuales.
¿Qué arquitectura de VPN de sitio a sitio se adapta a tu red?
La arquitectura adecuada depende sobre todo del número de redes, de dónde residen las aplicaciones y de cuánta complejidad de enrutamiento pueda operar el equipo. Un diseño que resulta limpio para dos ubicaciones puede volverse difícil de diagnosticar cuando cada nueva ubicación necesita túneles directos con todas las existentes.
Para dos sedes estables, un túnel directo entre pasarelas suele ser la topología más sencilla. Cada pasarela protege el tráfico hacia las subredes autorizadas de la otra sede. Puede ser eficaz cuando hay poco solapamiento en el espacio de direcciones, un responsable claro en cada extremo y requisitos de enrutamiento modestos.
Para varias sucursales conectadas a un entorno central, un diseño hub-and-spoke suele ser más fácil de gobernar. Cada sucursal se conecta a una pasarela central o a un punto de enrutamiento. La contrapartida es que el hub pasa a ser operativamente crítico, por lo que hay que prestar atención a la capacidad, la redundancia, la supervisión y la gestión de fallos.
Para muchas sedes, varias redes en la nube o conexiones con socios, la decisión se vuelve más arquitectónica. Los equipos pueden necesitar una capa de tránsito central, enrutamiento dinámico, zonas de seguridad separadas o rutas de socios deliberadamente aisladas. El objetivo no es conectar todas las redes con todas las demás. El objetivo es permitir únicamente los flujos de aplicaciones que el negocio realmente necesita.
Una VPN de sitio a sitio de intranet conecta redes controladas por la misma organización. Una VPN de sitio a sitio de extranet conecta una organización con la red de un proveedor, cliente o socio. Las conexiones de extranet merecen una segmentación más estricta, porque la red de otra organización no es simplemente una extensión de tu propio entorno de confianza.
La mejor topología es la que limita las relaciones de confianza innecesarias y sigue siendo lo bastante comprensible como para operarla durante una caída.
¿Qué hay que decidir antes del despliegue?
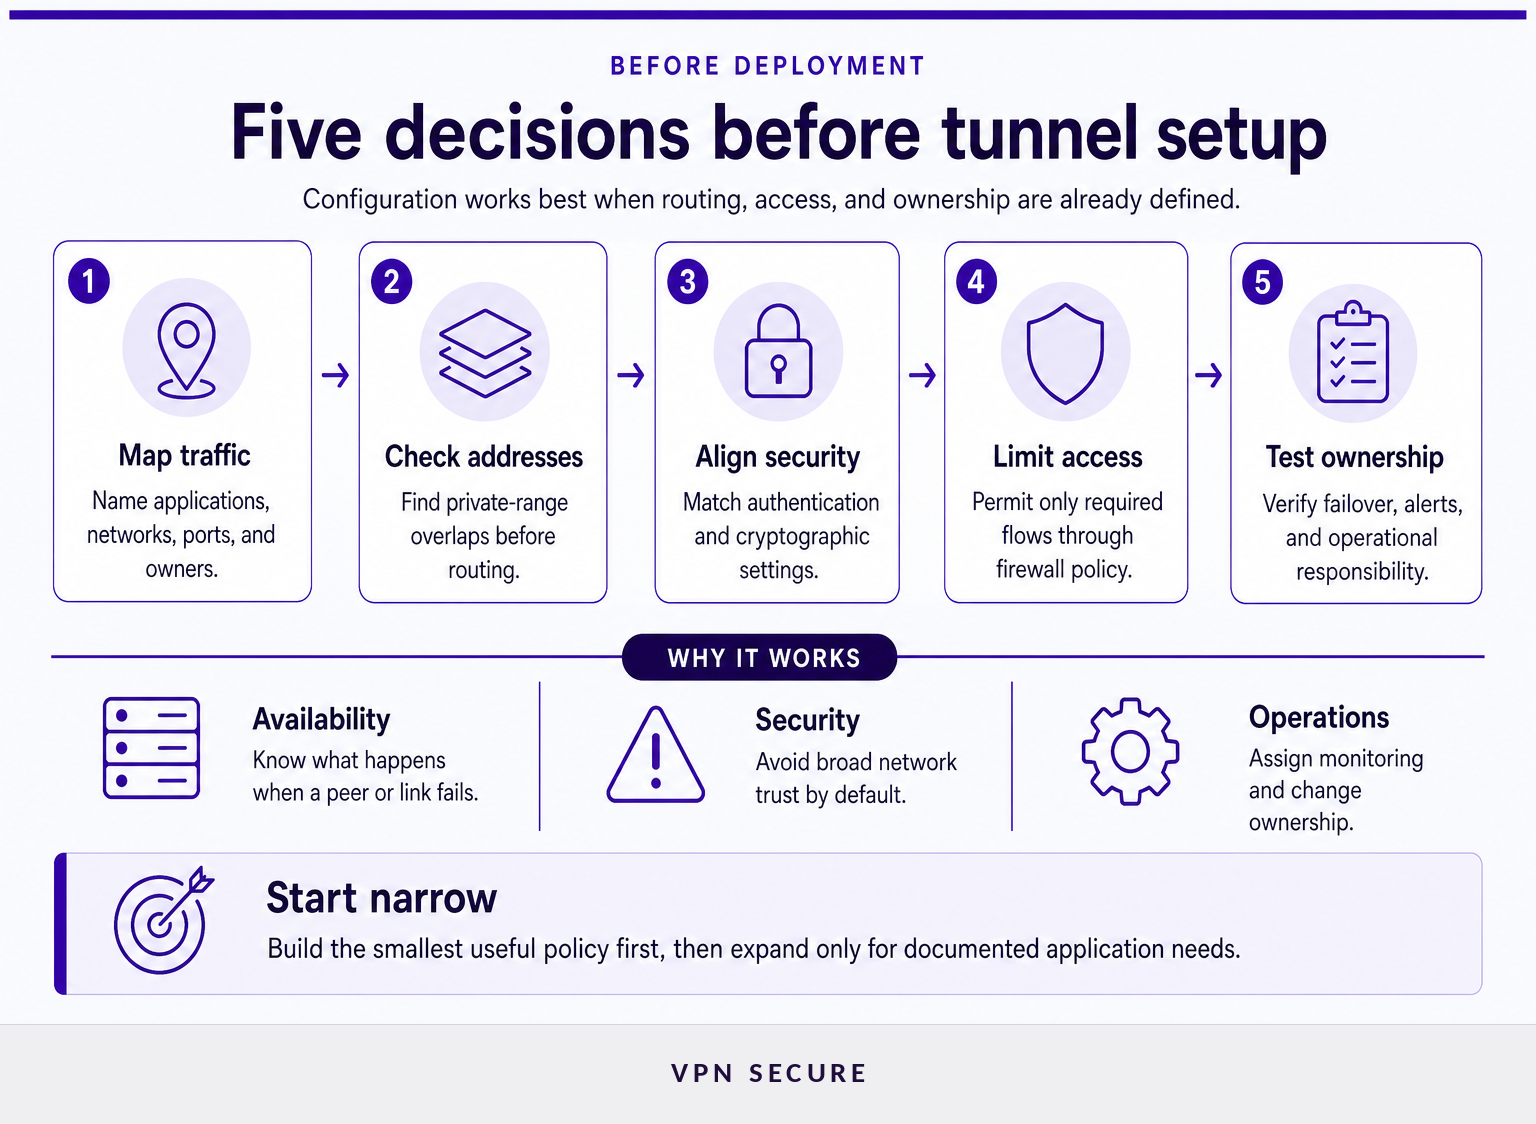
Un proyecto de VPN de sitio a sitio debe empezar por decisiones sobre el tráfico y las responsabilidades, no por una plantilla de configuración copiada. Los ajustes técnicos del túnel son solo una parte del despliegue; un alcance poco claro es una causa habitual de que túneles aparentemente sanos no den soporte a la aplicación prevista.
Empieza con esta lista de verificación de traspaso:
- Nombra los flujos de negocio. Identifica las aplicaciones, los puertos, los protocolos, las redes de origen, las redes de destino y los responsables. «Conectar la oficina con la nube» no es lo bastante específico.
- Revisa el espacio de direcciones. Los rangos de IP privadas no deben solaparse si las redes necesitan un enrutamiento ordinario entre ellas. El solapamiento puede requerir traducción o un rediseño, y ambos añaden complejidad.
- Elige la identidad y el direccionamiento de los pares. Confirma si cada pasarela tiene una dirección pública estable, cómo se gestionan los cambios de par y si los certificados o las claves precompartidas encajan con el modelo de seguridad.
- Acuerda la criptografía y los ajustes de IKE. Ambos extremos deben admitir versiones de IKE, algoritmos de cifrado e integridad, grupos Diffie-Hellman, duraciones y métodos de autenticación compatibles.
- Define el enrutamiento y los caminos de retorno. Decide si las rutas son estáticas o dinámicas, cómo funciona la conmutación por error y cómo llega el tráfico de retorno al emisor original.
- Redacta reglas de cortafuegos estrictas. Permite únicamente los puertos, protocolos y sistemas de destino que la aplicación requiera. Un túnel no debería significar automáticamente movimiento lateral sin restricciones.
- Planifica la observabilidad. Asigna quién vigila el estado del túnel, los fallos de autenticación, los eventos de renovación de claves, los cambios de ruta, el rendimiento, la pérdida de paquetes y los registros.
- Prueba el comportamiento ante fallos. Prueba el reinicio de un par, el fallo de un enlace de internet, una credencial caducada, un cambio de ruta y una conexión de aplicación fallida antes de considerar completo el diseño.
Para el refuerzo de las pasarelas, la Cybersecurity and Infrastructure Security Agency aconseja limitar los servicios VPN expuestos externamente, usar criptografía robusta, desactivar las funciones y algoritmos de VPN que no se usen y restringir la gestión de los dispositivos a dispositivos y redes de confianza. Consulta su guía de refuerzo de la infraestructura de comunicaciones junto con la documentación actual del fabricante de tu pasarela.
El plan de despliegue debe indicar exactamente qué tráfico está permitido, quién es responsable de cada pasarela y cómo sabrá el equipo cuándo la conexión deja de comportarse como se pretende.
¿Cuánto cuesta una VPN de sitio a sitio?
No existe un precio único para una VPN de sitio a sitio, porque el túnel es solo un componente del diseño. Un despliegue pequeño de dos sedes que use cortafuegos existentes con capacidad suficiente puede costar mucho menos que un diseño redundante de varias sedes con enrutamiento en la nube, conectividad gestionada, soporte formal y supervisión las 24 horas.
Presupuesta en cinco categorías:
- Capacidad de las pasarelas: la licencia del cortafuegos o router existente puede bastar, o la organización puede necesitar equipos, pasarelas virtuales, suscripciones o modelos de mayor rendimiento.
- Conectividad a internet: cada sede necesita una conectividad ascendente fiable. Las conexiones dedicadas, los enlaces de respaldo, el direccionamiento público y los compromisos de nivel de servicio pueden alterar el presupuesto más que el propio túnel.
- Implantación: el diseño, el control de cambios, la configuración, las pruebas, la documentación y la coordinación con los socios requieren tiempo de ingeniería.
- Operaciones: la supervisión, la conservación de registros, la rotación de certificados o claves, la aplicación de parches, la respuesta a incidentes y los contratos de soporte son costes continuos.
- Redes en la nube: un diseño conectado a la nube puede añadir cargos por hora de conexión, por asociación, por tránsito, por aceleración o por transferencia de datos, según el proveedor y la región.
Pide un presupuesto basado en el número de sedes, el rendimiento cifrado máximo, el objetivo de redundancia, el diseño de enrutamiento, las redes en la nube, las conexiones con socios y los requisitos de soporte. Comparar solo el precio anunciado del túnel puede ocultar los costes que determinan si la conexión es fiable seis meses después.
Una estimación de costes útil cuenta la red, las personas y el modelo operativo, no solo el túnel cifrado.
¿Cuáles son los inconvenientes de usar una VPN de sitio a sitio?
Las VPN de sitio a sitio pueden ser seguras y prácticas, pero añaden dependencias de red que hay que diseñar y mantener. Sus principales inconvenientes son la complejidad de configuración, la visibilidad limitada sin una buena supervisión, las limitaciones de rendimiento y el riesgo de crear una confianza más amplia de lo que la aplicación requiere.
Un túnel puede fallar por una caída de internet, un cambio de dirección del par, un certificado caducado, una discrepancia de claves, ajustes incompatibles, un cambio de ruta, una actualización del cortafuegos o un defecto de software. La redundancia reduce algunos riesgos, pero también añade rutas, políticas y modos de fallo que hay que comprender.
El rendimiento es otra consideración. El cifrado y el descifrado consumen recursos de las pasarelas, y la ruta por internet pública puede introducir latencia, jitter o pérdida de paquetes. Una VPN de sitio a sitio puede proteger el tráfico en tránsito, pero no puede acelerar una conexión ascendente lenta ni resolver un mal diseño de las aplicaciones.
Los límites de seguridad también importan. Si se puede acceder a amplios rangos internos a través del túnel, un incidente en una sede puede tener un radio de impacto mayor. La segmentación de la red, las reglas de cortafuegos de mínimo privilegio, la seguridad de los terminales, los controles de identidad y las protecciones de la capa de aplicación siguen siendo necesarios. Una VPN de sitio a sitio es un control de seguridad del transporte, no un programa de seguridad completo.
El mayor inconveniente no suele ser la sobrecarga del cifrado: es tratar una relación de confianza de red a red como si no necesitara una responsabilidad continua.
¿Cómo desplegar una VPN de sitio a sitio de forma segura?
Despliega una VPN de sitio a sitio con una secuencia controlada: define los flujos permitidos, construye el túnel útil más pequeño, valídalo y amplíalo solo cuando exista una necesidad documentada. Evita abrir un acceso amplio de cualquiera a cualquiera solo porque las pasarelas puedan establecer un túnel cifrado.
- Documenta el flujo deseado. Registra las subredes de origen y destino, los puertos, los protocolos, el responsable de la aplicación y el motivo de negocio.
- Verifica los rangos de direcciones y el enrutamiento. Resuelve los rangos privados solapados y confirma las rutas de retorno antes de configurar el cifrado.
- Refuerza ambas pasarelas. Aplica parches al software compatible, restringe el acceso administrativo, elimina los algoritmos sin uso y guarda las credenciales o claves de forma segura.
- Configura propuestas coincidentes. Alinea la versión de IKE, el método de autenticación, el cifrado, la integridad, los ajustes de intercambio de claves, las duraciones y los selectores de tráfico.
- Empieza con políticas estrictas. Permite solo los flujos de aplicación aprobados. Confirma que las redes no relacionadas no pueden usar el túnel.
- Prueba las condiciones normales y de fallo. Valida el tráfico de aplicación, el comportamiento del DNS cuando proceda, los registros, el comportamiento de reinicio de pares, la renovación de claves y la conmutación por error.
- Supervisa y revisa. Configura alertas ante cambios de estado del túnel y revisa las reglas cuando cambien las aplicaciones, las oficinas, las redes en la nube o los socios.
Los equipos que necesiten ayuda con la terminación de túneles, el enrutamiento personalizado o una infraestructura VPN a medida pueden hablar con VPN Secure sobre un despliegue corporativo personalizado. Antes de elegir protocolos, también puede ser útil repasar los fundamentos de la arquitectura VPN y los protocolos VPN compatibles disponibles para distintos requisitos de conectividad.
Un despliegue seguro empieza en pequeño, documenta cada flujo permitido y trata los cambios en las rutas o en los límites de confianza como cambios de seguridad.
Preguntas frecuentes sobre las VPN de sitio a sitio
Estas respuestas abordan las preguntas que suelen surgir cuando las organizaciones comparan las VPN de sitio a sitio con otras opciones de conectividad.
¿Qué significa VPN de sitio a sitio?
Una VPN de sitio a sitio es una conexión cifrada entre dos o más redes privadas a través de pasarelas VPN. En lugar de que cada empleado ejecute un cliente, las pasarelas protegen el tráfico que coincide con las rutas y políticas de seguridad acordadas. Se utiliza habitualmente para conectar oficinas, centros de datos, redes en la nube o determinados sistemas de socios.
¿Puede el FBI ver a través de las VPN?
Una VPN de sitio a sitio no hace invisible a una organización ni la exime de una investigación legal. Protege determinado tráfico mientras viaja entre las pasarelas VPN, pero los terminales, los dispositivos de los usuarios, los servicios en línea, los registros empresariales y la actividad de las cuentas pueden generar información fuera del túnel. Las facultades legales y la disponibilidad de registros dependen de la jurisdicción y de las circunstancias.
¿Cuánto cuesta una VPN de sitio a sitio?
Los costes de una VPN de sitio a sitio varían según el hardware o las licencias de las pasarelas, las conexiones a internet, el tiempo de ingeniería, los cargos de redes en la nube, la redundancia, la supervisión y el soporte. Un túnel pequeño entre cortafuegos existentes con capacidad suficiente puede tener un coste incremental modesto, mientras que un diseño resiliente de varias sedes puede requerir una inversión sustancial en infraestructura y operaciones.
¿Cuáles son los inconvenientes de usar una VPN de sitio a sitio?
Las VPN de sitio a sitio requieren un enrutamiento cuidadoso, ajustes de seguridad compatibles, aplicación continua de parches y supervisión. Pueden añadir latencia, depender de la disponibilidad de internet y crear una confianza de red excesiva si las reglas del cortafuegos son demasiado amplias. Tampoco sustituyen la protección de los terminales, los controles de identidad, la segmentación de la red ni la configuración segura de las aplicaciones.
La pregunta correcta no es si una VPN de sitio a sitio es buena o mala, sino si sus requisitos operativos se ajustan a las redes y aplicaciones que necesitas conectar.
¿Qué deberías hacer a continuación?
Haz una lista de las redes y aplicaciones que deben comunicarse y decide después si el requisito es conectividad de red a red, acceso de usuario a red, o ambos. Esa decisión acotará la arquitectura antes de que nadie empiece a intercambiar ajustes de túnel.
Para un diseño corporativo personalizado, prepara los rangos de direcciones, el tráfico esperado, los flujos de aplicación necesarios, las pasarelas existentes, los entornos en la nube, las necesidades de redundancia y las expectativas de soporte antes de iniciar la conversación.