

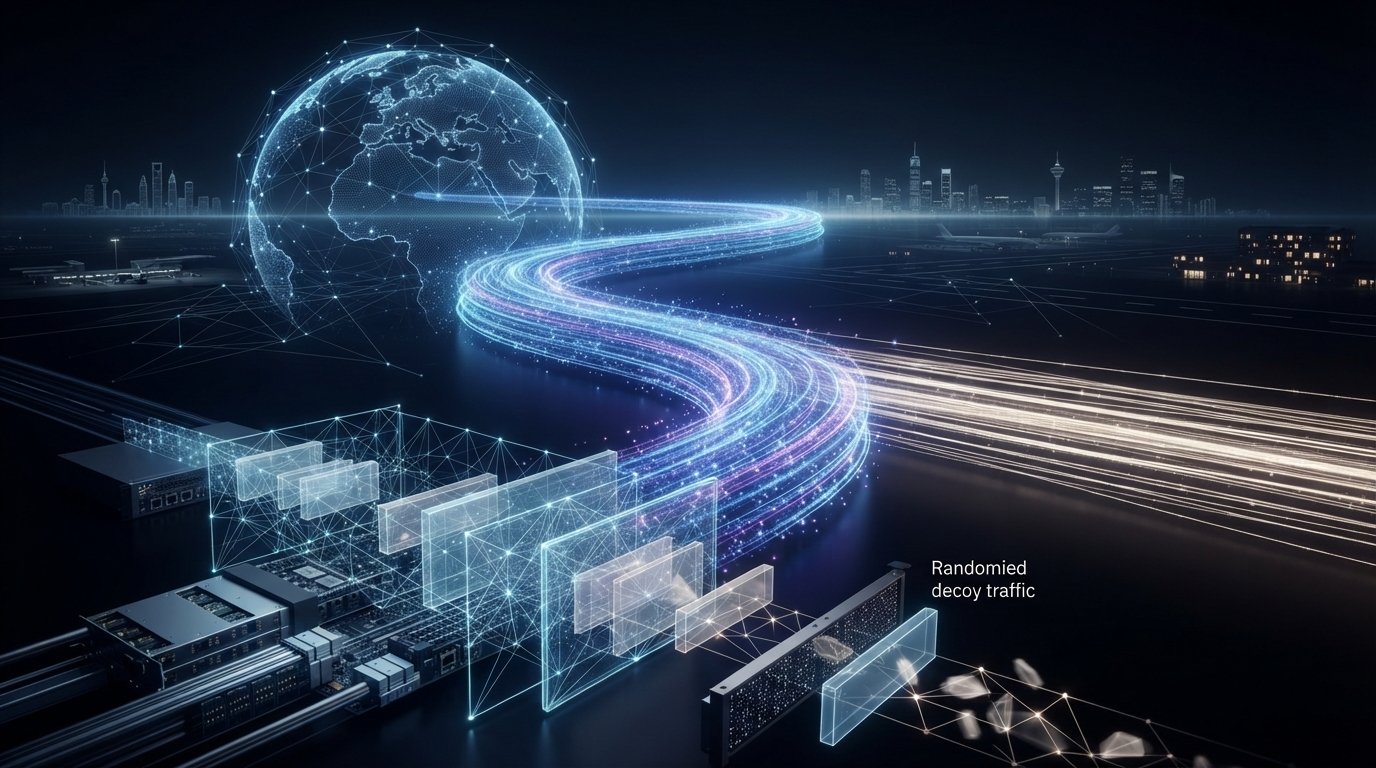
No existe ninguna capa de invisibilidad mágica para tu tráfico de internet. Encontrar una VPN realmente indetectable no consiste en desaparecer por completo de la red; consiste en desplegar un camuflaje criptográfico inteligente. Ya conoces la intensa frustración de encender un túnel cifrado en un hotel o en el extranjero y toparte de inmediato con un bloqueo de streaming o ver cómo tu conexión se arrastra. Los guardianes de la red detectan los protocolos estándar en milisegundos y te dejan atrapado tras filtros automáticos, mientras que palabras de marketing vacías como «modo stealth» no ofrecen ninguna protección práctica.
No necesitas confusos discursos comerciales para recuperar tu autonomía digital. Descubre cómo la inspección profunda de paquetes moderna localiza realmente tu huella cifrada, junto con los protocolos stealth probados que realmente esquivan una inspección agresiva. Desglosaremos la mecánica de la huella digital automatizada de las redes y te mostraremos por qué la verdadera privacidad exige tanto un enmascaramiento avanzado del tráfico como una soberanía extraterritorial auditada.
Puntos clave
- Los administradores de red y los proveedores de internet identifican los túneles estándar por el tamaño de los paquetes y las firmas del handshake, aunque tus datos sigan cifrados.
- Los equipos de inspección profunda de paquetes derrotan fácilmente a los protocolos heredados al analizar la temporización del tráfico y los metadatos repetitivos de la conexión.
- Configurar una VPN realmente indetectable requiere una imitación moderna de protocolos que haga que los paquetes cifrados sean indistinguibles del tráfico web HTTPS habitual.
- Las direcciones IP dedicadas esquivan las listas negras automáticas al eliminar la huella compartida de centro de datos que desencadena los bloqueos de streaming y de cortafuegos.
- Los túneles stealth solo protegen los datos en tránsito, por lo que es esencial un proveedor sin registros auditado y con sede fuera de las alianzas de vigilancia para lograr una privacidad duradera.
El mito de la «VPN indetectable»: ¿qué pueden ver realmente los cortafuegos?
Todos los proveedores comerciales aseguran tener un sigilo completo. La realidad es mucho menos glamurosa. Una VPN indetectable no es una llave maestra que haga invisible tu dispositivo en una red local. Lo que hace es ocultar los handshakes criptográficos para que parezcan tráfico normal, transformando un túnel cifrado evidente en actividad web corriente. Los administradores de red y los proveedores de internet siempre pueden vigilar el volumen de tus datos, la duración de la conexión y la dirección IP de destino que gestiona tu tráfico. Creer que el cifrado básico mantiene ocultos los metadatos de tu conexión es un error peligroso.
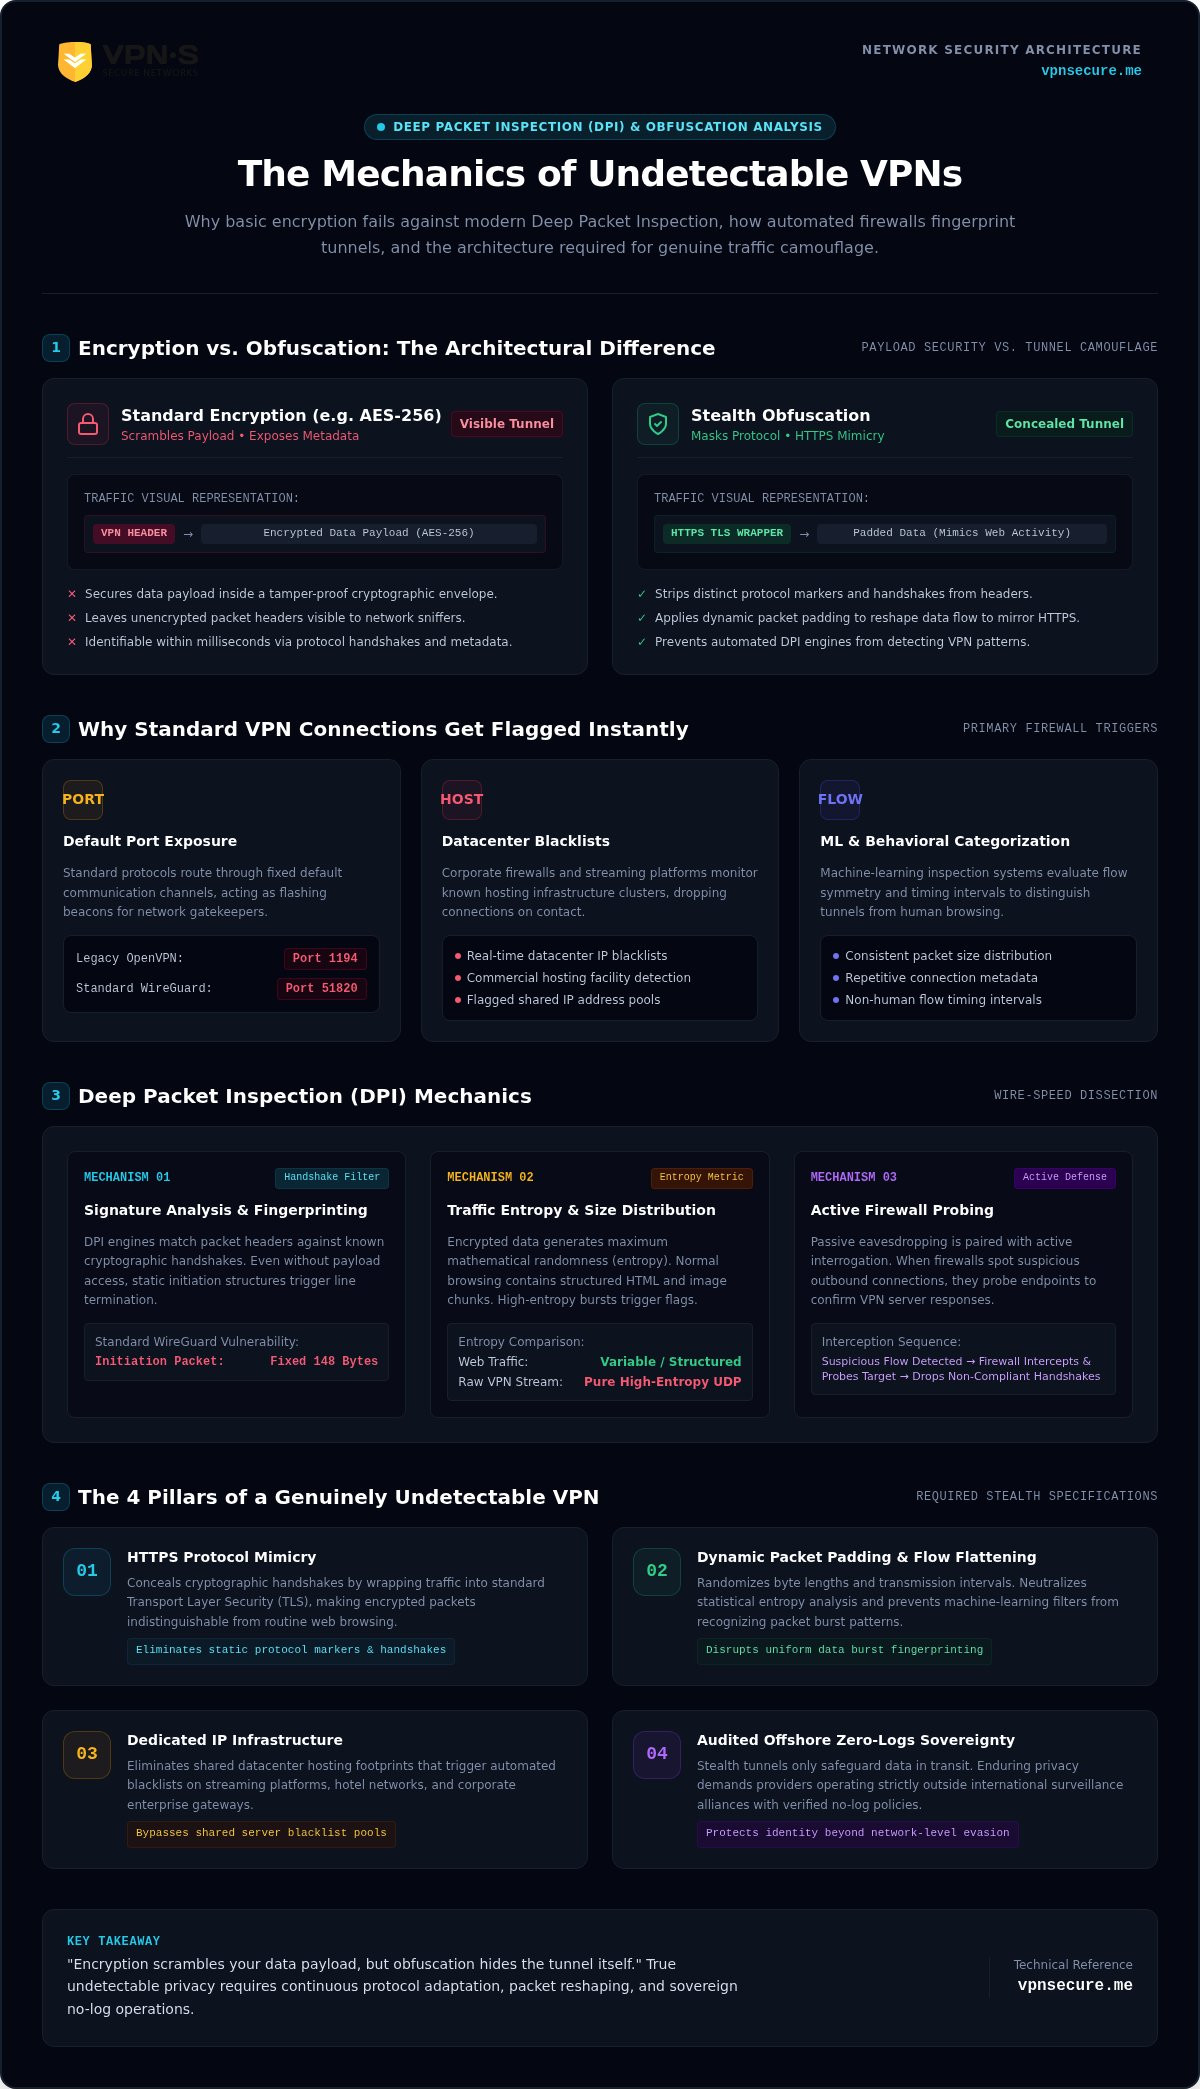
El cifrado mezcla la carga de tus datos, pero la ofuscación oculta el propio túnel.
Los túneles VPN estándar fallan porque generan huellas de comportamiento distintivas. Cuando haces streaming de vídeo o navegas por la web a través de una conexión convencional, tus paquetes fluyen con tamaños constantes hacia conocidos grupos de alojamiento de datos. Los cortafuegos de red evalúan estos patrones al instante. Si tus paquetes salientes muestran distribuciones de bytes idénticas mientras se enrutan a una instalación de alojamiento en lugar de a un proveedor de internet residencial, el guardián marca tu línea, por muy seguro que sea el cifrado interno.
Cifrado frente a ofuscación: la diferencia crucial
El cifrado AES-256 estándar protege tu contenido dentro de un sobre a prueba de manipulaciones, pero deja la etiqueta de envío exterior completamente expuesta a cualquiera que inspeccione el cable. Los sniffers de red identifican los handshakes de OpenVPN o WireGuard en milisegundos analizando las cabeceras de paquetes sin cifrar. La ofuscación resuelve esta vulnerabilidad eliminando los marcadores distintivos del protocolo y rellenando las longitudes de los datos, remodelando todo tu flujo de datos para que imite el tráfico web HTTPS estándar.
Por qué las conexiones VPN estándar se marcan al instante
La inspección de red moderna apunta a debilidades estructurales concretas de las configuraciones predeterminadas. Los cortafuegos bloquean los túneles estándar por tres desencadenantes principales:
- Exposición del puerto predeterminado: El tráfico de OpenVPN heredado usa por defecto directamente el puerto 1194, mientras que WireGuard escucha en el puerto 51820. Ambos son balizas intermitentes para los administradores de red.
- Listas negras de centros de datos públicos: Las plataformas de streaming y los routers corporativos mantienen listas en tiempo real de rangos conocidos de alojamiento de servidores y descartan al instante las IP comerciales compartidas.
- Categorización con aprendizaje automático: Los sistemas modernos de inspección profunda de paquetes monitorizan la simetría del flujo y los intervalos de temporización, y distinguen los túneles generados por máquinas de la navegación web humana.
Esquivar estos filtros no consiste en encontrar un interruptor estático. Requiere una adaptación continua del protocolo para que tus paquetes se confundan con el ruido habitual de la red.
Inspección profunda de paquetes: cómo los cortafuegos modernos delatan los túneles VPN
El filtrado básico de paquetes antes solo comprobaba los puertos de origen y las direcciones IP de destino. Los cortafuegos modernos no se quedan ahí. La inspección profunda de paquetes (DPI) desmenuza el contenido de los paquetes a la velocidad del cable y disecciona las secuencias de comunicación para dejar al descubierto la arquitectura subyacente. Los operadores de telecomunicaciones nacionales y los equipos de red empresariales despliegan motores de DPI para arrebatar la autonomía al usuario, limitando activamente el tráfico cifrado o cortando llamadas VOIP esenciales. Si quieres una VPN realmente indetectable, tienes que contrarrestar los mismos mecanismos de análisis que los guardianes de la red usan en tu contra.
Análisis de firmas y huella digital de protocolos
Los motores de DPI comparan las cabeceras de los paquetes con un catálogo de handshakes criptográficos conocidos. WireGuard estándar, por ejemplo, usa un paquete de inicio fijo de 148 bytes que revela su presencia de inmediato. Cuando un cortafuegos automático detecta estas secuencias de cabecera estáticas, corta la línea al instante. Incluso si un túnel sin gestionar intenta envolver sus datos en un Transport Layer Security básico, los parámetros inusuales del handshake activan los filtros de red, que esperan comportamientos estándar de navegador.
Entropía del tráfico y distribución del tamaño de los paquetes
Los datos cifrados generan una alta aleatoriedad matemática, conocida como entropía. El tráfico web normal no se parece a un caos estadístico puro: contiene transferencias de archivos predecibles, fragmentos de imágenes y respuestas HTML estructuradas. Cuando un monitor de DPI ve un flujo incesante de paquetes UDP de máxima entropía, levanta una alerta inmediata. Los sistemas de filtrado avanzados también analizan las distribuciones de tamaño de paquete y los intervalos de transmisión. Si tu conexión carece de relleno dinámico de paquetes y de aplanamiento del flujo, esas ráfagas uniformes de datos delatan tu túnel sin descifrar un solo byte.
Sondeo activo: el manual de los cortafuegos avanzados
La escucha pasiva es solo la mitad de la amenaza. Cuando los cortafuegos sofisticados detectan una conexión saliente sospechosa, despliegan un sondeo activo:
- El cortafuegos intercepta la sesión y reenvía solicitudes de conexión idénticas directamente a tu servidor de destino.
- Si el servidor remoto corta la conexión, se queda colgado o devuelve una respuesta criptográfica no verificada, el cortafuegos marca la IP como nodo proxy.
- El router ascendente mete en la lista negra la dirección IP de destino en toda la red en cuestión de segundos.
Derrotar estos barridos de red agresivos requiere un enrutamiento resistente y técnicas de ofuscación dinámicas. Si necesitas un túnel fiable que evada la inspección profunda y mantenga privadas tus comunicaciones, explorar una solución de privacidad auditada con ofuscación agresiva para esquivar los filtros de red garantiza que tu tráfico supere de forma constante las estrictas comprobaciones de verificación activa.
Tecnologías de ofuscación: ¿qué métodos stealth funcionan de verdad?
Cambiar tu conexión al puerto 443 no resuelve nada en las redes modernas. Hace décadas, enrutar el tráfico por el puerto HTTPS estándar esquivaba los filtros básicos. Hoy, los analizadores profundos de paquetes inspeccionan todo lo que hay detrás del número de puerto. Si un cortafuegos espera un intercambio de certificados web estándar en el puerto 443 pero se encuentra con el handshake de un túnel cifrado, corta la ruta al instante. Construir una VPN realmente indetectable requiere un camuflaje de protocolo genuino, no una simple manipulación superficial de puertos.
| Tecnología stealth | Capacidad de evasión | Velocidad de transferencia | Complejidad de configuración |
|---|---|---|---|
| OpenVPN estándar (TCP 443) | Mala | Moderada | Baja |
| Envoltura TLS (Stunnel / WSS) | Alta | De moderada a lenta | Moderada |
| Shadowsocks / SOCKS5 | Muy alta | Rápida | De moderada a alta |
| Parches XOR / Scramble | De baja a moderada | Rápida | Baja |
Encapsulación TLS y SSL (Stunnel y WSS)
El túnel TLS envuelve todo tu túnel cifrado dentro de una segunda sesión de Transport Layer Security totalmente conforme. Los monitores de red que inspeccionan el flujo ven tráfico web HTTPS estándar, idéntico al de una sesión de banca en línea. La desventaja es cuestión de física. Encapsular un túnel ya cifrado dentro de otra envoltura TLS genera una sobrecarga de protocolo considerable que reduce notablemente la velocidad de tu conexión.
Shadowsocks y el camuflaje de proxy SOCKS5
Shadowsocks se diseñó específicamente para derrotar a los cortafuegos nacionales agresivos. En lugar de presentar firmas de protocolo estáticas, usa un cifrado asimétrico para que los paquetes salientes parezcan tráfico web aleatorio sin estructura. Los proxies SOCKS5 independientes ofrecen velocidades vertiginosas al enrutar solo el tráfico de las aplicaciones, pero carecen de las protecciones a nivel de sistema operativo que proporcionan los túneles de red totalmente encapsulados.
Scramble, cifrados XOR y transportes enchufables
Los parches XOR alteran las cabeceras de paquetes estándar de OpenVPN con una sencilla máscara matemática para desbaratar los escáneres de firmas. Aunque esto derrota con facilidad a los cortafuegos empresariales primitivos, los analizadores profundos de paquetes modernos identifican rápidamente el flujo de datos de alta entropía resultante. Los transportes enchufables avanzados, como Obfs4, modifican las distribuciones de tamaño de paquete e inyectan retrasos de temporización dinámicos. Esa intensa manipulación de la temporización mantiene tus paquetes fuera de las listas negras automáticas, pero introduce picos de latencia considerables que arruinan las llamadas de voz y vídeo en tiempo real.
Elegir el método stealth adecuado supone equilibrar el camuflaje defensivo con un rendimiento utilizable. Confiar en trucos básicos con los puertos te deja expuesto, mientras que el enmascaramiento de protocolos por capas mantiene oculta tu huella cifrada bajo una vigilancia intensa. En entornos empresariales y tácticos de misión crítica, proveedores especializados como Quantum Infinity ofrecen túneles stealth avanzados sin claves para mantener una conectividad fluida e indetectable.
Cómo hacer que tu conexión VPN sea lo más indetectable posible
Fiarse de los ajustes predeterminados del cliente deja pistas evidentes en el cable. Convertir tu conexión en una VPN indetectable exige una configuración calculada que refuerce tanto la capa de red como tu sistema operativo local. Toma el control de tu huella cifrada con este plano práctico de despliegue:
- Elige un protocolo ofuscado: Activa la encapsulación stealth o el cifrado de protocolo en el software de tu cliente para eliminar las cabeceras de paquetes reconocibles.
- Fuerza la transmisión por el puerto TCP 443: Fija tu tráfico saliente al puerto estándar de seguridad web para que los filtros externos traten el flujo como navegación normal.
- Desactiva los protocolos de red con fugas: Desactiva IPv6 a nivel de sistema y WebRTC en tu navegador para evitar revelaciones de identidad no autorizadas.
- Enruta a través de geografías estratégicas: Conéctate a nodos resistentes diseñados para gestionar sin problemas restricciones de red estrictas.
Configuración de red y selección de protocolo
Las configuraciones predeterminadas se basan en UDP para obtener la máxima velocidad, pero los entornos restringidos descartan sin avisar los flujos UDP no clasificados. Cambiar a TCP establece conexiones fiables que imitan las sesiones de navegación por internet estándar. Vincular ese tráfico directamente al puerto 443 ayuda a que tus datos se confundan con la actividad web normal. Cuando necesites un enrutamiento fiable en regiones restrictivas, consulta esta guía de cobertura global de servidores para elegir ubicaciones optimizadas para la resistencia y no para el simple número de servidores.
Cerrar las fugas de DNS, IPv6 y WebRTC
Los cortafuegos de red detectan las fugas sin parchear más rápido que las anomalías de protocolo. Si tu sistema operativo envía consultas DNS fuera de tu túnel cifrado, tus destinos de navegación reales se filtran de inmediato a los registros de la red local. Desactiva IPv6 por completo a nivel del adaptador de red, a menos que tu proveedor de VPN ofrezca un enrutamiento de doble pila verificado; de lo contrario, las solicitudes IPv6 esquivan tu túnel sin hacer ruido. Por último, desactiva las interfaces WebRTC del navegador mediante indicadores del navegador o extensiones seguras para impedir que los sitios web extraigan tu IP local real a tus espaldas.
La ventaja de la IP dedicada para el sigilo
Las direcciones de servidor compartidas conllevan riesgos considerables. Cuando cientos de usuarios se enrutan a través de una única IP pública, los servicios de streaming, las plataformas financieras y los cortafuegos corporativos marcan la dirección como una instalación de alojamiento. Este desencadenante de reputación provoca avisos de CAPTCHA interminables o listas negras de acceso completas. Conseguir una IP dedicada exclusiva esquiva por completo las listas negras automáticas de reputación y mantiene un acceso ininterrumpido a los sistemas empresariales remotos y a las llamadas VOIP internacionales privadas. Los viajeros que dependen de túneles stealth para acceder a contenido con restricciones geográficas, como la televisión británica en directo, comprobarán que una IP dedicada es igual de esencial para disponer de una VPN para BBC iPlayer en el extranjero fiable, ya que esquiva las listas negras de la cadena que marcan al instante las direcciones compartidas de centros de datos.
Toma hoy el control de tu huella de red. Puedes conseguir una IP dedicada con ofuscación stealth para frenar a los cortafuegos fisgones y navegar por la web en tus propios términos.
Más allá de la evasión de red: por qué la jurisdicción y los cero registros completan el escudo
La ofuscación de protocolo solo disfraza tus datos mientras viajan entre tu dispositivo y el servidor de destino. Una vez que tus paquetes salen del túnel, el disfraz técnico termina. Si el proveedor que opera esos nodos de salida registra marcas de tiempo de sesión, direcciones IP reales o volúmenes de tráfico bajo coacción legal, tu escudo stealth se desmorona. Una VPN realmente indetectable no puede depender únicamente de trucos criptográficos en el cable: requiere una soberanía legal a prueba de bombas que impida que terceros se apoderen de los registros de conexión después. Entender cómo funciona una VPN para proteger el historial de navegación a nivel de conexión revela por qué una arquitectura extraterritorial de cero registros es tan crítica como el camuflaje de protocolo.
La realidad de la vigilancia de Five Eyes
Las leyes de privacidad nacionales rara vez te protegen frente a las alianzas de inteligencia multinacionales. Con acuerdos como Five Eyes, los países miembros eluden legalmente las prohibiciones nacionales de escuchas compartiendo la información interceptada a través de las fronteras. Cuando un servicio VPN opera dentro de estas jurisdicciones, las cartas de seguridad nacional y las órdenes de silencio pueden obligar a los ingenieros a registrar las sesiones de los usuarios en el más absoluto secreto. Para ver cómo las estructuras operativas soberanas evitan estas trampas, explora la visión general de privacidad de la VPN anual y entiende el diseño de red de exposición cero.
El marco de privacidad de las Bahamas
La jurisdicción legal actúa como el último respaldo tras el camuflaje de red. VPN Secure opera desde las Bahamas desde 2012, lo que sitúa sus operaciones completamente fuera de la alianza Five Eyes y de los agresivos tratados de vigilancia. La jurisprudencia judicial de las Bahamas exige órdenes de tribunales locales antes de que investigadores extranjeros puedan reclamar registros empresariales. Como nuestra infraestructura funciona con un marco operativo auditado de no registros, no hay registros de conexión, de tráfico ni historiales de sesiones de usuarios almacenados en medios no volátiles. Las agencias extranjeras no pueden incautar datos que nunca se registraron.
Autonomía digital total en todo el hardware
Lograr un verdadero sigilo de red exige defensas herméticas en todas las pantallas que posees. Proteger un equipo de sobremesa no sirve de nada si tu smartphone filtra balizas de ubicación por una conexión móvil sin cifrar. Puedes configurar todo tu equipo de trabajo y tu flota de móviles con esta configuración de ecosistema multiplataforma para blindar el tráfico en todos los sistemas operativos. La verdadera autonomía digital exige tanto sigilo de red como un refugio extraterritorial independiente. Despliega una VPN indetectable basada en infraestructura extraterritorial auditada y navega por internet en todo el mundo completamente en tus propios términos.
Recupera tu soberanía digital con una ofuscación inteligente
Confiar en el cifrado básico mientras navegas por redes restrictivas es una estrategia perdedora. Los monitores de red no necesitan romper tu cifrado para cortar tu línea: marcan los handshakes estáticos y las huellas sucias de centro de datos que dejas atrás. Construir una VPN realmente indetectable requiere un camuflaje de protocolo dinámico que se confunda con la navegación web normal, junto con un enrutamiento limpio que esquive por completo las listas negras automáticas.
El sigilo técnico solo es tan fiable como el marco legal que lo respalda. La seguridad real exige una infraestructura que opere fuera de los tratados de vigilancia nacionales, donde las políticas de cero registros las respalde la ley y no la retórica de marketing. Desde 2012, VPN Secure mantiene una base extraterritorial en las Bahamas, operando completamente fuera del alcance de los acuerdos de Five Eyes. Con una arquitectura de cero registros auditada, servidores optimizados en más de 40 países y opciones de IP dedicada exclusiva, obtienes un escudo sin concesiones contra la interferencia en la red.
No dejes que los cortafuegos agresivos dicten cómo te comunicas, trabajas o accedes a la información. Toma hoy el control de tu huella cifrada. Equipa tu conexión con la privacidad extraterritorial de VPN Secure y experimenta la web abierta sin restricciones.
Preguntas frecuentes
¿Hay alguna VPN realmente 100 % indetectable en 2026?
Ningún proveedor puede garantizar una invisibilidad matemática absoluta en una red. Una VPN indetectable funciona usando un camuflaje criptográfico que imita las sesiones de navegación HTTPS estándar en lugar de desaparecer por completo. Tu proveedor de internet siempre puede ver las marcas de tiempo, el volumen y la dirección IP de destino de tu conexión. Lo que sí evitan las herramientas stealth eficaces es la clasificación automática, la identificación mediante sondeo activo y el filtrado inmediato a nivel de protocolo por parte de los cortafuegos de red intermedios.
¿Cómo detectan los proveedores de internet el uso de una VPN estándar?
Los proveedores de internet identifican las conexiones comprobando los números de puerto de destino e inspeccionando las cabeceras de paquetes sin cifrar. Las configuraciones estándar emiten handshakes criptográficos distintivos que los monitores de red reconocen al instante. Los operadores de telecomunicaciones también mantienen amplias bases de datos de instalaciones de alojamiento comerciales conocidas. Cuando tu tráfico se enruta de forma constante hacia un bloque de IP registrado a una granja de servidores empresarial y no a un alojamiento web residencial típico, los sistemas automáticos marcan el túnel de inmediato.
¿Qué es la ofuscación de VPN y cómo oculta el tráfico?
La ofuscación de VPN mezcla los metadatos y las cabeceras de los paquetes para eliminar las firmas de protocolo reconocibles. En lugar de emitir handshakes claros que anuncian un túnel privado, la ofuscación envuelve los datos en capas de transporte secundarias como TLS. Esta transformación hace que tu flujo cifrado se parezca a la navegación web normal ante los sniffers de red externos. Neutraliza el análisis pasivo del tráfico al modelar el tamaño de los paquetes, de modo que tu línea evita las reglas de inspección automática.
¿Puede la inspección profunda de paquetes bloquear las VPN stealth ofuscadas?
Los motores avanzados de inspección profunda de paquetes pueden alterar las conexiones ofuscadas mediante sondeo activo y análisis de entropía del comportamiento. Cuando un equipo detecta datos de alta entropía que fluyen hacia un destino desconocido, envía paquetes de desafío automáticos directamente al servidor receptor. Si ese nodo remoto no responde como lo haría un servidor web genuino, el cortafuegos mete la dirección en la lista negra. La evasión moderna requiere servidores diseñados para gestionar los sondeos activos con elegancia sin revelar sus mecanismos de proxy subyacentes.
¿Ralentiza la navegación una VPN indetectable?
Los protocolos stealth tienen una penalización de velocidad medible frente a las conexiones estándar. Envolver los datos cifrados en sesiones TLS secundarias o mezclar las cabeceras de los paquetes genera sobrecarga de procesamiento y aumenta el tamaño total de los paquetes. Aunque la navegación web básica y el streaming siguen siendo fluidos en redes de alto rendimiento, los usuarios notarán una mayor latencia en los juegos competitivos. La contrapartida es deliberada: sacrificas un poco de rendimiento para lograr una conectividad fiable en redes muy filtradas.
¿Por qué las plataformas de streaming bloquean las VPN si mi IP está oculta?
Los servicios de streaming bloquean las conexiones vigilando la reputación de las direcciones de destino en lugar de descifrar el contenido del tráfico. Cuando miles de suscriptores reproducen contenido al mismo tiempo a través de una IP compartida de un centro de datos, los sistemas de seguridad marcan el grupo como un proxy automatizado. La plataforma no necesita romper tu cifrado: simplemente mete en la lista negra la dirección del servidor compartido. Cambiar a una IP dedicada exclusiva esquiva esa huella al ofrecerte una dirección sin manchar. Los mismos mecanismos de reputación de IP que afectan a las plataformas de streaming en general hacen que las direcciones dedicadas limpias sean igual de críticas al usar una VPN para BBC iPlayer en el extranjero, donde los sistemas de detección de la cadena figuran entre los más agresivos del sector.
¿Es legal usar una VPN stealth indetectable en regiones restringidas?
La legalidad depende por completo de las leyes nacionales locales y de la normativa específica de telecomunicaciones. Varias jurisdicciones restringen o prohíben abiertamente el software de cifrado no aprobado por el Estado, mientras que otras permiten las redes privadas solo para operaciones empresariales registradas. Usar una VPN indetectable para camuflar tu actividad de red no te concede inmunidad frente a los marcos legales regionales. Los usuarios deben revisar el panorama normativo local antes de conectarse al cruzar fronteras restringidas.
¿Cómo hace una dirección IP dedicada que las conexiones VPN sean más sigilosas?
Una IP dedicada ofrece una dirección única y no compartida que controlas solo tú, y evita los desencadenantes de comportamiento abusivo asociados a los conjuntos de alojamiento compartidos. Las direcciones IP comerciales compartidas activan los sistemas de detección de fraude y rompecabezas de verificación agresivos porque varias cuentas no relacionadas acceden a los servicios a través de la misma pasarela. Una dirección exclusiva parece una conexión privada normal, esquiva los filtros automáticos de streaming y estabiliza los inicios de sesión de acceso remoto sensibles. Para profundizar en cómo los túneles cifrados protegen tu actividad web de los proveedores de internet y los intermediarios de datos, la completa guía de privacidad sobre cómo proteger el historial de navegación con una VPN explica exactamente qué queda expuesto sin un cifrado adecuado.