

Il n’existe aucune cape d’invisibilité magique pour votre trafic internet. Trouver un VPN réellement indétectable ne consiste pas à disparaître totalement du réseau ; il s’agit de déployer un camouflage cryptographique intelligent. Vous connaissez déjà l’intense frustration d’activer un tunnel chiffré dans un hôtel ou à l’étranger, pour tomber aussitôt sur un blocage de streaming ou voir votre connexion ramper. Les gardiens du réseau repèrent les protocoles standard en quelques millisecondes, vous piégeant derrière des filtres automatisés, tandis que de creux slogans marketing comme le « mode furtif » n’offrent aucune protection concrète.
Vous n’avez pas besoin de baratin commercial confus pour reprendre votre autonomie numérique. Découvrez comment l’inspection approfondie des paquets moderne repère réellement votre empreinte chiffrée, ainsi que les protocoles furtifs éprouvés qui passent vraiment sous une inspection agressive. Nous décortiquerons les mécanismes de la prise d’empreinte réseau automatisée et vous montrerons pourquoi une vraie confidentialité exige à la fois un masquage avancé du trafic et une souveraineté offshore auditée.
Points clés
- Les administrateurs réseau et les FAI identifient les tunnels standard à la taille des paquets et aux signatures de poignée de main, même lorsque votre charge utile reste chiffrée.
- Les équipements d’inspection approfondie des paquets déjouent facilement les protocoles hérités en analysant le rythme du trafic et les métadonnées de connexion répétitives.
- Configurer un VPN réellement indétectable exige une imitation de protocole moderne qui rend les paquets chiffrés indiscernables d’un trafic web HTTPS ordinaire.
- Les adresses IP dédiées contournent les listes noires automatisées en supprimant l’empreinte de centre de données partagé qui déclenche les blocages des services de streaming et des pare-feu.
- Les tunnels furtifs ne protègent les données qu’en transit : un fournisseur audité, sans journaux et basé hors des alliances de surveillance est donc essentiel pour une confidentialité durable.
Le mythe du « VPN indétectable » : que peuvent réellement voir les pare-feu ?
Tous les fournisseurs commerciaux revendiquent une furtivité totale. La réalité est bien moins glamour. Un VPN indétectable n’est pas une clé maîtresse qui rend votre appareil invisible sur un réseau local. Un VPN indétectable dissimule plutôt les poignées de main cryptographiques pour ressembler à du trafic normal, transformant un tunnel chiffré évident en activité web ordinaire. Les administrateurs réseau et les fournisseurs d’accès à internet peuvent toujours surveiller le volume de vos données, la durée de connexion et l’adresse IP de destination qui traite votre trafic. Croire que le chiffrement de base garde cachées les métadonnées de votre connexion est une erreur dangereuse.
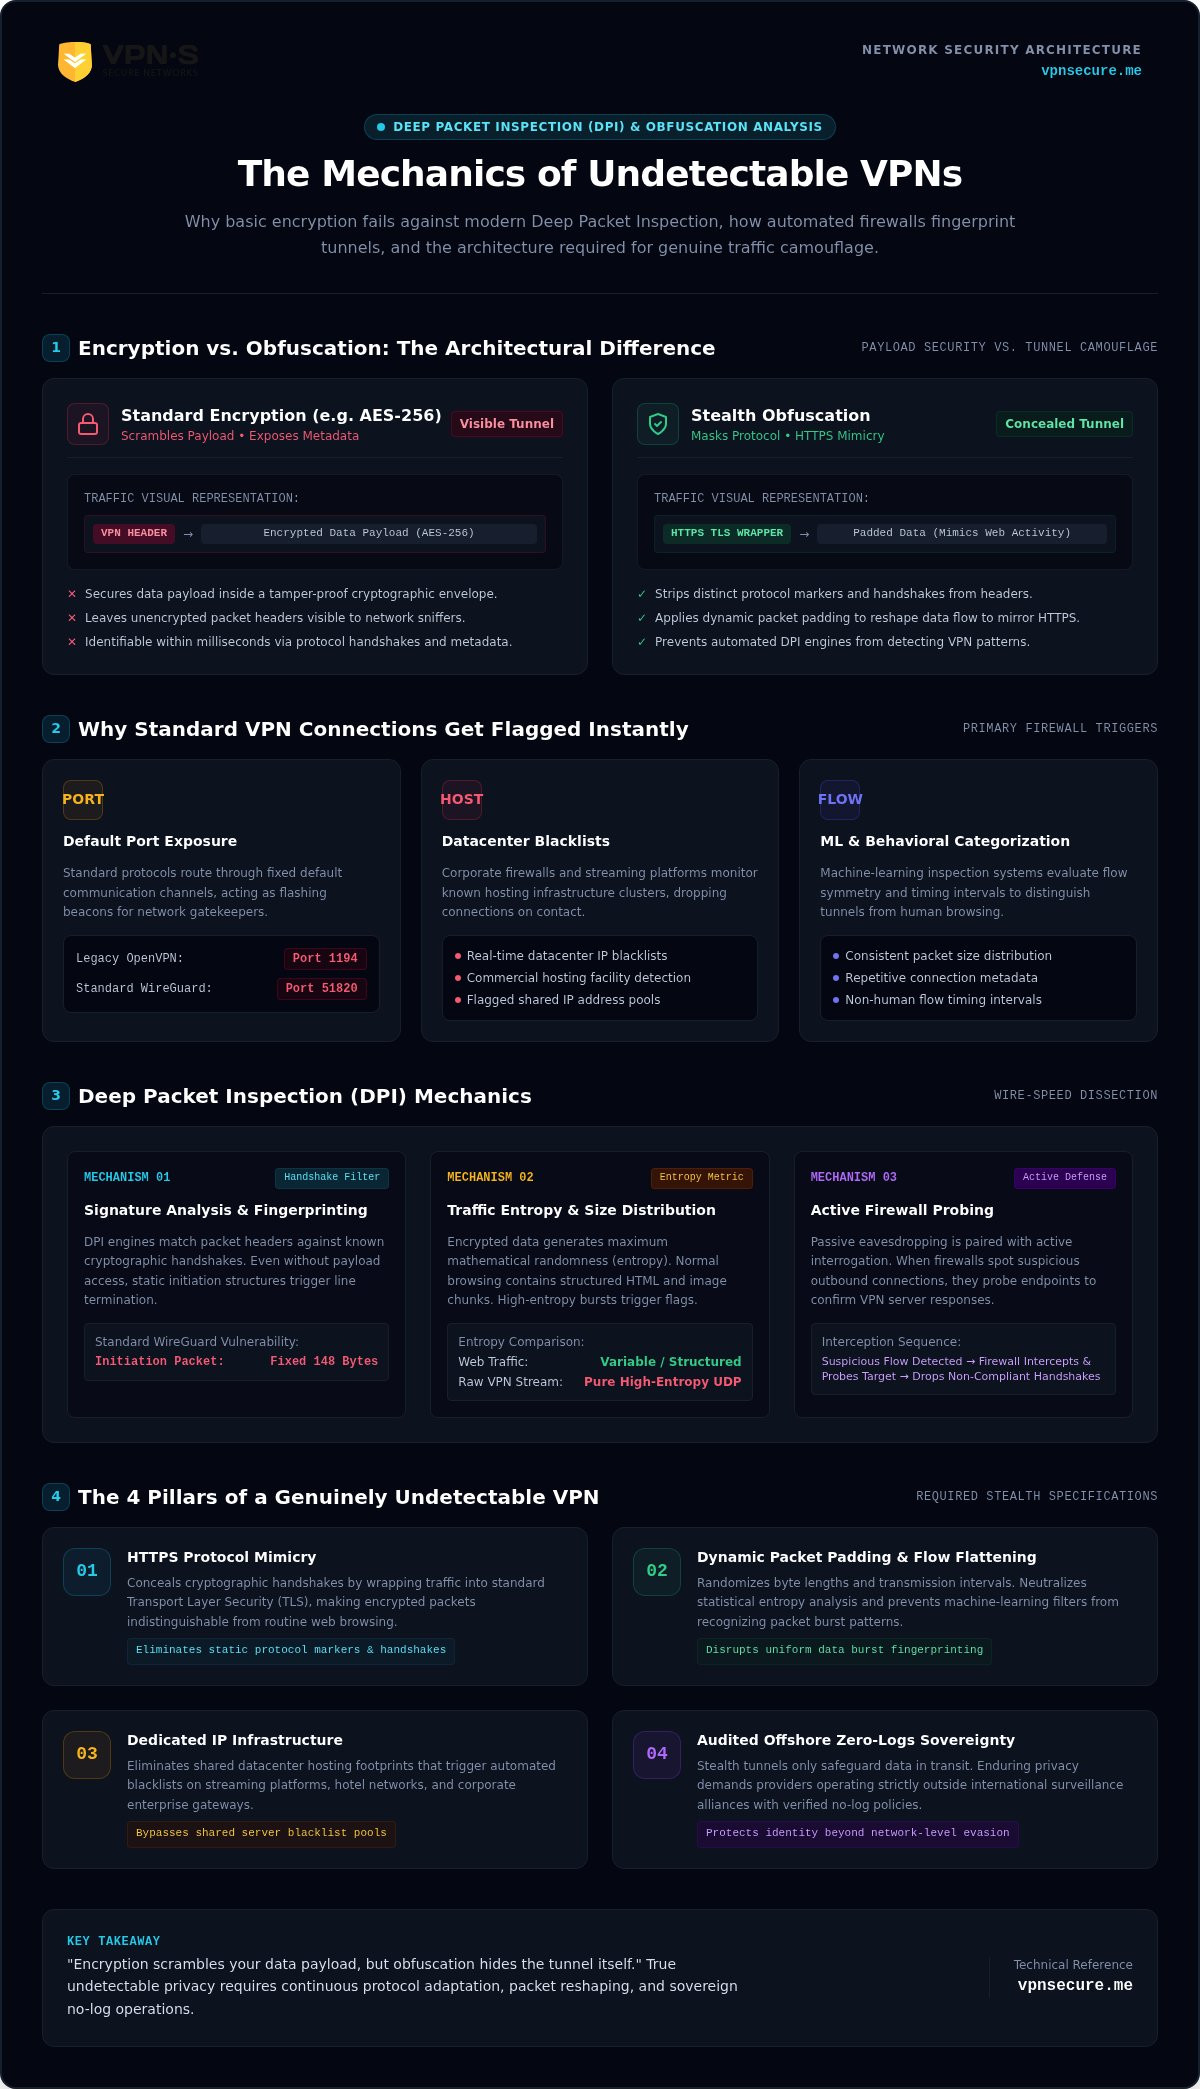
Le chiffrement brouille votre charge utile, mais l’obfuscation cache le tunnel lui-même.
Les tunnels VPN standard échouent parce qu’ils produisent des empreintes comportementales distinctes. Quand vous regardez une vidéo ou naviguez sur le web via une connexion classique, vos paquets circulent en tailles régulières vers des grappes d’hébergement de données connues. Les pare-feu réseau évaluent ces schémas instantanément. Si vos paquets sortants présentent des distributions d’octets identiques tout en étant acheminés vers une installation d’hébergement plutôt que vers un FAI résidentiel, le gardien signale votre ligne, quelle que soit la solidité du chiffrement interne.
Chiffrement et obfuscation : la différence cruciale
Le chiffrement AES-256 standard sécurise votre charge utile dans une enveloppe infalsifiable, mais laisse l’étiquette d’expédition extérieure totalement exposée à quiconque inspecte le fil. Les renifleurs de réseau identifient les poignées de main OpenVPN ou WireGuard en quelques millisecondes en analysant les en-têtes de paquets non chiffrés. L’obfuscation corrige cette vulnérabilité en retirant les marqueurs de protocole distinctifs et en rembourrant la longueur des données, remodelant tout votre flux de données pour qu’il reproduise un trafic web HTTPS standard.
Pourquoi les connexions VPN standard sont signalées instantanément
L’inspection réseau moderne cible des faiblesses structurelles précises des configurations par défaut. Les pare-feu abandonnent les tunnels standard pour trois déclencheurs principaux :
- Exposition du port par défaut : le trafic OpenVPN hérité utilise par défaut le port 1194, tandis que WireGuard écoute sur le port 51820. Les deux agissent comme des balises clignotantes pour les administrateurs réseau.
- Listes noires de centres de données publics : les plateformes de streaming et les routeurs d’entreprise tiennent à jour en temps réel des listes de plages d’hébergement de serveurs connues et bloquent d’emblée les IP commerciales partagées.
- Catégorisation par apprentissage automatique : les systèmes modernes d’inspection approfondie des paquets surveillent la symétrie des flux et les intervalles de temps, isolant les tunnels générés par des machines de la navigation web humaine.
Contourner ces filtres ne consiste pas à trouver un simple interrupteur. Cela exige une adaptation continue du protocole pour que vos paquets restent noyés dans le bruit ordinaire du réseau.
Inspection approfondie des paquets : comment les pare-feu modernes exposent les tunnels VPN
Le filtrage de paquets basique se limitait à vérifier les ports sources et les adresses IP de destination. Les pare-feu modernes ne s’arrêtent pas là. L’inspection approfondie des paquets (DPI) fouille les charges utiles des paquets à la vitesse du fil, disséquant les séquences de communication pour mettre au jour l’architecture sous-jacente. Les opérateurs de télécommunications nationaux et les équipements réseau d’entreprise déploient des moteurs DPI pour supprimer l’autonomie des utilisateurs, bridant activement le trafic chiffré ou coupant des appels VoIP essentiels. Si vous voulez un VPN réellement indétectable, vous devez contrer les mécanismes d’analyse exacts que les gardiens du réseau utilisent contre vous.
Analyse de signatures et prise d’empreinte des protocoles
Les moteurs DPI comparent les en-têtes de paquets à un catalogue de poignées de main cryptographiques connues. WireGuard standard, par exemple, utilise un paquet d’initiation fixe de 148 octets qui révèle immédiatement sa présence. Quand un pare-feu automatisé repère ces séquences d’en-têtes statiques, il coupe la ligne instantanément. Même si un tunnel non géré tente d’envelopper ses données dans un Transport Layer Security basique, les paramètres de poignée de main inhabituels déclenchent les filtres réseau, qui attendent un comportement de navigateur standard.
Entropie du trafic et distribution des tailles de paquets
Les données chiffrées génèrent un haut degré d’aléa mathématique, appelé entropie. Le trafic web normal ne ressemble pas à un chaos statistique pur ; il contient des transferts de fichiers prévisibles, des fragments d’images et des réponses HTML structurées. Quand un moniteur DPI voit un flux ininterrompu de paquets UDP à entropie maximale, il lève immédiatement une alerte. Les systèmes de filtrage avancés analysent aussi la distribution des tailles de paquets et les intervalles de transmission. Si votre connexion manque de rembourrage dynamique des paquets et de lissage des flux, ces salves de données uniformes trahissent votre tunnel sans déchiffrer un seul octet.
Le sondage actif : le manuel des pare-feu avancés
L’écoute passive n’est que la moitié de la menace. Quand des pare-feu sophistiqués détectent une connexion sortante suspecte, ils déploient le sondage actif :
- Le pare-feu intercepte la session et rejoue des demandes de connexion identiques directement vers votre serveur de destination.
- Si le serveur distant coupe la connexion, se fige ou renvoie une réponse cryptographique non vérifiée, le pare-feu marque l’IP comme nœud proxy.
- Le routeur en amont met l’adresse IP de destination sur liste noire dans tout le réseau en quelques secondes.
Déjouer ces balayages réseau agressifs exige un routage résilient et des techniques d’obfuscation dynamiques. Si vous avez besoin d’un tunnel fiable qui échappe à l’inspection approfondie tout en préservant la confidentialité de vos communications, une solution de confidentialité auditée dotée d’une obfuscation agressive pour contourner les filtres réseau garantit que votre trafic passe systématiquement les contrôles de vérification active les plus stricts.
Technologies d’obfuscation : quelles méthodes furtives fonctionnent vraiment ?
Passer votre connexion sur le port 443 ne résout rien sur les réseaux modernes. Il y a des décennies, acheminer le trafic par le port HTTPS standard permettait de passer sous les filtres basiques. Aujourd’hui, les analyseurs approfondis de paquets inspectent tout ce qui se cache derrière le numéro de port. Si un pare-feu s’attend à un échange de certificat web standard sur le port 443 mais rencontre à la place une poignée de main de tunnel chiffré, il coupe la route instantanément. Construire un VPN réellement indétectable exige un véritable camouflage de protocole, et non une simple manipulation superficielle des ports.
| Technologie furtive | Capacité d’évasion | Débit | Complexité de configuration |
|---|---|---|---|
| OpenVPN standard (TCP 443) | Faible | Modéré | Faible |
| Encapsulation TLS (Stunnel / WSS) | Élevée | Modéré à lent | Modérée |
| Shadowsocks / SOCKS5 | Très élevée | Rapide | Modérée à élevée |
| Correctifs XOR / Scramble | Faible à modérée | Rapide | Faible |
Encapsulation TLS et SSL (Stunnel & WSS)
Le tunnel TLS enveloppe tout votre tunnel chiffré dans une seconde session Transport Layer Security parfaitement conforme. Les moniteurs réseau qui inspectent le flux voient un trafic web HTTPS standard, identique à une session de banque en ligne. L’inconvénient relève de la physique. Encapsuler un tunnel déjà chiffré dans une autre enveloppe TLS crée une surcharge de protocole importante, qui réduit sensiblement votre vitesse de connexion.
Le camouflage par Shadowsocks et proxy SOCKS5
Shadowsocks a été conçu spécifiquement pour déjouer les pare-feu nationaux agressifs. Au lieu de présenter des signatures de protocole statiques, il utilise un chiffrement asymétrique pour faire ressembler les paquets sortants à du trafic web aléatoire et non structuré. Les proxys SOCKS5 autonomes offrent des vitesses fulgurantes en n’acheminant que le trafic des applications, mais ils n’offrent pas les protections au niveau du système d’exploitation que procurent les tunnels réseau entièrement encapsulés.
Scramble, chiffrements XOR et transports enfichables
Les correctifs XOR modifient les en-têtes de paquets OpenVPN standard à l’aide d’un simple masque mathématique pour perturber les scanners de signatures. Si cela déjoue facilement les pare-feu d’entreprise primitifs, les analyseurs approfondis de paquets modernes identifient vite le flux de données à haute entropie qui en résulte. Des transports enfichables avancés comme Obfs4 modifient la distribution des tailles de paquets et injectent des délais temporels dynamiques. Cette forte manipulation temporelle garde vos paquets hors des listes noires automatisées, mais elle introduit d’importants pics de latence qui ruinent les appels vocaux et vidéo en temps réel.
Choisir la bonne méthode furtive revient à équilibrer camouflage défensif et performances utilisables. S’appuyer sur de simples astuces de ports vous laisse exposé, tandis qu’un masquage de protocole en couches garde votre empreinte chiffrée cachée sous une forte surveillance. Dans les environnements d’entreprise et tactiques critiques, des fournisseurs spécialisés comme Quantum Infinity proposent un tunneling furtif avancé sans clé pour maintenir une connectivité fluide et indétectable.
Comment rendre votre connexion VPN aussi indétectable que possible
S’en remettre aux réglages par défaut du client laisse des indices évidents sur le fil. Faire de votre connexion un VPN indétectable exige une configuration mûrement réfléchie qui durcit à la fois la couche réseau et votre système d’exploitation local. Maîtrisez votre empreinte chiffrée grâce à ce plan de déploiement pratique :
- Sélectionnez un protocole obfusqué : activez l’encapsulation furtive ou le brouillage de protocole dans votre logiciel client pour supprimer les en-têtes de paquets reconnaissables.
- Forcez la transmission via le port TCP 443 : verrouillez votre trafic sortant sur le port standard de sécurité web pour que les filtres externes traitent le flux comme de la navigation ordinaire.
- Désactivez les protocoles réseau qui fuient : coupez l’IPv6 au niveau du système et WebRTC dans votre navigateur pour empêcher toute divulgation non autorisée de votre identité.
- Passez par des zones géographiques stratégiques : connectez-vous à des nœuds résilients conçus pour gérer sans heurt des restrictions réseau strictes.
Configuration réseau et choix du protocole
Les configurations par défaut s’appuient sur l’UDP pour une vitesse maximale, mais les environnements restreints abandonnent sans prévenir les flux UDP non classés. Passer au TCP établit des connexions fiables qui imitent les sessions de navigation internet ordinaires. Lier ce trafic directement au port 443 aide vos données à se fondre dans l’activité web normale. Quand vous avez besoin d’un routage fiable dans des régions restrictives, consultez ce guide de la couverture mondiale des serveurs pour choisir des emplacements optimisés pour la résilience plutôt que pour le simple nombre de serveurs.
Colmater les fuites DNS, IPv6 et WebRTC
Les pare-feu réseau repèrent les fuites non corrigées plus vite que les anomalies de protocole. Si votre système d’exploitation envoie des requêtes DNS en dehors de votre tunnel chiffré, vos véritables destinations de navigation fuitent aussitôt dans les journaux du réseau local. Désactivez entièrement l’IPv6 au niveau de la carte réseau, sauf si votre fournisseur de VPN offre un routage double pile vérifié ; sinon, les requêtes IPv6 contournent discrètement votre tunnel. Enfin, désactivez les interfaces WebRTC du navigateur à l’aide d’indicateurs de navigateur ou d’extensions sûres pour empêcher les sites web de récupérer votre véritable IP locale dans votre dos.
L’avantage de l’IP dédiée pour la furtivité
Les adresses de serveurs partagées comportent des risques importants. Quand des centaines d’utilisateurs passent par une seule IP publique, les services de streaming, les plateformes financières et les pare-feu d’entreprise signalent l’adresse comme une installation d’hébergement. Cet effet de réputation déclenche des invites CAPTCHA sans fin ou des mises sur liste noire d’accès complètes. Obtenir une IP dédiée exclusive contourne entièrement les listes noires de réputation automatisées et maintient un accès ininterrompu aux systèmes d’entreprise à distance et aux appels VoIP internationaux privés. Les voyageurs qui s’appuient sur des tunnels furtifs pour accéder à des contenus géobloqués, comme la télévision britannique en direct, constateront qu’une IP dédiée est tout aussi essentielle pour un VPN fiable pour BBC iPlayer à l’étranger, car elle contourne les listes noires des diffuseurs qui signalent instantanément les adresses de centres de données partagés.
Prenez dès aujourd’hui le contrôle de votre empreinte réseau. Vous pouvez obtenir une IP dédiée avec obfuscation furtive pour neutraliser les pare-feu indiscrets et naviguer sur le web selon vos propres conditions.
Au-delà de l’évasion réseau : pourquoi la juridiction et l’absence de journaux complètent le bouclier
L’obfuscation de protocole ne déguise vos données que pendant leur trajet entre votre appareil et le serveur de destination. Une fois que vos paquets sortent du tunnel, le déguisement technique prend fin. Si le fournisseur qui exploite ces nœuds de sortie enregistre les horodatages de session, les véritables adresses IP ou les volumes de trafic sous contrainte légale, votre bouclier furtif s’effondre. Un VPN réellement indétectable ne peut pas reposer uniquement sur des astuces cryptographiques sur le fil ; il exige une souveraineté juridique à toute épreuve qui empêche des tiers de saisir a posteriori les enregistrements de connexion. Comprendre comment fonctionne un VPN pour protéger l’historique de navigation au niveau de la connexion révèle pourquoi une architecture offshore sans journaux est tout aussi cruciale que le camouflage de protocole.
La réalité de la surveillance des Five Eyes
Les lois nationales sur la vie privée vous protègent rarement contre les alliances de renseignement multinationales. Dans le cadre d’accords comme les Five Eyes, les nations membres contournent légalement les interdictions nationales d’écoutes en partageant les renseignements interceptés au-delà des frontières. Lorsqu’un service VPN opère dans ces juridictions, des lettres de sécurité nationale et des ordres de silence peuvent contraindre les ingénieurs à enregistrer les sessions des utilisateurs dans le plus grand secret. Pour voir comment des structures opérationnelles souveraines évitent ces pièges, consultez l’aperçu de la confidentialité des VPN annuels et comprenez ce qu’est une conception réseau à exposition nulle.
Le cadre bahaméen de protection de la vie privée
La juridiction légale est le dernier rempart derrière le camouflage réseau. VPN Secure opère depuis les Bahamas depuis 2012, ce qui place ses activités totalement en dehors de l’alliance des Five Eyes et des traités de surveillance agressifs. La jurisprudence bahaméenne exige des ordonnances de tribunaux locaux avant que des enquêteurs étrangers puissent réclamer des dossiers d’entreprise. Comme notre infrastructure repose sur un cadre opérationnel audité sans journaux, aucun enregistrement de connexion, journal de trafic ou historique de session d’utilisateur n’est stocké sur un support non volatil. Les agences étrangères ne peuvent pas saisir des données qui n’ont jamais été enregistrées.
Une autonomie numérique totale sur tous les appareils
Obtenir une véritable furtivité réseau suppose de déployer des défenses étanches sur chaque écran que vous possédez. Sécuriser un poste de travail ne sert à rien si votre smartphone laisse fuiter des balises de localisation sur une connexion cellulaire non chiffrée. Vous pouvez configurer l’ensemble de votre poste de travail et de votre parc mobile grâce à cette configuration d’écosystème multiplateforme afin de verrouiller le trafic sur chaque système d’exploitation. Une véritable autonomie numérique exige à la fois la furtivité réseau et un havre offshore indépendant. Déployez un VPN indétectable reposant sur une infrastructure offshore auditée et naviguez sur l’internet mondial entièrement selon vos propres conditions.
Reprenez votre souveraineté numérique grâce à l’obfuscation intelligente
S’en remettre au chiffrement de base pour naviguer sur des réseaux restrictifs est une stratégie perdante. Les moniteurs réseau n’ont pas besoin de casser votre chiffrement pour couper votre ligne ; ils signalent les poignées de main statiques et les empreintes de centres de données sales que vous laissez derrière vous. Construire un VPN réellement indétectable exige un camouflage de protocole dynamique qui se fond dans la navigation web ordinaire, associé à un routage propre qui contourne entièrement les listes noires automatisées.
La furtivité technique n’est fiable que si le cadre juridique qui la soutient l’est aussi. Une vraie sécurité exige une infrastructure opérant hors des traités de surveillance nationaux, où les politiques de non-journalisation sont garanties par la loi plutôt que par la rhétorique marketing. Depuis 2012, VPN Secure maintient une base offshore aux Bahamas, entièrement hors de portée des accords des Five Eyes. Avec une architecture sans journaux auditée, des serveurs optimisés dans plus de 40 pays et des options d’IP dédiée exclusive, vous bénéficiez d’un bouclier sans compromis contre les ingérences réseau.
Ne laissez pas des pare-feu agressifs dicter comment vous communiquez, travaillez ou accédez à l’information. Prenez dès aujourd’hui le contrôle de votre empreinte chiffrée. Armez votre connexion avec la confidentialité offshore de VPN Secure et découvrez le web ouvert, sans restrictions.
Questions fréquentes
Un VPN est-il vraiment indétectable à 100 % en 2026 ?
Aucun fournisseur ne peut garantir une invisibilité mathématique absolue sur un réseau. Un VPN indétectable fonctionne en utilisant un camouflage cryptographique pour imiter des sessions de navigation HTTPS standard, plutôt qu’en disparaissant complètement. Votre fournisseur d’accès à internet peut toujours voir les horodatages, le volume et l’adresse IP de destination de votre connexion. Ce que les outils furtifs efficaces empêchent, c’est la classification automatisée, l’identification par sondage actif et le filtrage immédiat au niveau du protocole par les pare-feu réseau intermédiaires.
Comment les fournisseurs d’accès à internet détectent-ils l’usage d’un VPN standard ?
Les fournisseurs d’accès à internet identifient les connexions en vérifiant les numéros de port de destination et en inspectant les en-têtes de paquets non chiffrés. Les configurations standard diffusent des poignées de main cryptographiques distinctes que les moniteurs réseau reconnaissent instantanément. Les opérateurs de télécommunications tiennent aussi de vastes bases de données d’installations d’hébergement commerciales connues. Quand votre trafic est acheminé de façon constante vers un bloc d’IP enregistré auprès d’une ferme de serveurs d’entreprise plutôt qu’auprès d’un hébergeur web résidentiel typique, les systèmes automatisés signalent aussitôt le tunnel.
Qu’est-ce que l’obfuscation VPN et comment cache-t-elle le trafic ?
L’obfuscation VPN brouille les métadonnées et les en-têtes des paquets pour supprimer les signatures de protocole reconnaissables. Au lieu de diffuser des poignées de main claires qui annoncent un tunnel privé, l’obfuscation enveloppe les données dans des couches de transport secondaires comme le TLS. Cette transformation fait ressembler votre flux chiffré à de la navigation web ordinaire pour les renifleurs de réseau externes. Elle neutralise l’analyse passive du trafic en façonnant la taille des paquets, de sorte que votre ligne échappe aux règles d’inspection automatisées.
L’inspection approfondie des paquets peut-elle bloquer les VPN furtifs obfusqués ?
Les moteurs avancés d’inspection approfondie des paquets peuvent perturber les connexions obfusquées par le sondage actif et l’analyse comportementale de l’entropie. Lorsqu’un équipement détecte des données à haute entropie circulant vers une destination inconnue, il envoie des paquets de défi automatisés directement au serveur récepteur. Si ce nœud distant ne répond pas comme un véritable hôte web, le pare-feu met l’adresse sur liste noire. L’évasion moderne exige des serveurs conçus pour gérer les sondes actives avec élégance sans exposer leurs mécanismes de proxy sous-jacents.
Utiliser un VPN indétectable ralentit-il la navigation internet ?
Les protocoles furtifs entraînent une perte de vitesse mesurable par rapport aux connexions standard. Envelopper des données chiffrées dans des sessions TLS secondaires ou brouiller les en-têtes de paquets crée une surcharge de traitement et augmente la taille totale des paquets. Si la navigation web de base et le streaming restent fluides sur les réseaux performants, les utilisateurs remarqueront une latence plus élevée pendant les parties de jeu compétitives. Ce compromis est délibéré : vous sacrifiez un peu de débit pour obtenir une connectivité fiable sur des réseaux fortement filtrés.
Pourquoi les plateformes de streaming bloquent-elles les VPN même si mon IP est masquée ?
Les services de streaming bloquent les connexions en surveillant la réputation des adresses de destination plutôt qu’en déchiffrant les charges utiles. Quand des milliers d’abonnés regardent des contenus simultanément via une IP de centre de données partagée, les systèmes de sécurité signalent cet ensemble comme un proxy automatisé. La plateforme n’a pas besoin de casser votre chiffrement ; elle met simplement l’adresse du serveur partagé sur liste noire. Passer à une IP dédiée exclusive contourne cette empreinte en fournissant une adresse vierge. Les mêmes mécanismes de réputation des IP qui touchent les plateformes de streaming en général rendent les adresses dédiées propres tout aussi cruciales avec un VPN pour BBC iPlayer à l’étranger, dont les systèmes de détection du diffuseur comptent parmi les plus agressifs du secteur.
Est-il légal d’utiliser un VPN furtif indétectable dans les régions restrictives ?
La légalité dépend entièrement des lois nationales locales et des réglementations de télécommunications spécifiques. Plusieurs juridictions restreignent ou interdisent purement et simplement les logiciels de chiffrement non approuvés par l’État, tandis que d’autres n’autorisent les réseaux privés que pour des activités commerciales enregistrées. Utiliser un VPN indétectable pour camoufler votre activité réseau ne vous confère aucune immunité vis-à-vis des cadres juridiques régionaux. Les utilisateurs devraient examiner le paysage réglementaire local avant de se connecter au-delà de frontières restreintes.
Comment une adresse IP dédiée rend-elle les connexions VPN plus furtives ?
Une IP dédiée fournit une adresse unique et non partagée que vous seul contrôlez, évitant les déclencheurs comportementaux abusifs liés aux bassins d’hébergement partagés. Les adresses IP commerciales partagées déclenchent les systèmes de détection de fraude et des énigmes de vérification agressives, car plusieurs comptes sans lien accèdent aux services par la même passerelle. Une adresse exclusive ressemble à une connexion privée ordinaire, contourne les filtres de streaming automatisés et stabilise les connexions d’accès à distance sensibles. Pour voir plus en détail comment les tunnels chiffrés protègent votre activité web des FAI et des courtiers en données, le guide complet de confidentialité du VPN pour protéger l’historique de navigation explique précisément ce qui est exposé sans chiffrement adéquat.