


Kısaca
IP sızıntısı testi, bir VPN bağlıyken web sitelerinin normal genel IP adresinizi, DNS isteklerinizi, WebRTC ayrıntılarınızı ya da IPv6 trafiğinizi görüp göremediğini kontrol eder. Bir sonucun gerçek bir sızıntı olduğuna karar vermeden önce ilk olarak bir referans testi yapın, VPN’e yeniden bağlanın ve ardından sonuçları yeni bir tarayıcı sekmesinde karşılaştırın.
- Başarılı bir VPN testi, VPN bağlanmadan önce görünen genel IP adresini değil, beklenen VPN çıkış IP adresini gösterir.
- Başka bir ülkedeki DNS çözümleyicisi kendiliğinden DNS sızıntısı anlamına gelmez; çünkü VPN sağlayıcıları DNS’i ayrı bir altyapı üzerinden yönlendirebilir.
- 192.168.x.x gibi özel adresler ve 169.254.0.0/16 aralığındaki bağlantı-yerel (link-local) adresler, genel internette yönlendirilebilen adresler değildir.
- WebRTC sonuçları, yalnızca yerel bir adresi ya da bir
.localana bilgisayar adını değil, İSS’nizin atadığı genel bir adresi açığa çıkardığında dikkat gerektirir. - Bir istemci güncellemesinden, tarayıcı değişikliğinden, ağ değişikliğinden ya da beklenmedik bir bağlantı kopmasından sonra VPN’i yeniden test edin.
İçindekiler
- VPN’imi IP sızıntısına karşı nasıl test ederim?
- Bir IP sızıntısı testi ne göstermeli?
- Bir IP sızıntısı testi neden aslında öyle değilken endişe verici görünebilir?
- IP, DNS, WebRTC ya da IPv6 sızıntısını nasıl gideririm?
- VPN bağlantım koparsa ne yapmalıyım?
- IP sızıntıları hakkında başka neler soruluyor?
- Temiz bir IP sızıntısı testinden sonra ne yapmalıyım?
VPN’imi IP sızıntısına karşı nasıl test ederim?
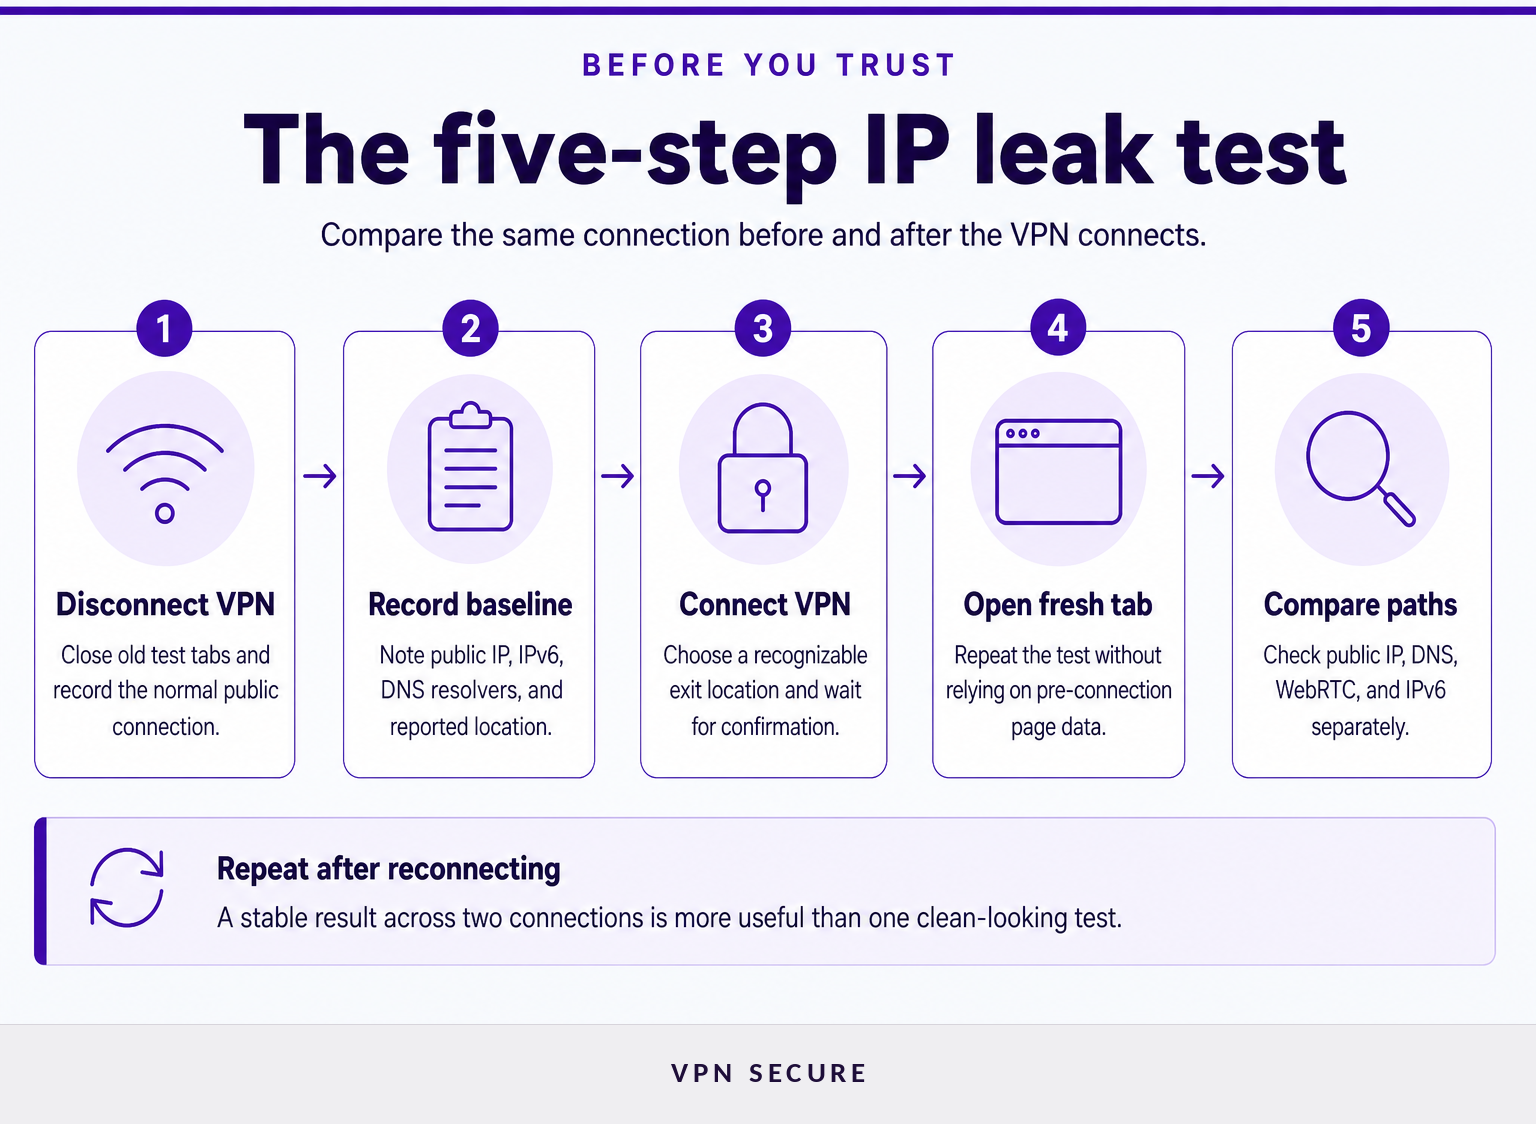
Güvenilir bir IP sızıntısı testi, aynı cihazı ve tarayıcıyı VPN bağlanmadan önce ve bağlandıktan sonra karşılaştırır. Önce referans değerleri kaydedin, ardından eski bir sayfa sonucu karıştırmasın diye VPN bağlantısını yeni bir sekmede kontrol edin.
Testi gerçekten kullandığınız bağlantıda yapın. Endişeniz halka açık Wi-Fi ise halka açık Wi-Fi’de test edin. Endişeniz ev bağlantınızsa orada test edin. Tek bir cihazdan alınan sonuç, her telefonun, tarayıcı eklentisinin, yönlendiricinin ya da uygulamanın aynı şekilde yapılandırıldığını kanıtlamaz.
- VPN bağlantısını kesin ve eski test sekmelerini kapatın. Bir sızıntı testi sayfası açın ve genel IPv4 adresini, varsa genel IPv6 adresini, gösterilen yaklaşık konumu ve listelenen DNS çözümleyicilerini kaydedin.
- VPN’i kolay tanınan bir konuma bağlayın. Yeni sonuçta kolayca ayırt edebileceğiniz bir çıkış ülkesi ya da şehri seçin. VPN uygulaması bağlantıyı onaylayana kadar bekleyin.
- Yeni bir tarayıcı sekmesi açın. Testi tekrarlayın. Yeni bir sekme, VPN bağlantısından önce toplanan bir sonucu güncel sanmanızı önler.
- Önce genel adresleri karşılaştırın. Referans testinde görünen, İSS’nizin atadığı normal genel IP adresi VPN bağlandıktan sonra görünmemelidir.
- DNS, WebRTC ve IPv6’yı ayrı ayrı kontrol edin. Genel IP adresinin değişmesi tek başına eksiksiz bir test değildir. DNS istekleri, tarayıcının gerçek zamanlı bağlantı verileri ve IPv6 trafiği farklı yollar izleyebilir.
- Yeniden bağlanın ve testi bir kez daha yapın. Bağlantıyı kesin, yeniden bağlanın ve testi tekrar çalıştırın. Sonuç değişirse en temiz görünen sonucun doğru olduğunu varsaymayın.
IP sızıntısı testi, bir cihazdaki tüm gizlilik risklerini değil, test anında görünen genel ağ bilgilerini belirler. Daha geniş bir bağlam için IP adresini değiştirme rehberimize göz atın ve farklı araçların yalnızca bir tarayıcıyı, bir uygulamayı ya da tüm cihaz trafiğini nasıl değiştirdiğini inceleyin.
Yararlı bir test bir karşılaştırmadır: VPN bağlanmadan önce görünen adres ile bağlandıktan sonra görünen adres.
Bir IP sızıntısı testi ne göstermeli?
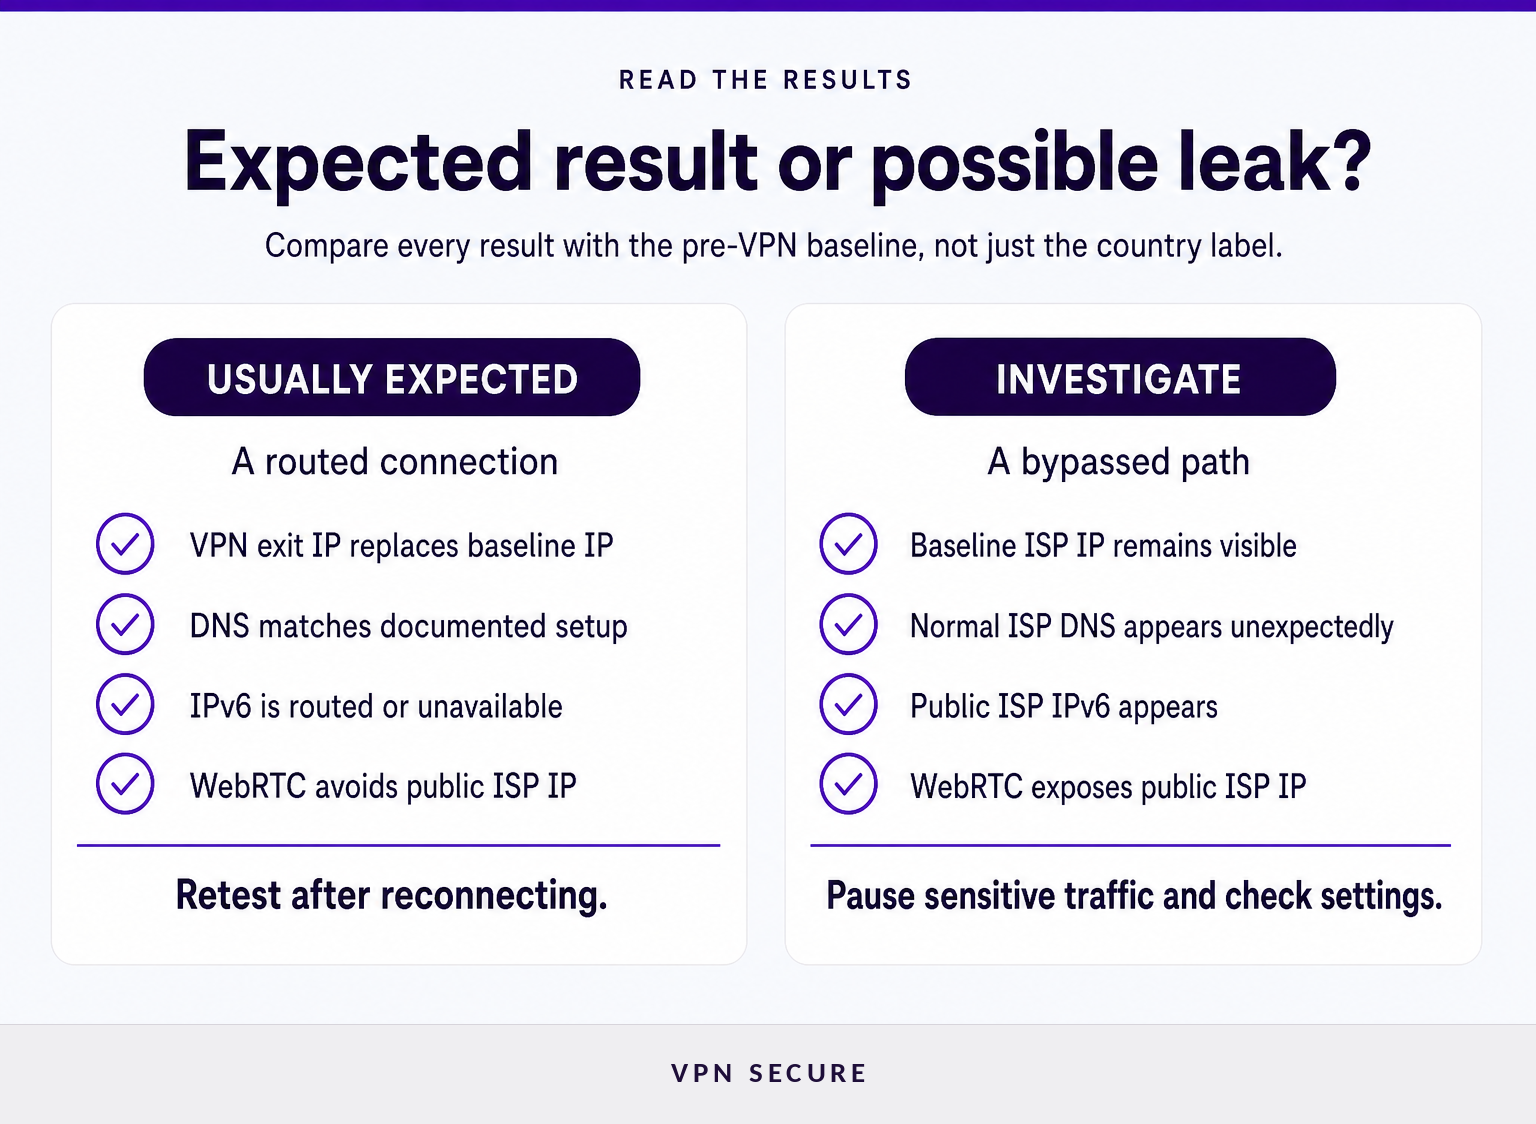
Temiz bir sonuç normalde referans testindeki İSS IP adresi yerine VPN çıkış IP adresini gösterir. Ayrıca VPN yapılandırmasıyla ya da ağ kurulumunun belgelenmiş davranışıyla uyumlu bir DNS ve IPv6 davranışı da göstermelidir.
| Test sonucu | Genellikle beklenen | Ne zaman daha fazla incelenmeli |
|---|---|---|
| Genel IPv4 | Referans testindeki İSS adresinin yerini bir VPN çıkış adresi alır. | VPN bağlandığını bildirdikten sonra referans testindeki İSS adresi görünmeye devam ediyorsa. |
| Genel IPv6 | VPN üzerinden yönlendirilen bir IPv6 adresi görünür ya da seçilen yapılandırmada IPv6 kullanılamaz. | IPv4 trafiği VPN üzerinden geçerken normal ağınızla ilişkili genel bir IPv6 adresi görünüyorsa. |
| DNS çözümleyicileri | Çözümleyiciler, VPN sağlayıcısının belgeleriyle ya da bilinçli olarak yapılandırılmış bir DNS hizmetiyle eşleşir. | VPN’in DNS’i yönetmesi gerektiği halde test sürekli olarak İSS’nizin normal DNS sunucularını gösteriyorsa. |
| WebRTC | Tarayıcının davranışına bağlı olarak VPN’in genel IP adresi, yerel bir adres ya da bir .local ana bilgisayar adı görünebilir. |
VPN bağlandıktan sonra tarayıcı bağlantı verilerinde İSS’nize ait genel bir adres görünüyorsa. |
Yalnızca ülke etiketlerine güvenmeyin. Bir VPN çıkış IP adresi bir yerde kayıtlı olurken fiziksel sunucusu ya da DNS altyapısı başka bir yerde çalışıyor olabilir. Belirleyici soru, testin VPN bağlanmadan önce görünen genel adresin aynısını ortaya çıkarıp çıkarmadığıdır.
IP sızıntısı testi, bir çıkış adresinin diğer VPN kullanıcılarıyla paylaşılıp paylaşılmadığını ya da yalnızca tek bir hesaba atanıp atanmadığını da söyleyemez. Bu, Özel IP sunan VPN’ler rehberimizde ele alınan ayrı bir gizlilik ve erişim kararıdır.
Temel sonuç basittir: İSS’nize bağlı referans genel adresiniz, VPN bağlantısı kurulduktan sonra yeniden görünmemelidir.
Bir IP sızıntısı testi neden aslında öyle değilken endişe verici görünebilir?
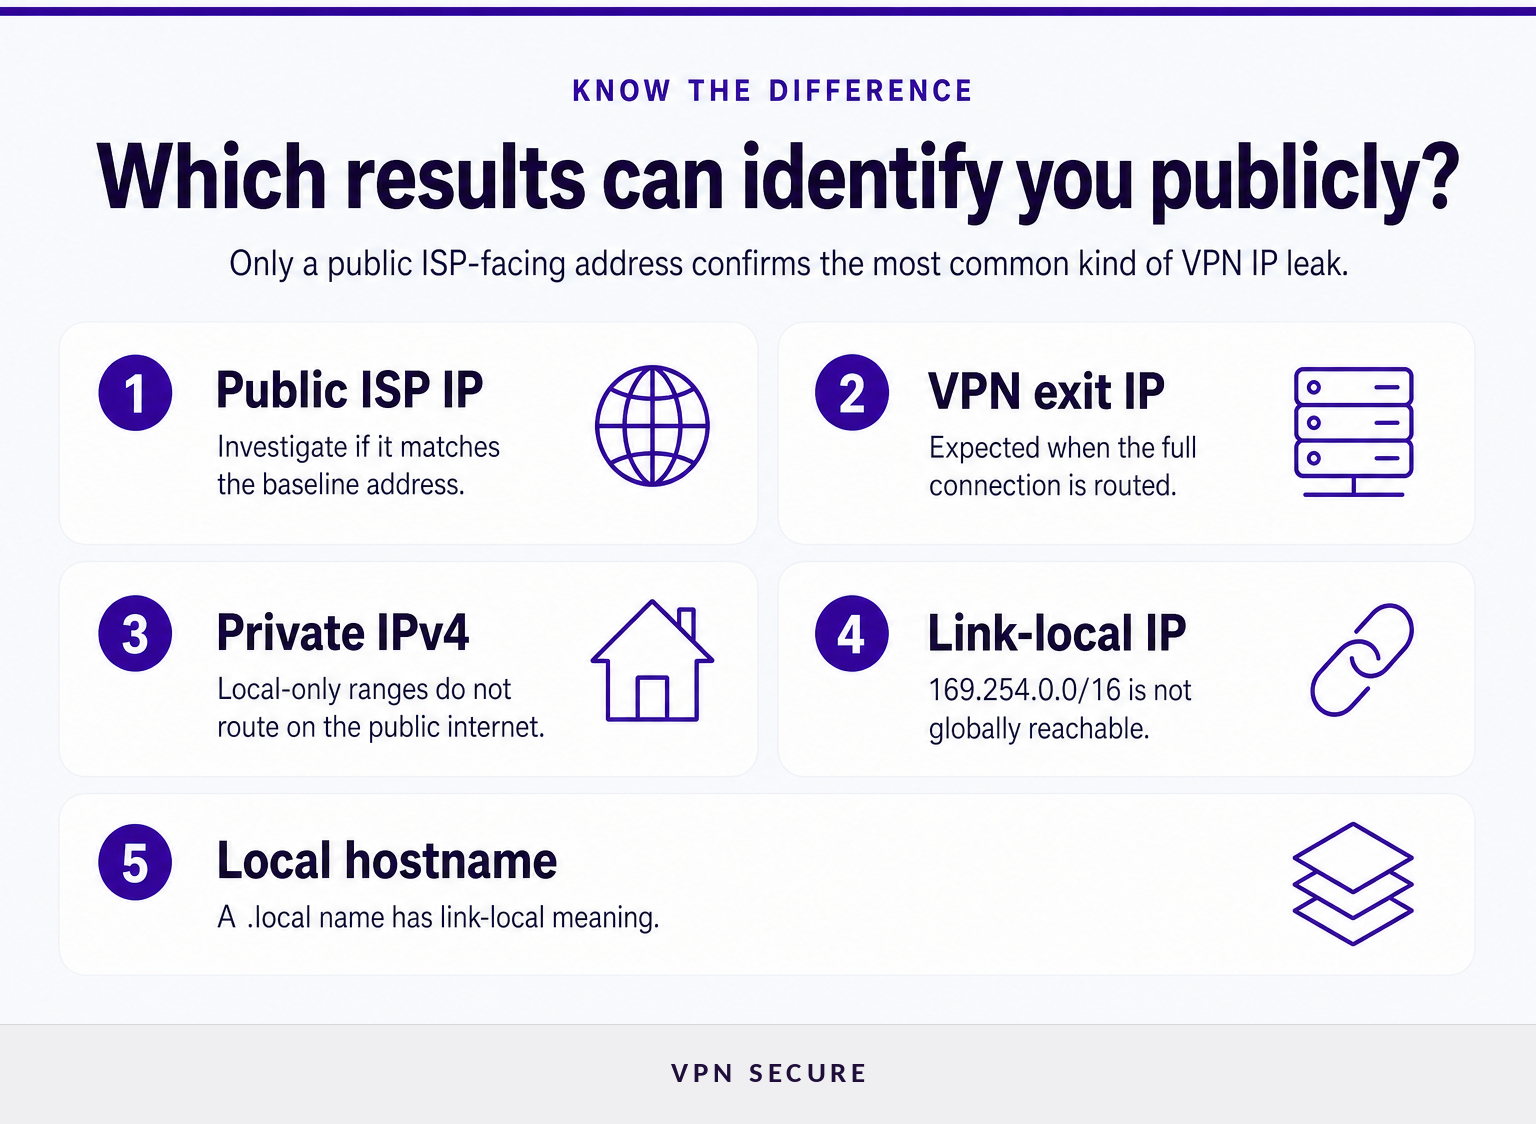
Tanımadığınız her adres, genel IP adresinizin sızdığı anlamına gelmez. Ayarları değiştirmeden önce adresin türünü ve nerede göründüğünü okuyun; çünkü yerel ve bağlantı-yerel adresler, genel internetteki web sitelerine ev bağlantınızı ele vermez.
Özel yerel adresler genel IP sızıntısı değildir. RFC 1918, 10.0.0.0/8, 172.16.0.0/12 ve 192.168.0.0/16 aralıklarını özel ağlar için ayırır. Bu aralıklardan birindeki bir adresin görünmesi, bir sayfaya ya da eklentiye yerel ağ yapınızı gösterebilir; ancak bu, İSS’nizin atadığı genel bir adresi internete açmakla aynı şey değildir. RFC 1918, bu aralıkları özel ağlar için tanımlar. (datatracker.ietf.org)
169.254 ile başlayan bir adres bağlantı-yereldir. İnternet Atanmış Numaralar Otoritesi (IANA), 169.254.0.0/16 aralığını bağlantı-yerel ve küresel olarak erişilemez olarak listeler. Pratikte 169.254.169.254, sıradan bir web sitesinin ev internet bağlantınızı bulmak için kullanabileceği genel bir adres değildir. Bir cihazın neden bağlantı-yerel bir yapılandırmaya sahip olduğunu araştırmak yine de yararlı olabilir, ancak bu, bir VPN’in İSS IP adresinizi açığa çıkardığının kanıtı değildir. IANA’nın IPv4 Özel Amaçlı Adres Alanı kaydı bu aralığı kayıt altına alır. (iana.org)
Bir .local ana bilgisayar adı genel bir adres değildir. Multicast DNS, yalnızca yerel bağlantıda anlam taşıyan adlar için .local. alan adını kullanır. Bu nedenle device-name.local gibi bir tarayıcı sonucu, sayısal bir genel IP adresinden farklı yorumlanmalıdır. RFC 6762, .local. alan adını bağlantı-yerel olarak tanımlar. (datatracker.ietf.org)
WebRTC önemli bağlantı verilerini açığa çıkarabilir. WebRTC, gerçek zamanlı bağlantılar kurmaya yardımcı olmak için ICE adaylarını kullanır ve tarayıcı belgeleri aday adreslerin bir cihazın ağ topolojisi hakkında bilgi verebileceği konusunda uyarır. Bu sonuçta İSS’nize ait genel bir adres görünmesi dikkat gerektirir; özel bir adres ya da .local adı ise paniği değil, bağlamı değerlendirmeyi gerektirir. MDN’nin WebRTC belgeleri bu açığa çıkma riskini açıklar. (developer.mozilla.org)
Şüpheli bir sonuç, ancak VPN bağlantısıyla gizlenmesi gereken normal genel adresi ya da İSS’nin normal DNS yolunu açığa çıkardığında doğrulanmış bir sızıntıdır.
IP, DNS, WebRTC ya da IPv6 sızıntısını nasıl gideririm?
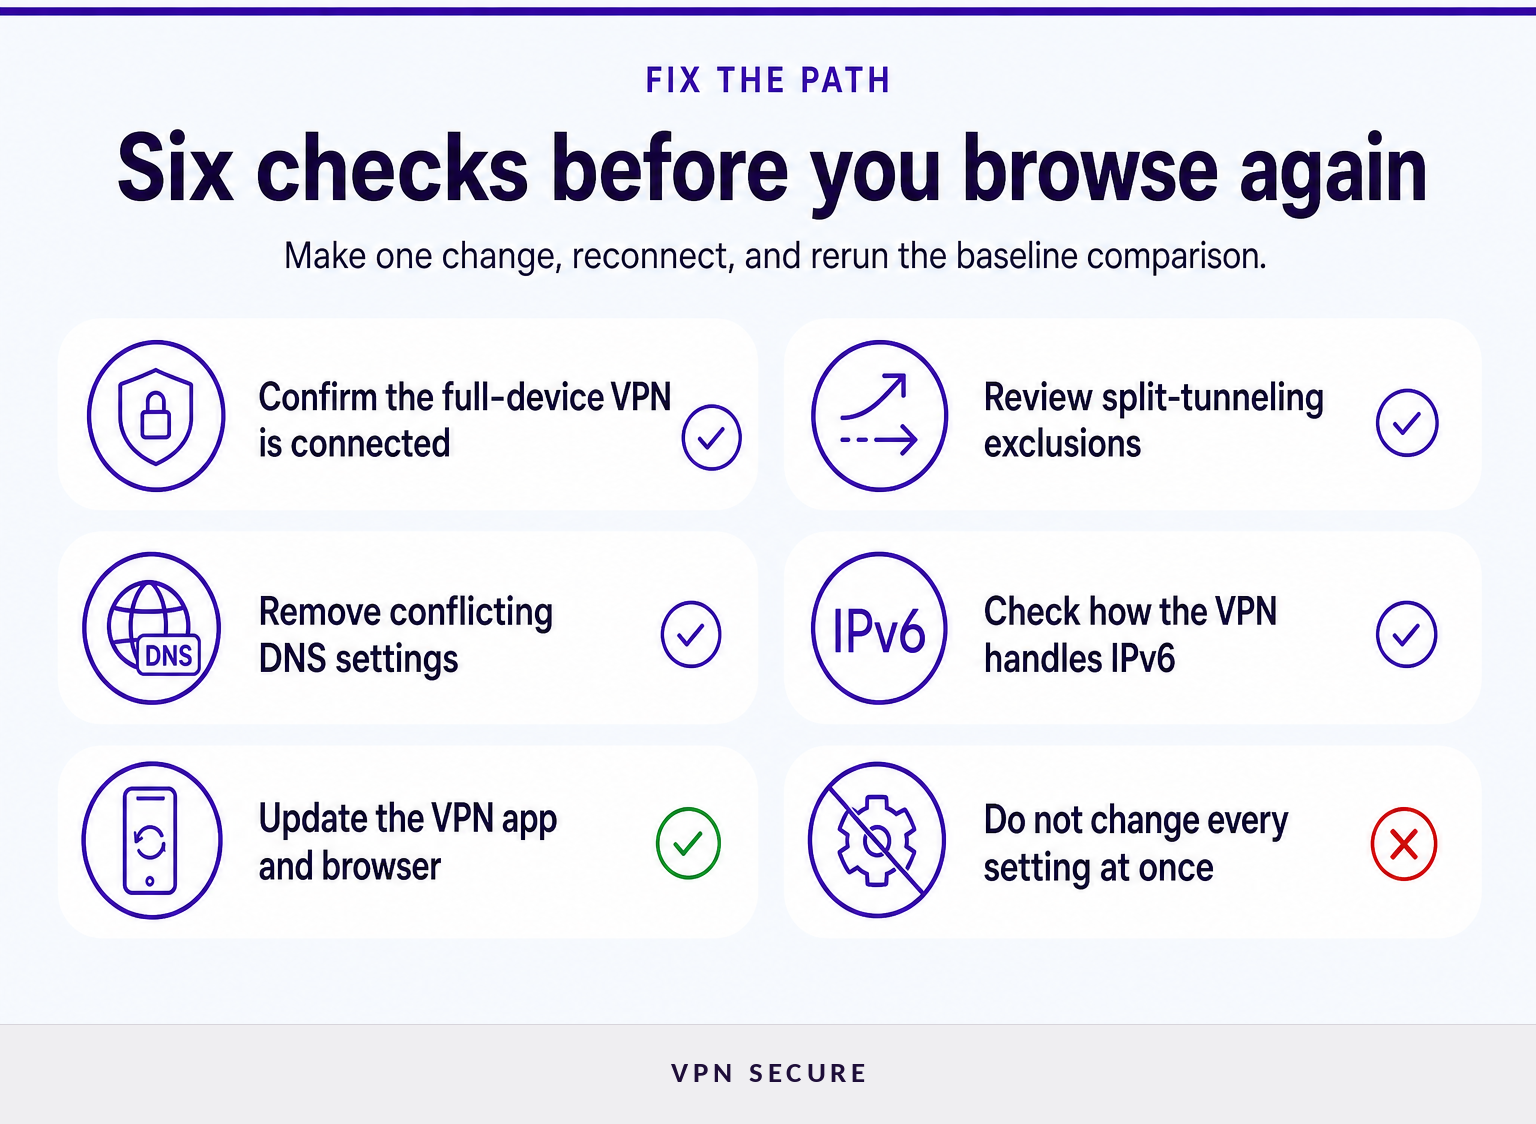
Olası tüm ayarları aynı anda uygulamak yerine sızıntı yapan yolu düzeltin. İşe VPN istemcisinden ve cihaz yapılandırmasından başlayın, ardından her değişikliği aynı “önce referans, sonra VPN bağlıyken” test sürecini kullanarak yeniden test edin.
- Tüm cihazı kapsayan VPN’in bağlı olduğundan emin olun. Bir tarayıcı proxy’si, tarayıcı sayfalarının gördüğü IP adresini değiştirirken diğer uygulamalar normal ağ bağlantısını kullanmaya devam edebilir. Gerçekten kullanmayı amaçladığınız trafiği koruyan aracı test edin.
- Bölünmüş tünel (split tunneling) kurallarını gözden geçirin. Bölünmüş tünel etkinse, hariç tutulan bir tarayıcı ya da uygulama tasarım gereği normal bağlantıyı kullanabilir. Etkilenen uygulamanın VPN korumasına ihtiyacı varsa onu hariç tutulanlar listesinden çıkarın.
- VPN uygulamasındaki ve işletim sistemindeki DNS ayarlarını kontrol edin. Elle yapılandırılmış bir çözümleyici her zaman sızıntı değildir, ancak bilinçli olarak ayarlanmış olmalı ve VPN etkinken beklendiği gibi davranmalıdır. DNS’i VPN’in yönetmesi gerekiyorsa çakışan özel ayarları kaldırın ve yeniden bağlanın.
- IPv6’nın nasıl ele alındığını kontrol edin. Bir test, VPN üzerinden yönlendirilen IPv4 adresinin yanında normal genel IPv6 adresinizi gösteriyorsa, VPN istemcisinin IPv6 trafiğini yönlendirip yönlendirmediğini inceleyin. IPv6’yı körü körüne devre dışı bırakmayın; çünkü bu, bazı ağlarda bağlantıyı etkileyebilir.
- VPN uygulamasını ve tarayıcıyı güncelleyin. Ağ trafiğinin işlenme biçimi ve tarayıcının gizlilik davranışı sürümler arasında değişebilir. Önceki temiz sonucun hâlâ geçerli olduğunu varsaymak yerine güncellemeden sonra yeniden test edin.
- Birden fazla değişkeni aynı anda değiştirmeden başka bir tarayıcıyı test edin. Bu, özellikle endişe WebRTC ile ilgiliyse, sorunun tarayıcıya özgü olup olmadığını gösterebilir.
Tarayıcı dışındaki uygulamalar hassas trafiği işliyorsa, yalnızca tarayıcıya yönelik bir geçici çözüm cihaz genelindeki korumanın yerini tutmaz. Daha kapsamlı bir tarayıcı ve ağ sıkılaştırma (hardening) rutini için güvenli gezinme rehberimizi okuyun.
En güvenilir çözüm, referans adresini açığa çıkaran belirli trafik yolunu değiştiren ve ardından tekrarlanan testte beklenen sonucu veren çözümdür.
VPN bağlantım koparsa ne yapmalıyım?
VPN kesintisini ayrı bir test olarak ele alın; çünkü bir bağlantı etkinken temiz görünebilir ama kopma sırasında normal trafiği açığa çıkarabilir. Önce hassas gezinmeyi durdurun, bilinçli olarak yeniden bağlanın ve yeni sonucu ilk referans değerleriyle karşılaştırın.
Kontrollü bir kesinti testi kısa sürmelidir. VPN bağlıyken indirmeleri duraklatın ve hassas sayfaları kapatın, VPN bağlantısını kesin ve cihazın normal bağlantıya dönüp dönmediğini gözlemleyin. Hemen yeniden bağlanın, yeni bir sekme açın ve IP ile DNS kontrollerini tekrar çalıştırın.
Bir kesinti sırasında normal genel IP adresiniz görünür hale geliyorsa, nedeni anlaşılana kadar VPN gerektiren etkinliklere devam etmeyin. VPN istemcisinin bağlantı koruma ayarlarını, işletim sisteminin ağ davranışını ve destek belgelerini gözden geçirin. Sorun devam ederse referans IP adresini, bağlıyken alınan sonucu, cihazı, tarayıcıyı, VPN protokolünü ve testin tam saatini destek ekibine iletin.
Etkin durumdayken temiz bir bağlantı yararlıdır, ancak gizliliğe duyarlı bir VPN kurulumu yeniden bağlanma sırasında da öngörülebilir davranmalıdır.
IP sızıntıları hakkında başka neler soruluyor?
Biri IP adresinizi ifşa ederse ne yapmalısınız?
Biri genel IP adresinizi ifşa ederse, bu adresin anında risk oluşturduğu tüm hizmetlerle bağlantınızı kesin, tehdit ya da tacize ilişkin kanıtları saklayın ve gerekirse ilgili platformla veya yerel yetkililerle iletişime geçin. Ev yönlendiricinizi yeniden başlatmak dinamik bir adresi değiştirebilir, ancak hesap güvenliğinin, gizlilik ayarlarının ya da kanıtlarıyla yapılmış resmî bir bildirimin yerini tutmaz.
169.254.169.254 IP adresi ne için kullanılır?
169.254.169.254, IANA’nın küresel olarak erişilemez olarak sınıflandırdığı 169.254.0.0/16 bağlantı-yerel aralığının içindedir. Bağlantı-yerel adresler yalnızca yerel ağ bağlamında kullanılır ve her ağ bu aralıkta yerel hizmetler tanımlayabilir. Bu adresin görünmesi, bir VPN’in İSS’nizin atadığı normal genel adresi açığa çıkardığının kanıtı değildir.
1.1.1.1 genel bir IP adresi mi?
Evet. 1.1.1.1, RFC 1918 kapsamındaki özel ağ adreslerinden biri değil, halka açık bir DNS çözümleyicisinin kullandığı ve genel olarak erişilebilen bir IPv4 adresidir. Cihaz bu çözümleyiciyi bilinçli olarak kullanıyorsa bir DNS sızıntısı testi bu adresi gösterebilir. Yalnızca görünmesi bir sızıntıyı kanıtlamaz; önemli olan soru, DNS yolunun amaçlanan yapılandırmayla eşleşip eşleşmediğidir.
Gerçek IP adresim nedir?
Bir IP sızıntısı testi açısından gerçek IP adresiniz, aynı ağda VPN bağlı değilken bir web sitesinin gördüğü genel adrestir. Test etmeden önce bu referans adresi kaydedin. VPN bağlandıktan sonra aynı genel adres görünüyorsa, VPN bağlantısı farklı yönlendirilmesi gereken trafiği açığa çıkarıyor olabilir.
Yararlı soru, her sonucun yabancı görünüp görünmediği değil; VPN başarılı bir bağlantı bildirdikten sonra VPN öncesindeki genel kimliğinizin görünmeye devam edip etmediğidir.
Temiz bir IP sızıntısı testinden sonra ne yapmalıyım?
Temiz sonucu aldığınız tarihi, cihazı, tarayıcıyı, ağı ve VPN konumunu kaydedin, ardından önemli değişikliklerden sonra testi tekrarlayın. Mevcut kurulumunuz özel gezinme için gereken cihaz genelinde yönlendirmeyi ve bağlantı davranışını sağlayamıyorsa, desteklenen cihazlarda VPNSecure aboneliği atabileceğiniz pratik bir adımdır.
Temiz bir sonuç kalıcı bir garanti değil, bir kontrol noktasıdır: cihaz, tarayıcı, ağ ya da VPN yapılandırması her değiştiğinde aynı testi tekrarlayın.