


En resumen
Una prueba de fuga de IP comprueba si los sitios web pueden ver tu dirección IP pública habitual, tus solicitudes DNS, los datos de WebRTC o el tráfico IPv6 mientras la VPN está conectada. Haz primero una prueba de referencia, vuelve a conectar la VPN y compara los resultados en una pestaña nueva del navegador antes de decidir que un resultado es una fuga real.
- Una prueba de VPN superada muestra la IP de salida esperada de la VPN, no la IP pública que aparecía antes de conectarte.
- Un resolvedor DNS en otro país no es automáticamente una fuga de DNS, porque los proveedores de VPN pueden enrutar el DNS a través de una infraestructura aparte.
- Las direcciones privadas como 192.168.x.x y las direcciones de enlace local de 169.254.0.0/16 no son direcciones de internet enrutables públicamente.
- Los resultados de WebRTC merecen atención cuando exponen una dirección pública del proveedor de internet, no simplemente una dirección local o un nombre de host
.local. - Vuelve a probar la VPN después de actualizar el cliente, cambiar de navegador, cambiar de red o sufrir una desconexión inesperada.
Contenido
- ¿Cómo compruebo si mi VPN tiene una fuga de IP?
- ¿Qué debería mostrar una prueba de fuga de IP?
- ¿Por qué una prueba de fuga de IP puede parecer alarmante sin serlo?
- ¿Cómo soluciono una fuga de IP, DNS, WebRTC o IPv6?
- ¿Qué debo hacer si mi VPN se desconecta?
- ¿Qué más se pregunta sobre las fugas de IP?
- ¿Qué debo hacer tras una prueba de fuga de IP limpia?
¿Cómo compruebo si mi VPN tiene una fuga de IP?
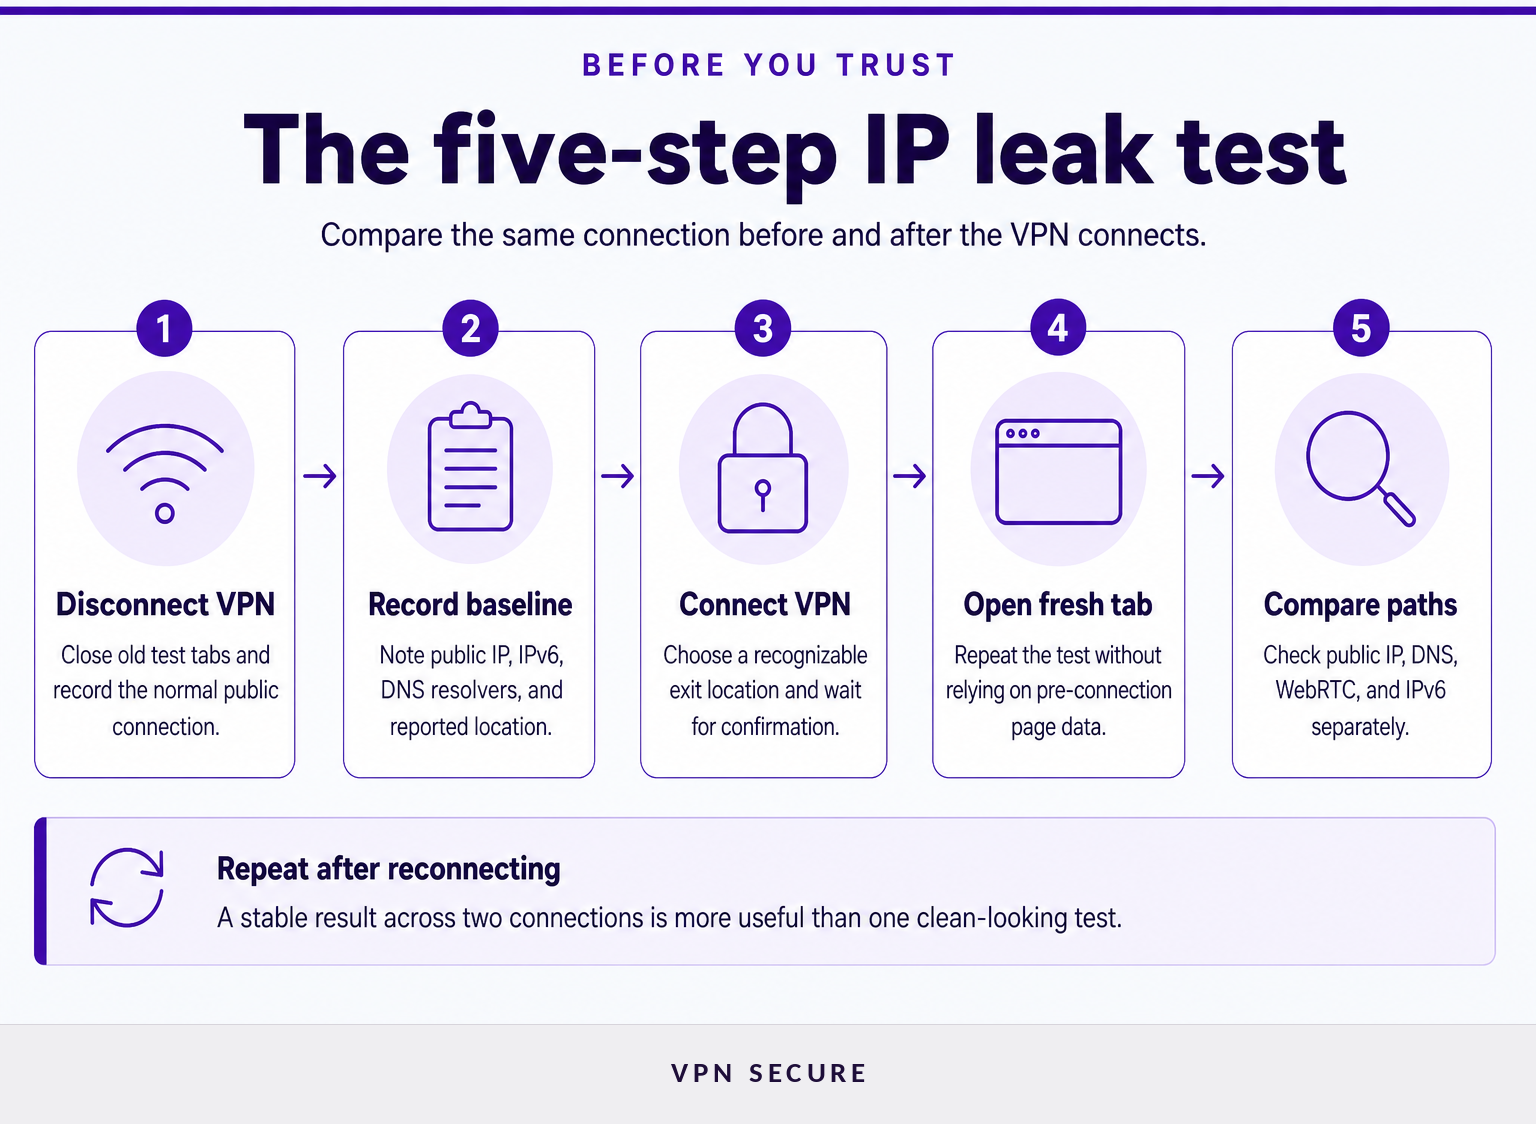
Una prueba de fuga de IP fiable compara el mismo dispositivo y el mismo navegador antes y después de que se conecte la VPN. Anota primero la referencia y comprueba después la conexión VPN en una pestaña nueva, para que una página antigua no confunda el resultado.
Empieza en la conexión que realmente usas. Si te preocupa una wifi pública, haz la prueba en una wifi pública. Si te preocupa la conexión de casa, hazla allí. El resultado de un dispositivo no demuestra que todos los móviles, extensiones del navegador, routers o aplicaciones estén configurados de la misma manera.
- Desconecta la VPN y cierra las pestañas de pruebas antiguas. Abre una página de pruebas de fugas y anota la dirección IPv4 pública, cualquier dirección IPv6 pública, la ubicación aproximada que se muestra y los resolvedores DNS que aparecen.
- Conecta la VPN a una ubicación reconocible. Elige un país o ciudad de salida que sea fácil de identificar en el nuevo resultado. Espera a que la aplicación de VPN confirme la conexión.
- Abre una pestaña nueva del navegador. Repite la prueba. Una pestaña nueva evita tratar como actual un resultado obtenido antes de la conexión VPN.
- Compara primero las direcciones públicas. La IP pública habitual asignada por el proveedor de internet, que viste en la referencia, no debería aparecer después de conectar la VPN.
- Comprueba por separado el DNS, WebRTC e IPv6. Un cambio de IP pública por sí solo no es una prueba completa. Las solicitudes DNS, los datos de conexión en tiempo real del navegador y el tráfico IPv6 pueden seguir caminos distintos.
- Vuelve a conectar y repite una vez. Desconéctate, vuelve a conectarte y repite la prueba. Si el resultado cambia, no des por hecho que el más limpio es el correcto.
Una prueba de fuga de IP identifica la información de red pública visible en el momento de la prueba, no todos los riesgos de privacidad de un dispositivo. Para conocer el contexto más amplio de cómo cambiar la dirección IP, explicado, repasa cómo las distintas herramientas alteran solo un navegador, una aplicación o todo el tráfico del dispositivo.
Una prueba útil es una comparación: la dirección visible antes de que se conecte la VPN frente a la dirección visible después de conectarse.
¿Qué debería mostrar una prueba de fuga de IP?
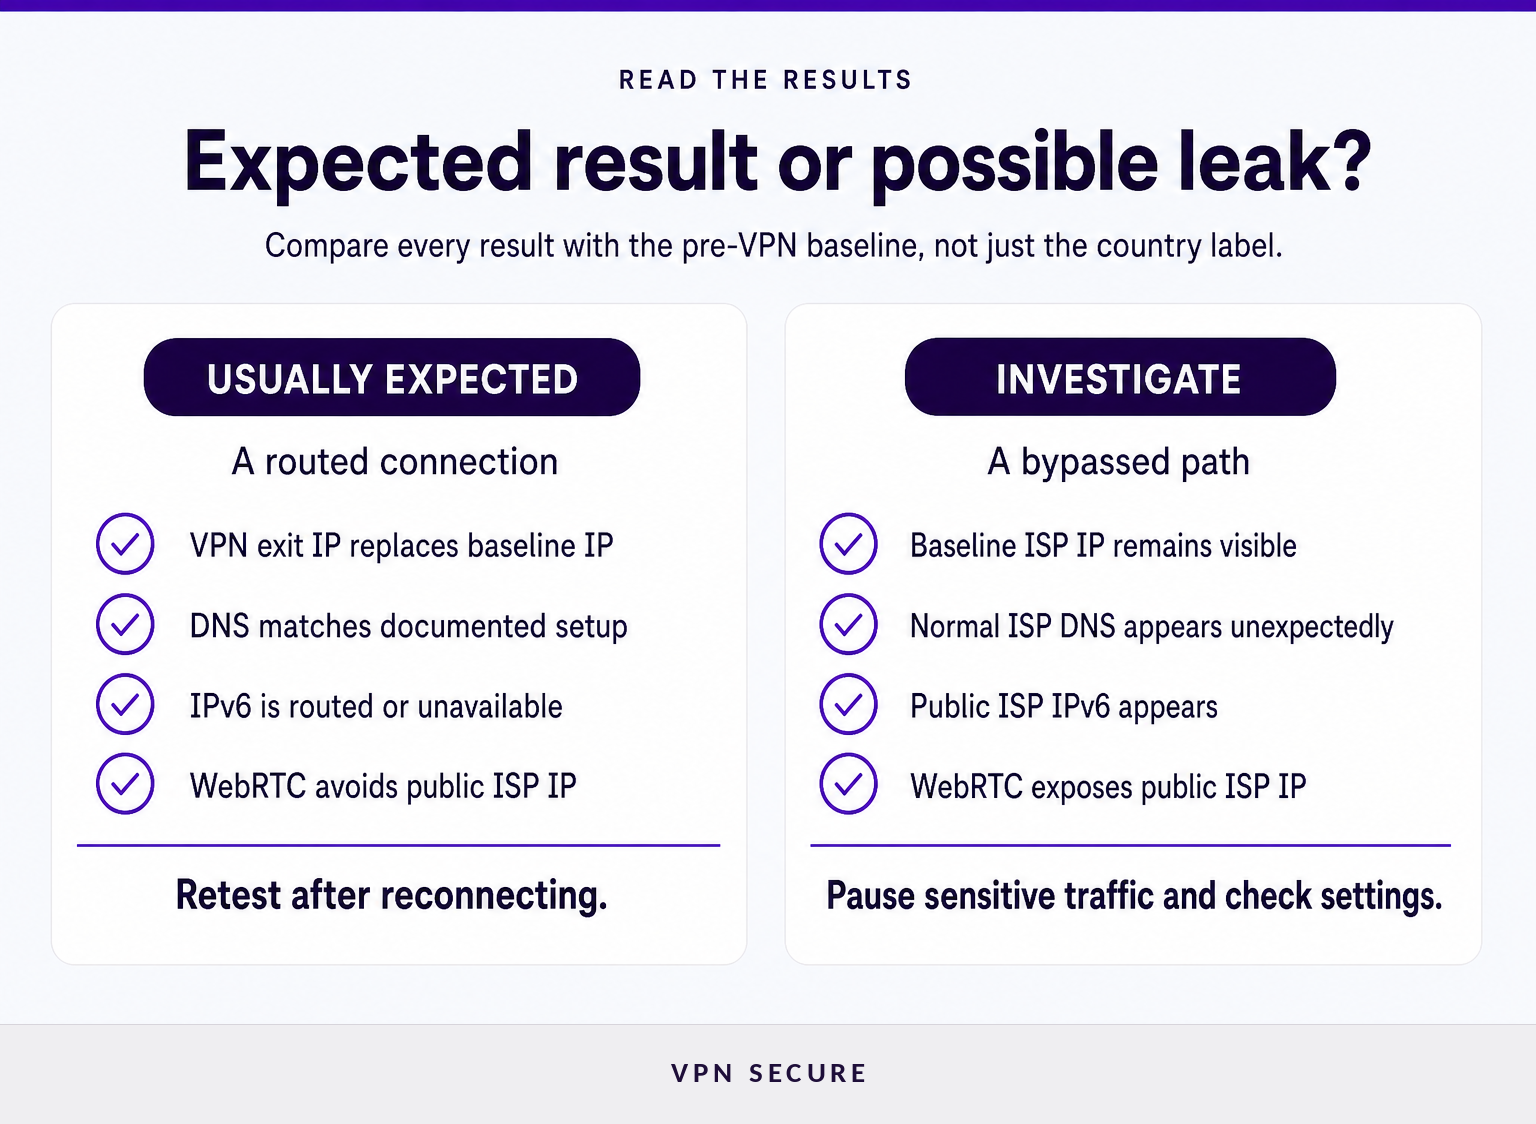
Un resultado limpio suele mostrar la IP de salida de la VPN en lugar de la IP de referencia del proveedor de internet. También debería mostrar un comportamiento de DNS e IPv6 que coincida con la configuración de la VPN o con el comportamiento documentado de la configuración de red.
| Resultado de la prueba | Lo habitual | Investiga más a fondo cuando |
|---|---|---|
| IPv4 pública | Una dirección de salida de la VPN sustituye a la dirección de referencia del proveedor de internet. | La dirección de referencia del proveedor de internet sigue visible después de que la VPN indique que está conectada. |
| IPv6 pública | Aparece una dirección IPv6 enrutada por la VPN, o IPv6 no está disponible con la configuración seleccionada. | Aparece una dirección IPv6 pública asociada a la red habitual mientras IPv4 usa la VPN. |
| Resolvedores DNS | Los resolvedores coinciden con la documentación del proveedor de la VPN o con un servicio DNS configurado a propósito. | La prueba identifica de forma constante los servidores DNS habituales del proveedor de internet aunque la VPN debería gestionar el DNS. |
| WebRTC | Puede aparecer la IP pública de la VPN, una dirección local o un nombre de host .local, según el comportamiento del navegador. |
Aparece una dirección pública del proveedor de internet en los datos de conexión del navegador después de conectarse la VPN. |
No te fíes solo de las etiquetas de país. La IP de salida de una VPN puede estar registrada en un lugar mientras su servidor físico o su infraestructura DNS funcionan en otro. La pregunta decisiva es si la prueba revela la misma dirección pública que aparecía antes de conectarse la VPN.
Una prueba de fuga de IP tampoco puede decir si una dirección de salida se comparte con otros usuarios de la VPN o se asigna a una sola cuenta. Es una decisión distinta, de privacidad y de acceso, que se trata en VPN con IP dedicada, explicadas.
El resultado clave es sencillo: tu dirección pública de referencia, la que ve tu proveedor de internet, no debería reaparecer una vez establecida la conexión VPN.
¿Por qué una prueba de fuga de IP puede parecer alarmante sin serlo?
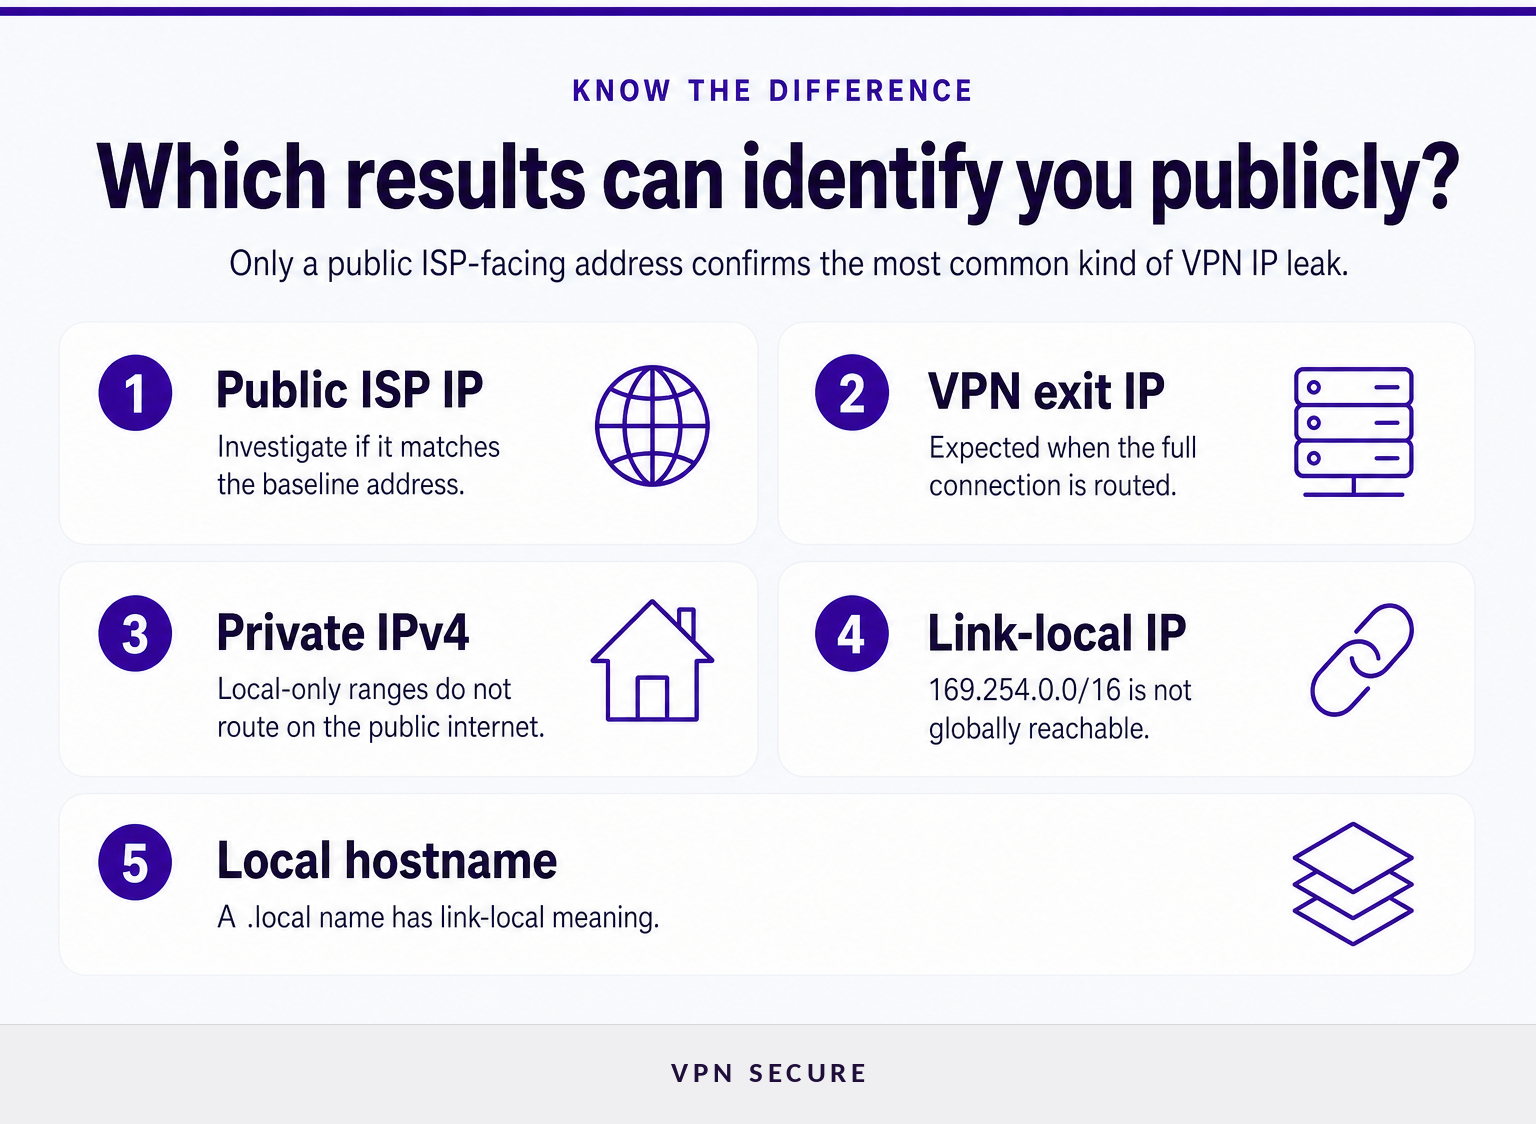
No toda dirección desconocida es una fuga pública. Fíjate en el tipo de dirección y en dónde ha aparecido antes de cambiar ajustes, porque las direcciones locales y de enlace local no identifican una conexión doméstica ante los sitios web de la internet pública.
Las direcciones locales privadas no son fugas de IP públicas. La RFC 1918 reserva 10.0.0.0/8, 172.16.0.0/12 y 192.168.0.0/16 para redes privadas. Ver una dirección de esos rangos puede revelar la estructura de la red local a una página o a una extensión, pero no es lo mismo que exponer a internet una dirección pública del proveedor de internet. La RFC 1918 define estos rangos para redes privadas. (datatracker.ietf.org)
Una dirección 169.254 es de enlace local. La Autoridad de Números Asignados de Internet (IANA) incluye 169.254.0.0/16 como enlace local y no accesible globalmente. En la práctica, 169.254.169.254 no es una dirección pública que un sitio web normal pueda usar para localizar una conexión doméstica a internet. Aun así, puede ser útil investigar por qué un dispositivo tiene una configuración de enlace local, pero no es prueba de que una VPN haya expuesto una IP del proveedor de internet. El registro de espacio de direcciones IPv4 de uso especial de la IANA recoge el rango. (iana.org)
Un nombre de host .local no es una dirección pública. El DNS multidifusión usa el dominio .local. para nombres que solo tienen sentido en el enlace local. Un resultado del navegador como device-name.local necesita, por tanto, una interpretación distinta de la de una dirección IP numérica pública. La RFC 6762 define .local. como de enlace local. (datatracker.ietf.org)
WebRTC puede exponer datos de conexión útiles. WebRTC usa candidatos ICE para ayudar a establecer conexiones en tiempo real, y la documentación de los navegadores advierte de que las direcciones de los candidatos pueden revelar información sobre la topología de red de un dispositivo. Una dirección pública del proveedor de internet en ese resultado merece atención; una dirección privada o un nombre .local requieren contexto, no pánico. La documentación de WebRTC de MDN explica el riesgo de exposición. (developer.mozilla.org)
Un resultado sospechoso solo es una fuga confirmada cuando expone la dirección pública habitual o la ruta DNS habitual del proveedor de internet que la conexión VPN debía sustituir.
¿Cómo soluciono una fuga de IP, DNS, WebRTC o IPv6?
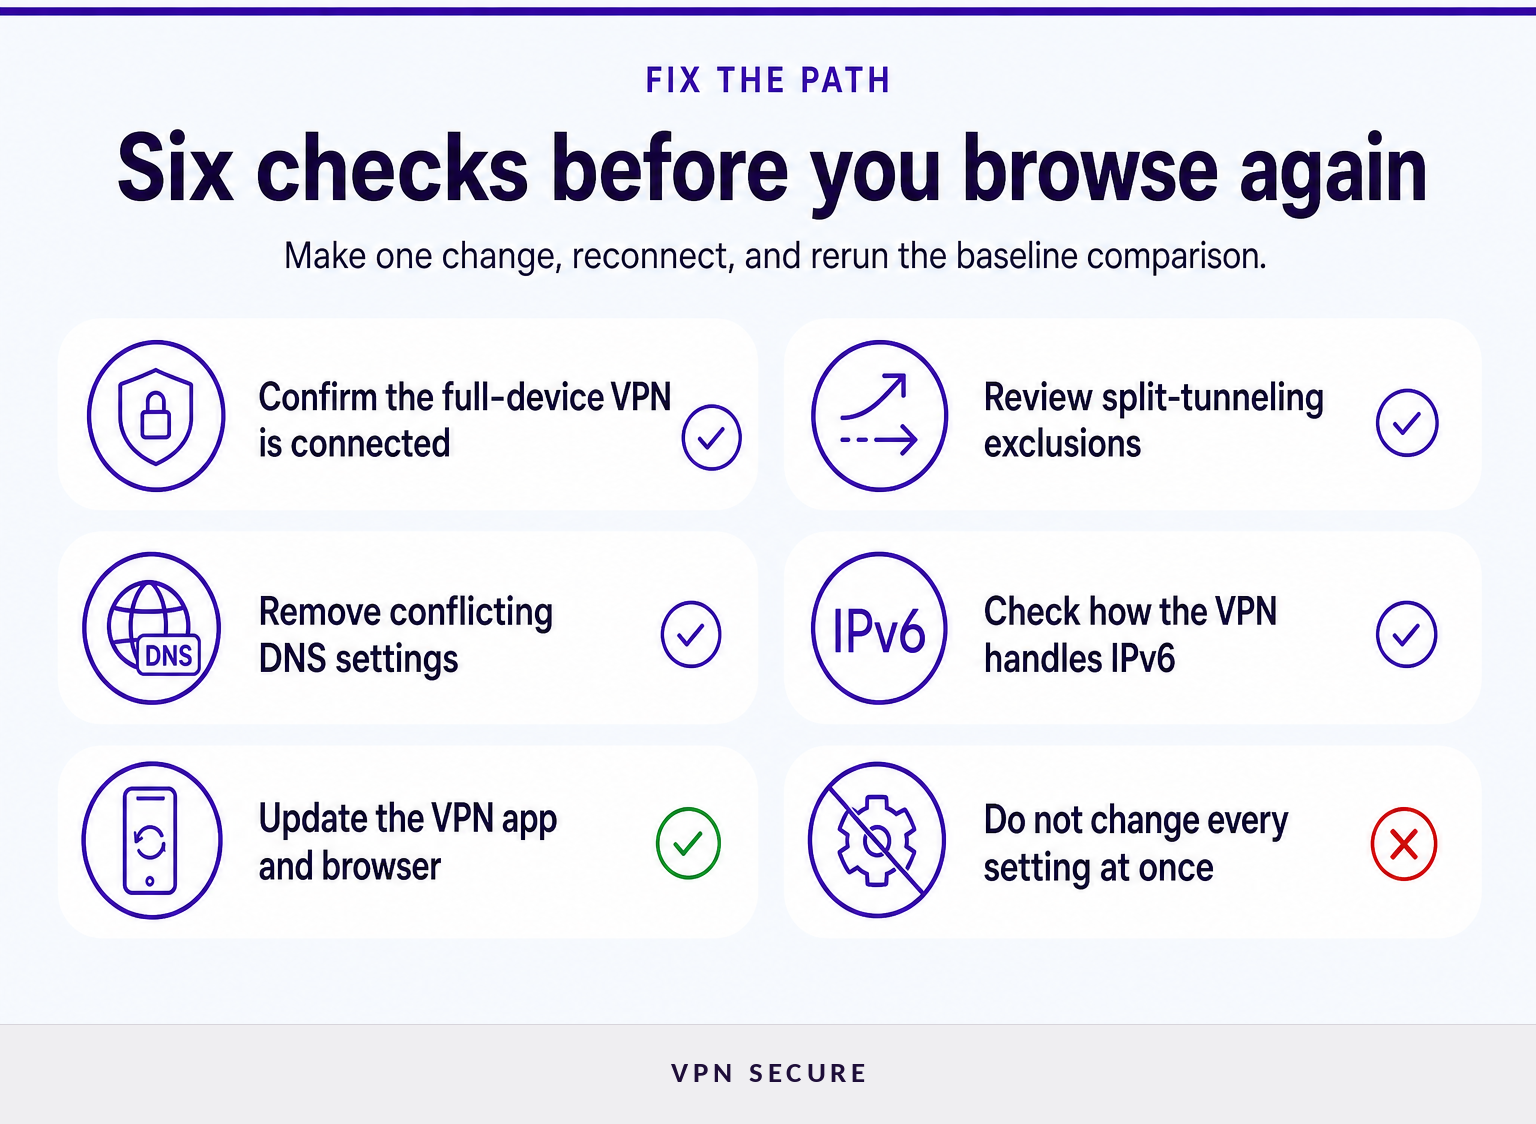
Corrige la ruta que tiene la fuga en lugar de aplicar todos los ajustes posibles a la vez. Empieza por el cliente de la VPN y la configuración del dispositivo y vuelve a probar cada cambio con el mismo proceso de referencia y conexión.
- Confirma que la VPN para todo el dispositivo está conectada. Un proxy de navegador puede cambiar la IP visible para las páginas del navegador mientras otras aplicaciones siguen usando la conexión de red normal. Prueba la herramienta que protege el tráfico que realmente piensas usar.
- Revisa las reglas de túnel dividido. Si el túnel dividido está activado, un navegador o una aplicación excluidos pueden usar la conexión normal por diseño. Quita de la lista de exclusiones la aplicación afectada cuando necesite protección VPN.
- Comprueba los ajustes de DNS en la aplicación de VPN y en el sistema operativo. Un resolvedor configurado manualmente no siempre es una fuga, pero debe ser intencionado y comportarse como se espera mientras la VPN está activa. Si la VPN debe gestionar el DNS, elimina los ajustes personalizados que entren en conflicto y vuelve a conectarte.
- Comprueba cómo se gestiona IPv6. Si una prueba muestra una dirección IPv6 pública habitual junto a una dirección IPv4 enrutada por la VPN, revisa si el cliente de la VPN enruta el tráfico IPv6. No desactives IPv6 a ciegas, porque puede afectar a la conectividad en algunas redes.
- Actualiza la aplicación de VPN y el navegador. La gestión de la red y el comportamiento de privacidad del navegador pueden cambiar entre versiones. Vuelve a probar tras actualizar en lugar de suponer que un resultado limpio anterior sigue siendo válido.
- Prueba con otro navegador sin cambiar varias variables a la vez. Así puedes ver si el problema es específico del navegador, sobre todo cuando la preocupación es WebRTC.
Una solución solo para el navegador no sustituye a la protección de todo el dispositivo cuando aplicaciones ajenas al navegador manejan tráfico sensible. Para una rutina más amplia de refuerzo del navegador y de la red, lee nuestra guía para navegar de forma segura.
La solución más fiable es la que cambia la ruta de tráfico concreta que expuso la dirección de referencia y produce el resultado esperado en una prueba repetida.
¿Qué debo hacer si mi VPN se desconecta?
Trata una interrupción de la VPN como una prueba aparte, porque una conexión puede parecer limpia mientras está activa y exponer tráfico normal durante una caída. Detén primero la navegación sensible, vuelve a conectarte a propósito y compara el nuevo resultado con la referencia original.
Una prueba de interrupción controlada debe ser breve. Con la VPN conectada, pausa las descargas y cierra las páginas sensibles, desconecta la VPN y observa si el dispositivo recupera la conectividad normal. Vuelve a conectarte de inmediato, abre una pestaña nueva y repite las comprobaciones de IP y DNS.
Si la IP pública habitual se hace visible durante una interrupción, no sigas con actividades que requieran la VPN hasta entender la causa. Revisa los ajustes de protección de la conexión del cliente de la VPN, el comportamiento de red del sistema operativo y la documentación de soporte. Si el comportamiento persiste, ponte en contacto con el soporte e indica la IP de referencia, el resultado con la VPN conectada, el dispositivo, el navegador, el protocolo VPN y la hora exacta de la prueba.
Una conexión activa limpia es útil, pero una configuración de VPN pensada para la privacidad también debe comportarse de forma predecible durante la reconexión.
¿Qué más se pregunta sobre las fugas de IP?
¿Qué hacer cuando alguien filtra tu IP?
Si alguien expone tu dirección IP pública, desconéctate de cualquier servicio en el que esa dirección suponga un riesgo inmediato, guarda pruebas de las amenazas o del acoso y ponte en contacto con la plataforma correspondiente o con las autoridades locales si hace falta. Reiniciar un router doméstico puede cambiar una dirección dinámica, pero no sustituye a la seguridad de las cuentas, a los ajustes de privacidad ni a una denuncia documentada.
¿Para qué se usa la dirección IP 169.254.169.254?
169.254.169.254 está dentro del rango de enlace local 169.254.0.0/16, que la IANA clasifica como no accesible globalmente. Las direcciones de enlace local se usan solo dentro de una red local, y cada red puede asignar allí servicios locales. Ver esta dirección no es prueba de que una VPN haya expuesto una dirección pública habitual del proveedor de internet.
¿Es 1.1.1.1 una IP pública?
Sí. 1.1.1.1 es una dirección IPv4 accesible públicamente que usa un resolvedor DNS público, no una dirección de red privada de la RFC 1918. Una prueba de fugas de DNS puede mostrarla si el dispositivo usa ese resolvedor a propósito. Su presencia por sí sola no demuestra una fuga; lo importante es si la ruta del DNS coincide con la configuración prevista.
¿Cuál es mi dirección IP real?
Tu dirección IP real, en una prueba de fuga de IP, es la dirección pública que ve un sitio web cuando la VPN está desconectada en la misma red. Anota esa dirección de referencia antes de probar. Si esa misma dirección pública aparece después de conectarse la VPN, es posible que la conexión VPN esté exponiendo tráfico que debería haberse enrutado de otra manera.
La pregunta útil no es si todos los resultados te resultan desconocidos, sino si la identidad pública anterior a la VPN sigue visible después de que la VPN indique que se ha conectado correctamente.
¿Qué debo hacer tras una prueba de fuga de IP limpia?
Guarda la fecha, el dispositivo, el navegador, la red y la ubicación de la VPN que produjeron el resultado limpio y repite la prueba tras cambios importantes. Si la configuración actual no puede ofrecer el enrutamiento de todo el dispositivo ni el comportamiento de conexión necesarios para una navegación privada, una suscripción a VPNSecure es un paso práctico siguiente para los dispositivos compatibles.
Un resultado limpio es un punto de control, no una garantía permanente: repite la misma prueba siempre que cambie el dispositivo, el navegador, la red o la configuración de la VPN.